FBI招聘门户遭黑 员工数据或暴露涉密情报岗位人员
要点速览
- •泄露的FBI招聘记录似乎将具名员工与涉及俄罗斯和中国的情报相关任务,以及监控和人力情报职能联系起来。
- •路透社独立核实了一份5,000行样本中22余人的详细信息,黑客声称该样本属于2–3TB数据宝库的一部分,其中大部分尚未得到核实。
- •FBIJobs.gov门户及其Candidate Gateway为外部申请人和现任人员存储“敏感但未涉密”数据,包括社会安全号码。
- •FBI尚未确定入侵是始于自身系统还是第三方供应商,且没有公开证据证实ShinyHunters或CVE-2026-35273与此事有关。
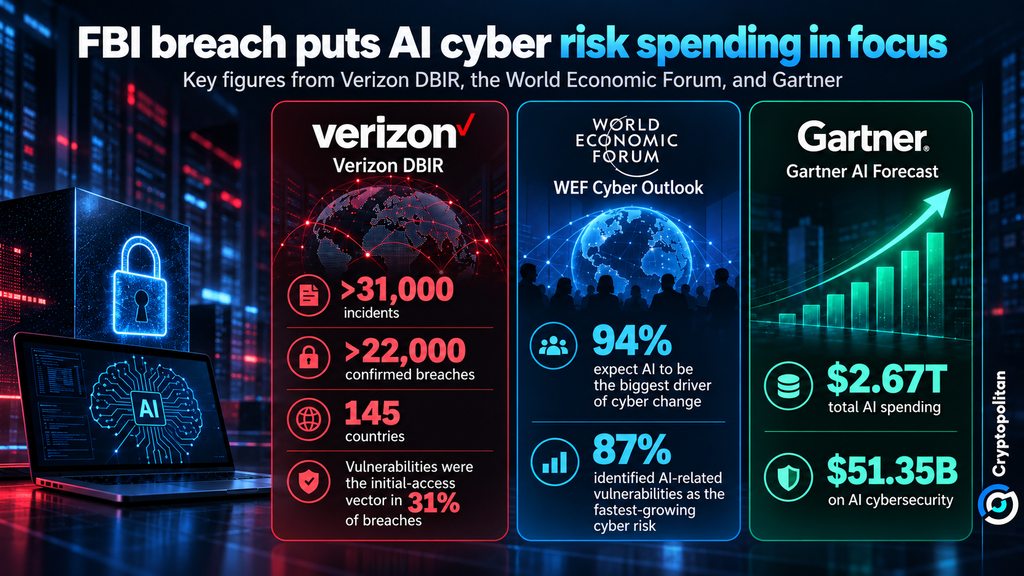
- •行业报告显示AI辅助攻击的风险不断上升:世界经济论坛发现94%的领导者预计AI将推动网络安全变革,Gartner预测2026年AI网络安全支出将达513.5亿美元。
从FBI招聘系统中被窃取的个人数据,其影响可能不止于暴露员工的个人信息:泄露的记录似乎将具名员工与涉密情报工作联系起来,包括涉及俄罗斯和中国的任务。
据黑客称,路透社的一项审阅 examined核查了一份5,000行的个人信息样本,据称属于该局数千名员工。该组织声称,这份样本只是总量达2–3TB的数据宝库中的一小部分。路透社已独立核实了22余人的详细信息,而FBI尚未确认有多少员工卷入此次事件。所声称数据宝库的其余部分尚未经过独立核实。
为什么招聘门户会存储间谍级别的身份数据
据路透社报道,此次泄露的敏感之处在于,某些文件似乎将具名员工与情报相关活动联系起来。审阅者发现了与俄罗斯和中国相关任务有关联的人员,以及涉及监控和人力情报职能的人员。
FBI的隐私影响评估是一份描述该局如何收集和保护个人信息的公开文件,它解释了招聘平台为何持有如此敏感的资料。FBIJobs.gov及其Candidate Gateway存储被标记为“敏感但未涉密”的信息,包括姓名、社会安全号码、出生日期、国籍、性别以及退伍军人优先资格。
现任员工也可以通过连接到该局HR系统的账户,使用该系统申请仅面向内部员工开放的职位。换言之,该门户的用户群不仅限于外部申请人,还包括该局现任人员。
FBI全国新闻办公室在2026年9月23日的一份声明中表示:“FBI已知悉一个网络犯罪企业组织声称入侵fbijobs.gov门户,并声称对FBI员工个人身份信息(PII)造成影响。”
根据FBI关于fbijobs.gov门户遭入侵及FBI员工PII涉嫌受影响的声明,该局尚未确定最初的入侵是发生在FBI系统内,还是通过支持该门户的第三方供应商发生。
ShinyHunters、PeopleSoft与风险背景
根据FBI的隐私文档,该招聘平台的基础架构依赖Oracle PeopleSoft、Oracle Database和Drupal。Google的Miant]()此前曾将ShinyHunters组织与利用CVE-2026-35273对Oracle PeopleSoft系统发起的攻击联系起来,该漏洞被Oracle评为最严重问题,评分高达9.8分(满分10分)——这一评分处于通用漏洞评分体系(CVSS)严重级别的顶端。
然而,这一关联并不能说明FBIJobs.gov的入侵是如何发生的。目前没有公开证据表明CVE-2026-35273或ShinyHunters是罪魁祸首,调查人员能否证实或排除这一关联仍是未知数。Google表示,已警告100多家可能在这场更大范围攻击活动中暴露的组织,其中大部分位于美国,68%属于高等教育机构。
被窃取的人事数据如何为AI驱动的攻击推波助澜
没有任何迹象表明人工智能在FBI入侵事件中发挥了作用。更紧迫的问题在于,这些详细的个人信息事后可能如何被利用。
Google一份关于对抗性AI演进的威胁情报报告表明,黑客所做的已不只是发出简单提示,如今正以更大的独立性开展行动。例如,一个黑客组织曾利用被入侵的云服务,在不到六小时内发动了一场大规模凭证窃取攻击。
Verizon的2026年数据泄露调查报告(DBIR)指出:“威胁行为者正越来越多地依赖GenAI来协助其攻击的各个阶段。”
Verizon的分析覆盖了145个国家的31,000多起安全事件和超过22,000起已确认的数据泄露。报告发现,在超过31%的案例中,漏洞是引发泄露的手段。事态发展并不一定止步于入侵阶段,因为被窃取的个人数据还可能被用于发动进一步的攻击。
Microsoft在2024年初国家公共数据(National Public Data)泄露事件的指南中强调了这一风险。该公司指出,任何被曝光的电子邮件地址都会带来更高的钓鱼攻击和账户接管风险,而被泄露的电话号码则可用于通过电话和短信实施钓鱼。
就FBI而言,情况可能更为严重,因为泄露的信息似乎超越了员工的联系方式,将身份与岗位和任务信息联系起来。这种组合可能为攻击者提供更强大的侦察、身份冒充和高度定制化社会工程工具。AI可能通过帮助攻击者处理被窃取的信息、制定有说服力的策略以及自动化其行动,来加速并扩大这些活动。
Cryptopolitan此前也报道过对自主AI代理的担忧,这类代理的运作速度可能远超组织的治理能力。
此次泄露可能加速的支出
更广泛的市场已经在应对这种压力。世界经济论坛的《2026年全球网络安全展望》发现,94%的受访领导者预计AI将是网络安全领域变革的最大驱动力,同时87%的受访者将AI相关漏洞列为增长最快的网络风险。
与此同时,Gartner预测,2026年全球AI支出将增长49.5%,达到2.67万亿美元,其中AI网络安全支出513.5亿美元。
FBI泄露事件本身并未催生这些趋势,但它表明,为什么身份保护、威胁检测和AI辅助防御对政府和企业而言越来越难以被视为可选项。就本案而言,两个问题仍无答案:有多少员工受到影响,以及入侵究竟始于FBI系统内部还是外部供应商。

