2026年加密货币黑客已窃取27亿美元,损失高度集中于少数巨额攻击事件
要点速览
- •CertiK记录,截至2026年9月共发生658起加密货币安全事件,总损失约26.8亿美元,其中4.204亿美元已被冻结或返还,调整后损失接近22.6亿美元。
- •9月是2026年损失最高的月份,损失约7.665亿美元,主要由3.875亿美元的Bitget攻击事件和3.187亿美元的Liquid Network事件造成,两起合计超过7亿美元。
- •今年最大的五起事件——Bitget、Liquid Network、KelpDAO、Drift Protocol和一起身份不明受害者事件——合计约15.7亿美元占2026年总损失的近59%。
- •Elliptic将2026年超过10亿美元的加密货币失窃归因于与朝鲜相关的行为者,涉及超过51起疑似事件,占行业总损失的37%以上,并评估Bitget攻击极有可能与朝鲜有关。
- •CertiK记录,2026年上半年发生52起物理胁迫(“扳手”)攻击,高于去年同期的39起,损失金额从1,050万美元升至1.242亿美元。
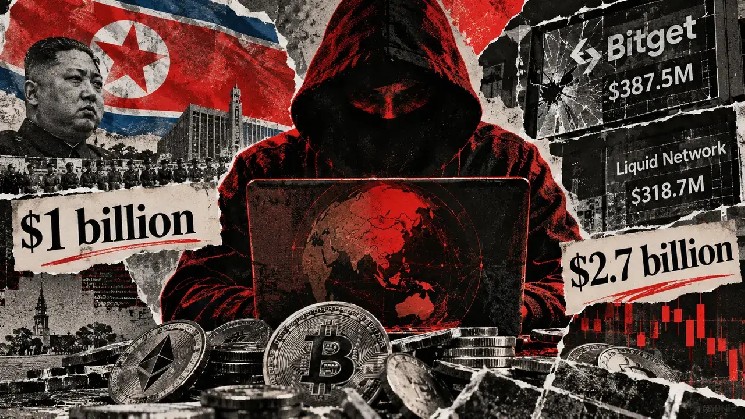
2026年,加密货币公司及其用户因安全事件损失接近27亿美元,其中归因于与朝鲜相关的行为者的盗窃金额超过10亿美元。
区块链安全公司CertiK的数据显示,截至9月共记录658起安全事件。约4.204亿美元被盗资产随后被冻结或返还,使损失约为22.6亿美元,平均每起事件损失410万美元。
9月是2026年损失最高的月份
9月显著改变了全年损失格局。该月损失达到约7.665亿美元,超过4月的6.513亿美元,成为2026年损失最惨重的月份。两起攻击事件造成了大部分损失:Bitget的3.875亿美元被盗事件和涉及Liquid Network的3.187亿美元事件,合计超过7亿美元。
这一激增使年度总额日益依赖于少数几起超大规模攻击。在区块链分析公司Elliptic报告疑似朝鲜黑客今年已窃取超过10亿美元加密货币之后,与国家相关的盗窃行为也更加深入地进入了行业的安全考量。
巨额攻击正在重塑年度损失
9月的事件将Bitget和Liquid Network推上CertiK 2026年事件排名的榜首,进一步拉大了最大攻击事件与全年数百起较小攻击之间的差距。
仅Bitget就约占CertiK年初至今损失的14.4%。Liquid Network排名第二,其次是损失2.913亿美元的KelpDAO、损失2.853亿美元的Drift Protocol,以及损失2.848亿美元的一起身份不明受害者事件。这五起事件合计约15.7亿美元,占今年迄今记录的26.8亿美元的近59%。
这种集中度意味着,大型交易所、协议或基础设施提供商的单一安全漏洞就可能实质性地改变行业的年度损失格局。2026年的形态与去年不同:去年,Bybit约14.6亿美元的单笔失窃主导了全年损失;而今年,没有任何单一起事件接近这一规模,损失反而由多起九位数的攻击事件累积而成。作为参考,Bitget和Liquid Network合计造成约7.06亿美元损失,相当于CertiK追踪的2026年全部安全损失总额的四分之一以上。9月的数据进一步说明了这种失衡:除这两起攻击外,该月其余事件仅占其7.665亿美元总额的一小部分。
追回缩小了总损失与调整后损失之间的差距
今年的部分损失此后已被扭转。CertiK将4.204亿美元资产计为已冻结或返还,使其调整后损失降至22.6亿美元。Liquid Network追回了其事件中涉及资产的大部分,其他攻击也出现了部分或全部返还。因此,随着交易所、发行方、安全公司和区块链运营商更快地识别和限制被盗资金,总损失与调整后损失之间的差距已扩大。
然而,这种追回能力并不能消除受影响企业的直接损失。大型攻击事件可能迫使运营商暂停服务、补充客户余额、重建基础设施,并在被盗资产追回之前投入资金。
与此同时,攻击也在向加密市场的不同领域蔓延。CertiK的年度数据显示,涉及多条区块链的事件造成了最大的美元损失,而以太坊(Ethereum)记录的安全事件数量最多。
威胁也已扩展软件之外。CertiK记录,2026年上半年共发生52起所谓的“扳手攻击”(即持有人被物理胁迫交出资产的事件),高于去年同期的39起。此类物理攻击的损失金额从1,050万美元攀升至1.242亿美元,平均涉案金额从约27万美元增至约240万美元。
朝鲜的加密货币盗窃机器在2026年突破10亿美元
单起攻击规模的不断增大,放大了加密货币领域最顽固对手之一的影响。
Elliptic表示,Bitget事件使其归因于朝鲜的攻击被盗金额在2026年突破10亿美元,涉及超过51起疑似事件。该数字仅反映Elliptic已归因于朝鲜行为者的案件,意味着随着更多事件被审查,总额可能发生变化。该分析公司评估认为,Bitget攻击极有可能与朝鲜民主主义人民共和国有关,理由是洗钱行为、与早期攻击共享的基础设施以及其他指标。
对照CertiK 26.8亿美元的行业总损失数据,Elliptic统计的朝鲜相关金额相当于今年记录的安全损失的37%以上。Elliptic此前已将约2.86亿美元的Drift Protocol攻击事件与朝鲜行为者联系起来。Drift也位列CertiK 2026年五起最大事件之中,使疑似朝鲜的行动与今年不止一起最大的加密货币失窃案有关。
这种集中度延续了过去十年为朝鲜带来数十亿美元的行动。
Elliptic去年估计,自2017年以来,与朝鲜相关的黑客已窃取超过60亿美元的加密货币,各国政府和国际组织表示,这些收益用于资助该国的核武器和弹道导弹计划。
朝鲜黑客组织最初以攻击银行和传统金融基础设施而闻名,随后日益将目标转向加密货币企业——在这些领域,大量可转移资产可以跨境流动,而无需依赖传统银行体系。美国财政部于2019年将Lazarus Group及相关组织列为制裁对象,称其为受朝鲜侦察总局控制的国家支持的行动。
此后,加密货币历史上一些最大的攻击事件被归因于该国。美国当局将Lazarus与2022年约6.2亿美元的Ronin Bridge失窃案联系起来,财政部则表示该组织使用加密货币混币器清洗1亿美元的Atomic Wallet攻击及其他攻击的收益。
升级在2025年2月达到顶峰,当时攻击者从Bybit窃取了约14.6亿美元,这是有记录以来经证实的最大加密货币失窃案。FBI正式将该攻击归因于朝鲜,而Elliptic追踪了资金随后通过数千个地址、跨链服务和洗钱平台的流动。
随着交易所、稳定币发行方和区块链分析公司提升冻结和追踪被盗资产的能力,这些洗钱手段也变得更加复杂。Elliptic表示,朝鲜操作者越来越多地使用反复的跨链转账、混币器和监控较少的网络来切断交易痕迹。
这使得朝鲜成为加密货币2026年安全账单中最大的变数之一,因为受国家支持的行为者对这个新兴行业的威胁日益加剧。由于CertiK的统计仅涵盖截至9月记录的事件,最终的年度总额将取决于第四季度的事件,以及今年被盗资产最终还有多少被冻结或返还。

