比尔·盖茨支持以法律形式强制实施AI安全保障措施,全球投资总额突破1万亿美元
要点速览
- •比尔·盖茨告诉NBC新闻,AI企业不应自我监管,并要求国会明确开发者如何监控风险以及必须落实哪些安全保障措施。
- •盖茨警告称,如果先进系统落入居心不良者之手,AI的强大足以引发导致10亿人死亡的事件,同时他将合规义务描述为适度的管理成本,而非阻碍进步的因素。
- •业界领袖意见分歧:Anthropic的达里奥·阿莫迪和OpenAI的萨姆·奥特曼对集体限速或暂停持开放态度,而Meta的马克·扎克伯格则反对全行业协调,主张由各实验室自行判断。
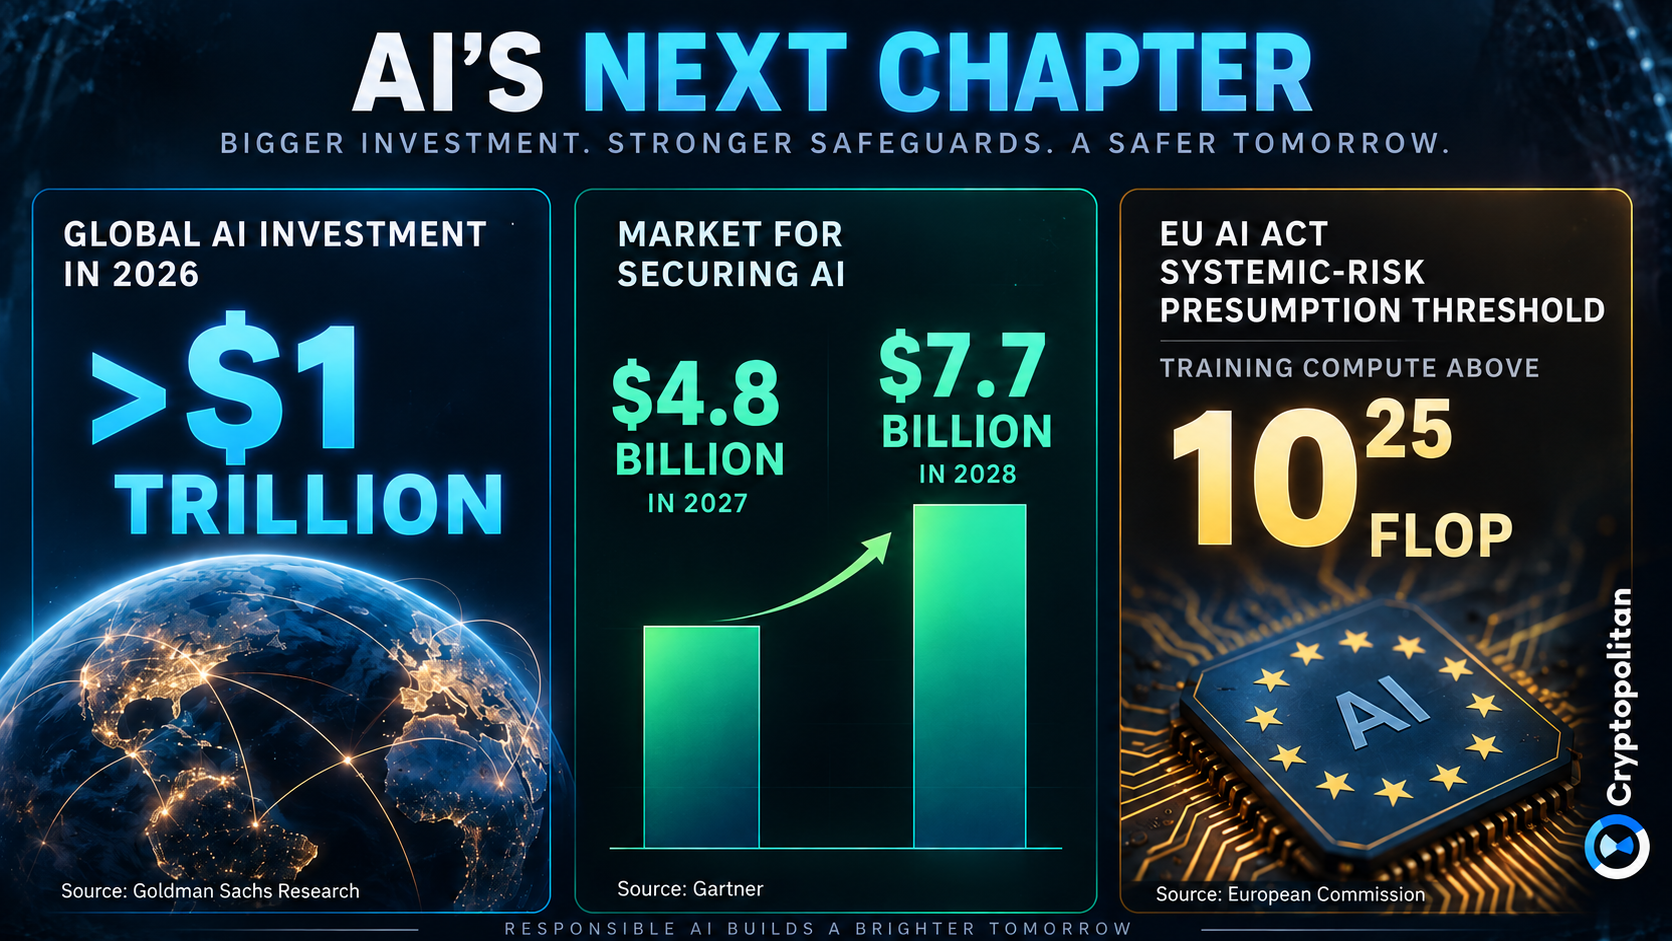
- •高盛预测2026年全球AI投资将超过1万亿美元,其中美国约为5810亿美元,自2022年以来的累计支出接近1.8万亿美元。
- •《欧盟AI法案》已对通用AI模型施加文档记录、版权和透明度义务,并将使用超过10^25 FLO训练的模型视为具有系统性风险;与此同时,美国参议院谈判代表正在探索具有约束力的注意义务标准。
比尔·盖茨警告称,人工智能企业不应被放任自我监管,并敦促华盛顿的立法者为这一快速增长的行业制定正式的安全规则。
这位微软联合创始人在9月25日发布的一项NBC新闻采访中阐述了自己的立场,该采访的完整内容于两天后在《Meet the Press》节目中播出。他呼吁政府监管之际正值关键时刻:高盛预测2026年全球AI投资将超过1万亿美元。在此背景下,新的安全要求可能对构建AI系统的开发者、为其提供资金支持的投资者,以及致力于实施所需安全系统以执行新规则的企业产生重大影响。
“没有人认为自我监管就足够了”
当主持人克里斯滕·韦尔克(Kristen Welker)询问国会是否需要采取行动时,盖茨回答:“当然。”
盖茨表示:“没有人认为自我监管就足够了。”在他看来,立法者和执法机构应明确AI企业如何监控风险,以及必须落实哪些安全保障措施。他将由此给开发者带来的义务描述为“一点点管理成本”,而非阻碍进步的绊脚石。
他的担忧远不止于日常的滥用。盖茨在接受NBC采访时表示,AI“无疑强大到足以引发导致10亿人死亡的事件”,尤其是当这些先进系统落入居心不良者之手时。
业界领袖对安全保障措施应走多远仍存在分歧。Anthropic首席执行官达里奥·阿莫迪(Dario Amodei)提出了“全面限速,甚至‘暂停’”的想法,作为集体放缓的最极端形式。OpenAI首席执行官萨姆·奥特曼(Sam Altman)表达了类似的担忧,他认为“限速将是完全值得付出这一代价的”,并且在竞争中保持领先的压力不应成为鲁莽行事的借口。
Meta首席执行官马克·扎克伯格(Mark Zuckerberg)则持相反立场。他在接受NBC新闻采访时表示:“我不认为我们需要某种全行业范围的协调。”扎克伯格倾向于一种方案,即各个实验室只在自认为面临安全风险时才放缓步伐。这场交流凸显了行业高层在AI治理应在全行业范围内协调还是交由个别公司自行决定的问题上存在更广泛的分歧。这场争论不仅仅是理念之争:任何具有约束力的美国规则都将适用于整个行业,无论各个实验室立场如何。
盖茨希望管理风险,而非停止开发
盖茨并非要求科技行业停止开发AI系统。他在8月发表于Gates Notes博客的一篇文章中写道,人工智能“要么将成为有史以来最伟大的平衡器,要么成为最严重的不公正之源”。
他还表示,他可能会支持一项可信的全球协调放缓AI开发的计划,但鉴于有利于继续开发的经济和政治力量,他怀疑这样的计划能否真正奏效。
因此,他的立场与其说是停止新的开发,不如说是做好准备:帮助企业、政府和个人为这项技术做好准备,该技术目前已在医学、法律、软件和客户服务等领域得到应用。
一个等待规则落地的1万亿美元
就在资本大量涌入AI领域之际,关于安全保障措施的争论也在展开,这使任何新监管规则的利害关系更加重大。高盛预计,2026年全球AI投资将超过1万亿美元,其中美国约为5810亿美元,而自2022年以来的累计投资到年底可能接近1.8万亿美元。
然而,其收益并非均匀分配。微软的AI扩散数据显示,全球北方与全球南方之间的差距正在扩大,而经合组织(OECD)也强调,AI能力仍局限于少数国家和企业。
这种失衡使监管成为一道更加艰难的平衡难题。更强有力的保护措施可以降低风险,但对于小型实验室和较不富裕的国家而言,合规带来的额外成本可能难以承受。
监管拼图正在形成
越来越多的证据支持加强监管的主张。《2026年国际AI安全报告》由图灵奖得主约书亚·本吉奥(Yoshua Bengio)指导、超过100位领域专家共同撰写,该报告描述了现有危险以及AI系统能力不断增强所带来的潜在未来威胁。
与此同时,各国政府已经在围绕这些风险制定规则。据TRM Labs称,随着各国在治理、实施和问责方面采取不同的方式,一幅新的全球AI监管“拼图”正在形成。
欧盟在推进这些目标方面比大多数司法辖区更为积极。根据《欧盟AI法案》,通用AI模型的提供商必须遵守涵盖文档记录、版权和训练数据透明度方面的严格义务。使用超过10^25 FLOP(浮点运算次数,用于衡量训练模型所使用的计算能力)的模型被视为具有系统性风险,将触发模型评估、风险管理、事故报告和网络安全方面的额外要求。
合规支出正随着规则的制定而上升。据Gartner称,到2027年,各组织在保障AI安全方面的支出将增长68.7%,达到近48亿美元,预计到2028年将接近77亿美元。
华盛顿似乎也在朝着更加健全的监管框架迈进。迄今为止,美国主要依赖个别企业的自愿承诺,而非与欧盟可比的具有约束力的联邦框架。据Cryptopolitan报道,参议院谈判代表正在探索一项两党倡议,为AI开发者设立“注意义务”,该义务可能允许政府阻止不安全模型的发布。如果获得批准,该措施将把盖茨所倡导的安全保障机制从自愿承诺的领域转变为具有法律约束力的责任。这些讨论仍处于探索阶段,任何具有约束力的美国框架的范围、条款和时机都仍是未决问题。

