AI智能体隐私担忧加剧,苹果收紧Mac数据访问权限
要点速览
- •苹果将要求在macOS应用获得完全磁盘访问权限之前必须经过非常明确的用户操作,该权限可能暴露文件、邮件、信息和浏览历史。
- •这一政策变化源于Inc专栏作家的投诉,他称Meta的Muse AI智能体在未开启完全磁盘访问权限的情况下读取了他的私人信息;Meta对此予以否认,称此类访问需用户主动开启。
- •Muse此前还曾面临另一起安全问题:一名研究人员发现一个被归类为SEV-2的漏洞,可能使攻击者访问用户的虚拟机、邮件和文件,随后Meta加强了警告。
- •企业研究显示信任正成为商业制约因素:60%的大型企业因声誉、监管和信任问题已放缓、停止或推迟AI部署。
- •Gartner预测,对AI模型和平台的投资将从2025年的393亿美元增长至2026年的643亿美元;凯捷估计,到2028年AI智能体可能创造高达4500亿美元的价值。
苹果公司于10月2日宣布,将对申请广泛访问Mac上存储数据的macOS应用程序实施更严格的控制。这一决定源于对Meta的Muse AI智能体的投诉,也凸显了软件行业当前面临的更广泛问题:AI智能体应拥有多大的访问权限,以及这些权限应如何披露和监管。
苹果对完全磁盘访问权限做出哪些调整
苹果在其开发者更新中表示,完全磁盘访问权限可能使文件、邮件、信息和浏览历史被访问,因为它绕过了通常保护应用数据的安全机制。
苹果写道:“未来我们将引入额外的控制措施,确保真正希望授予应用这一特殊级别访问权限的用户,只能通过非常明确的用户操作来实现。”该公司还补充称,“随着AI智能体的能力和自主性不断提升,与这一访问级别相关的风险将大幅增加。”
正如路透社所解释的,这一问题在Mac电脑上尤为重要。iPhone和iPad在设计上默认将应用程序相互隔离作为基础保护,而在运行macOS的电脑上,拥有完全磁盘访问权限的应用程序可以访问范围广泛得多的用户数据。
新控制措施落地的时间,以及明确的同意流程需要多少步骤,将决定这一变化在实践中的实际影响——这也是开发者和用户都在关注的细节。
Muse为何引发投诉
这一变化源于Inc专栏作家Jason Aten的投诉,他表示Muse在他未开启完全磁盘访问权限的情况下读取了Mac上的私人信息。他的叙述引发了Meta的公开反驳。
Meta发言人Andy Stone在X上表示,访问Apple信息属于自愿开启功能:用户必须先同时启用完全磁盘访问权限和信息连接器,且可以随时撤销该权限。
无论哪种说法属实,这场争议都凸显了苹果此举核心的披露问题:用户能否一目了然地看出智能体正在行使哪些权限。
这并非Muse首次陷入安全争议。根据Cryptopolitan此前的报道,一名研究人员发现一个被归类为SEV-2的漏洞,可能使攻击者访问用户的虚拟机、邮件和文件,随后Meta加强了Muse的安全警告。
为什么智能体需要“万能钥匙”
这种矛盾是智能体AI固有的:智能体越有用,它可能需要的访问权限就越多。
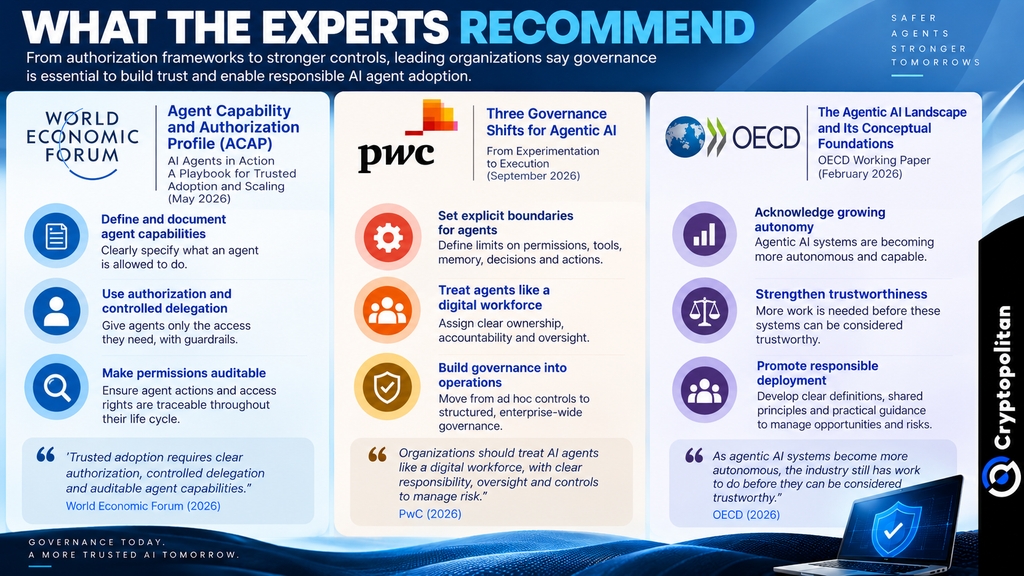
世界经济论坛建议采用智能体能力与授权配置文件来界定智能体可以访问什么、被允许做什么,目的是让这些限制更易于追踪和执行。
普华永道(PwC)持类似观点。它认为,企业应像管理数字化员工队伍一样管理AI智能体,明确权责归属、按具体任务授予权限,并限制智能体的自主操作范围。
经合组织(OECD)则更为谨慎。在其报告中,该组织表示智能体AI仍在演进中,在这些系统被认为可信之前,还需开展更多工作。
这些指导属于建议性而非强制性;对用户而言,它们只有通过操作系统内置的权限机制才能生效——而这正是苹果目前正在收紧的层面。
信任正成为商业制约因素
这些担忧已经在影响企业的AI部署方式。FTI Consulting的研究发现,由于声誉、监管和信任问题,60%的大型企业已放缓、停止或推迟了AI部署。
一份SAS报告也指出存在信任差距:76%的受访者信任生成式AI,而信任智能体AI的受访者比例为66%。投资于可信赖AI方法的公司获得高回报或良好回报的可能性高出15倍。
大量资金押注于这种信任。Gartner预测,对AI模型和平台的投资将从2025年的393亿美元增长至2026年的643亿美元。凯捷(Capgemini)估计,到2028年,AI智能体可能创造高达4500亿美元的价值,尽管目前只有2%的企业全面实施了AI系统。
眼下的摩擦,日后的更广泛普及
苹果更严格的控制可能增加摩擦,但更清晰、可撤销的权限机制也能让用户更放心地授予智能体实质性访问权限。随着智能体AI从试验走向日常应用,权限设计正成为产品本身的一部分——而不仅仅是合规问题。

