Trezor: хакеры взломали провайдера электронной почты для рассылки фишингового предупреждения
Ключевые выводы
- •Хакеры взломали стороннего провайдера электронной почты, используемого Trezor, и отправляли фишинговые письма под видом срочного предупреждения об уязвимости микроконтроллера STM32.
- •Trezor подтвердила, что письмо «Критическое предупреждение безопасности: уязвимость энтропии STM32» было мошенническим, и призвала пользователей не переходить по ссылкам, заявив, что предполагаемой уязвимости, затрагивающей примерно одно из четырех устройств, не существует.
- •Компания отключила домен, использованный в атаке, и расследует, как хакеры получили доступ к ее легитимному домену отправки сообщений.
- •Руководители Casa Ник Нойман и Джеймсон Лопп предупредили, что кампания может затрагивать пользователей BitBox, отметив, что сообщения прошли проверки DKIM, SPF и DMARC и не выглядели поддельными.
- •Фишинговая кампания последовала за августовским инцидентом, в ходе которого взлом ShipMonk раскрыл данные 80 689 клиентов Trezor; компания предупредила, что эта информация может способствовать более сложным атакам.
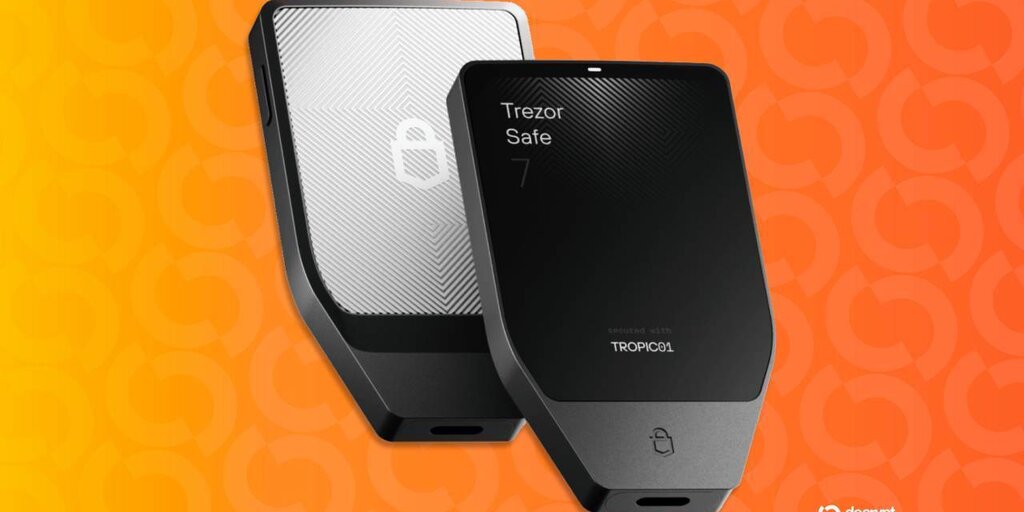
Trezor сообщила, что хакеры взломали ее стороннего провайдера электронной почты и использовали этот сервис для рассылки фишинговых писем, замаскированных под критическое предупреждение безопасности. В мошенническом сообщении ложно утверждалось, что аппаратная уязвимость снизила надежность фраз восстановления на некоторых устройствах Trezor.
Компания предупредила пользователей в среду, что письмо с заголовком «Критическое предупреждение безопасности: уязвимость энтропии STM32» не имеет отношения к Trezor. «Обратите внимание: письмо под названием „Критическое предупреждение безопасности: уязвимость энтропии STM32“ отправлено не нами и является попыткой фишинга. Не переходите по ссылкам», — написала Trezor в X.
Trezor сообщила, что отключила домен, использованный в атаке, и расследует, как хакеры получили доступ к ее легитимному домену. В письме ложно утверждалось, что инженеры Trezor обнаружили «критическую уязвимость аппаратного уровня» в микроконтроллерах STM32, используемых в устройствах компании. Далее заявлялось, что дефект затрагивает примерно одно из четырех устройств и может привести к недостаточной случайности, или энтропии, фраз восстановления.
Это утверждение, по-видимому, было рассчитано на опасения, вызванные недавним эксплойтом Coldcard, который стоил пользователям более $130 млн в Bitcoin. Trezor назвала письмо мошенническим и предупредила пользователей вскоре после 16:30 по Easter Time — через несколько часов после того, как несколько пользователей сообщили о получении фишингового сообщения с адреса электронной почты, который выглядел как легитимный адрес Trezor.
Сооснователь и генеральный директор Casa Ник Нойман заявил, что кампания может выйти за пределы Trezor, добавив, что слышал о подобных случаях от пользователей BitBox. «Вероятно, был взломан провайдер маркетинговой электронной почты», — сказал Нойман в X. «Сохраняйте бдительность и не доверяйте письмам от провайдеров, которые пытаются заставить вас совершить какие-либо действия через подозрительно выглядящие ссылки».
Один из пользователей, Марчелло Пас, 9 сентября 2026 года опубликовал в X подробности сообщения. По его словам, Gmail показывал отправителя как Trezor Security help@trezor.io, а обратный путь — noreply@mailing.trezor.io. Он также сообщил, что в сообщении была указана кампания Sendinblue, а проверки DKIM, SPF и DMARC для были пройдены. Его публикация содержала ссылку для отслеживания кампании и URL Марчелло Пас в X.
Указанные данные отправителя и результаты проверок аутентификации могли создать у получателей впечатление, что сообщение легитимно, но не подтверждали подлинность содержащегося в нем заявления о безопасности. Пользователям следует проверять предупреждения через официальные каналы компании, а не переходить по ссылкам из электронного письма.
Исследователь безопасности Bitcoin и директор по безопасности Casa Джеймсон Лопп выступил с аналогичным предупреждением. «Злоумышленники могли скомпрометировать провайдера электронной почты, используемого Trezor и BitBox», — написал он в X. «Рассылаются вредоносные письма с утверждениями, что у обеих компаний плохие генераторы случайных чисел и необходимы обновления безопасности, причем эти письма не выглядят поддельными. Никакого такого предупреждения о безопасности не выпускалось!»
В августе Trezor и другой производитель криптовалютных аппаратных кошельков Foundation предупредили пользователей о фишинговых атаках, использующих опасения по поводу безопасности аппаратных кошельков, после того как исследователи раскрыли уязвимости устройств Coldcard.
В том же месяце Trezor сообщила, что взлом провайдера доставки ShipMonk раскрыл данные 80 689 человек, включая имена, адреса электронной почты, номера телефонов и адреса доставки. Компания предупредила, что утечка этой информации может быть использована для более сложных фишинговых атак. Отчет Trezor доступен в ее официальном объявлении.
