THORChain отклонил запрос Bitget о блокировке кошельков хакеров после взлома на $387,5 млн
Ключевые выводы
- •THORChain отказался выполнить запрос Bitget о блокировке кошельков, связанных с хакерами, заявив, что остановка сети — механизм экстренной безопасности, не позволяющий выборочно замораживать средства, и что протокол по своей архитектуре не подвергает цензуре.
- •Bitget повысил оценку ущерба от инцидента 24 сентября примерно до $387,5 млн с первоначально заявленных $351,6 млн.
- •Атакующий, предположительно связанный с северокорейской группировкой Lazarus, использовал THORChain для конвертации украденного Ethereum в Bitcoin, а MistTrack отметил, что ранее через протокол прошли почти $1,2 млрд из взлома Bybit.
- •Bitget возобновил Bitcoin 28 сентября после устранения уязвимости в инфраструктуре кошельков, сообщив об отсутствии новых несанкционированных переводов и сохранности пользовательских средств.
- •Bitget перевёл 2 042,28 BTC на сумму около $169 млн из своего Фонда защиты объёмом примерно 5 500 BTC на горячие кошельки, при этом генеральный директор Грейси Чен планирует восстановить фонд до базового уровня в $300 млн в течение недели.
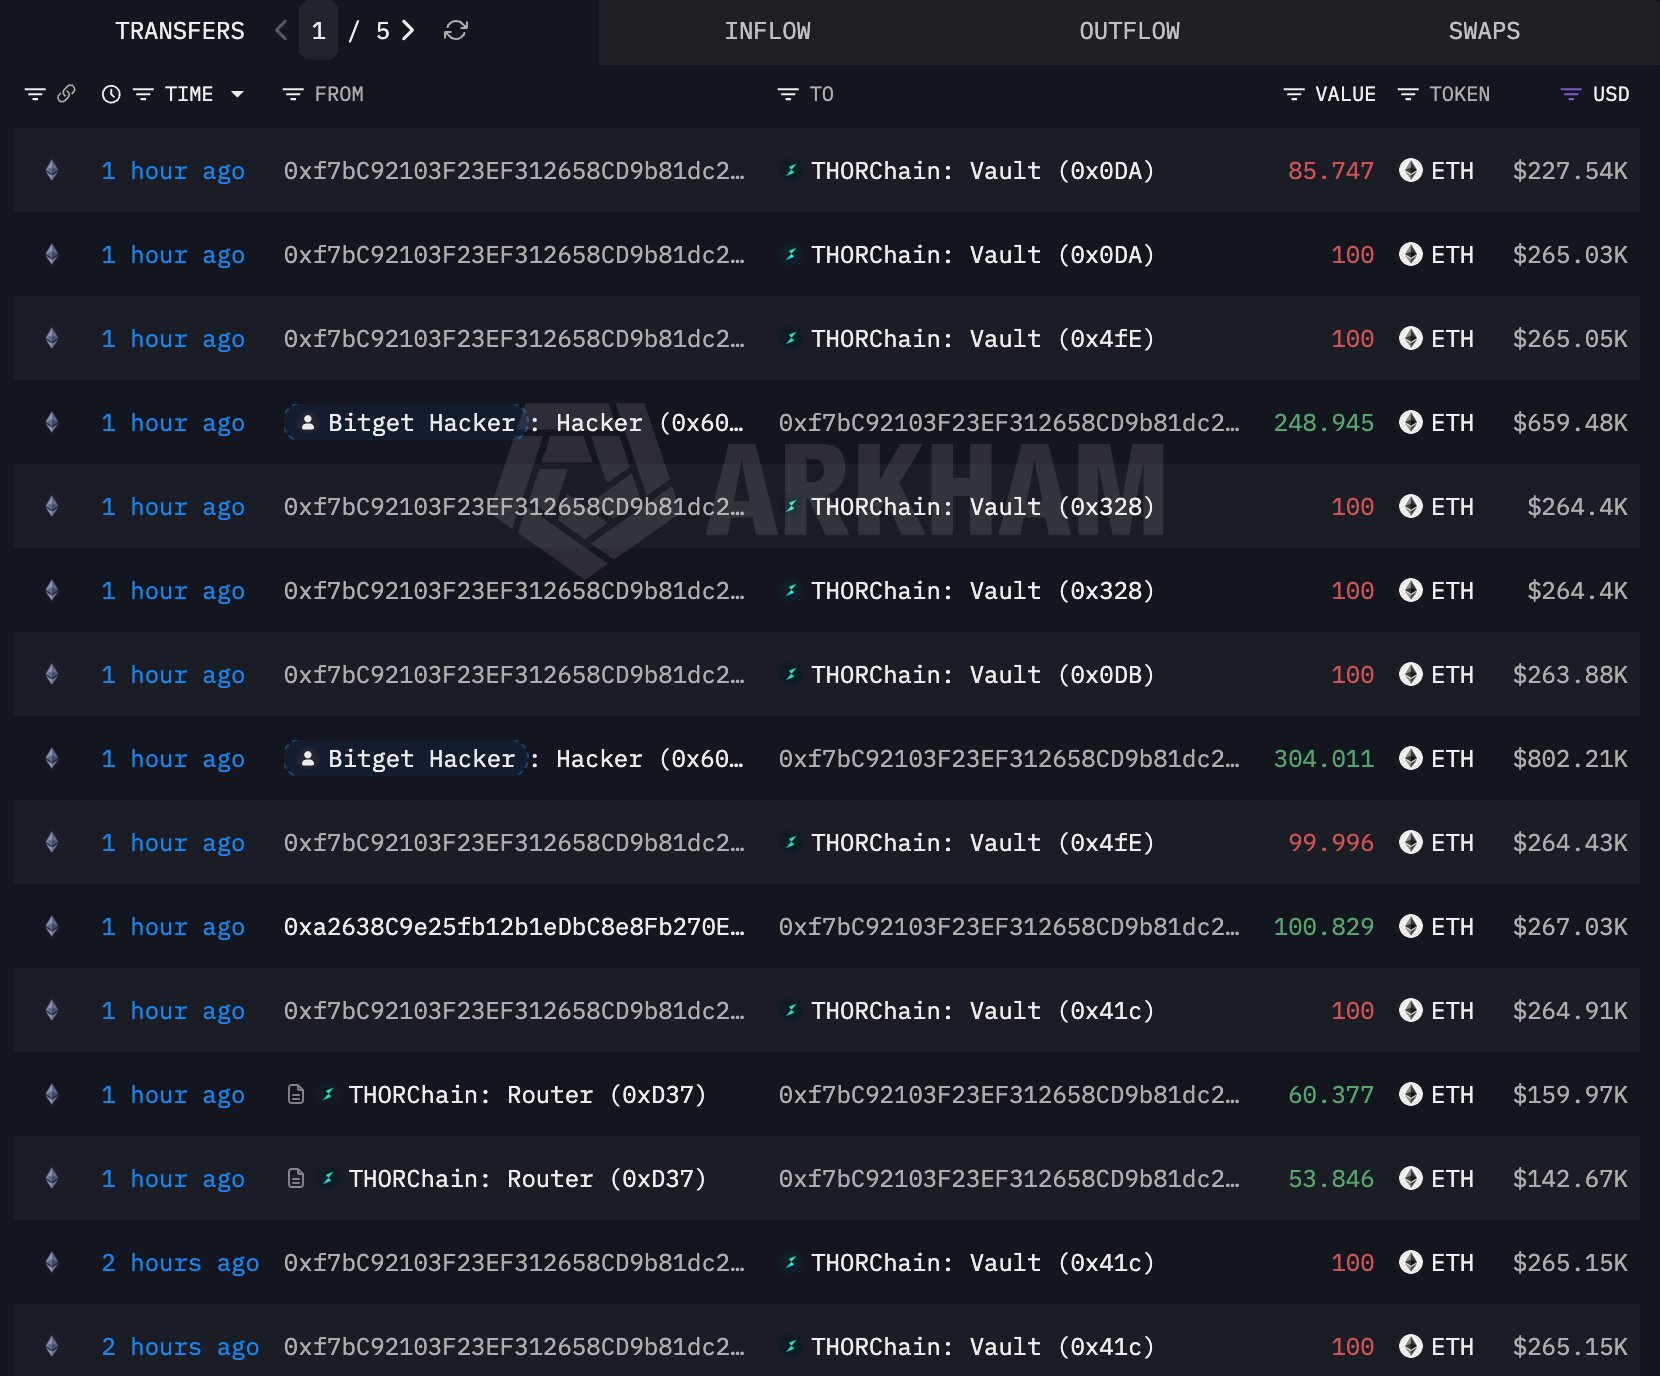
THORChain отклонил официальный запрос Bitget об отказе в обслуживании кошельков, связанных с недавним взломом биржи, отстаивая свою архитектуру без разрешений, даже пока средства, связанные с атакующими, продолжали перемещаться через кроссчейн-протокол.
Bitget теперь оценивает, что примерно $387,5 млн достигли адресов под контролем атакующих в ходе инцидента 24 сентября — больше первоначально заявленной суммы в $351,6 млн. Кошельки, связанные с атакующими, использовали THORChain для кроссчейн-обмена, пока следователи отслеживали украденные средства между блокчейнами. Bitget, со своей стороны, начал восстанавливать вывод Bitcoin 28 сентября после устранения уязвимости в инфраструктуре кошельков, ставшей причиной взлома.
Хакер использует THORChain для конвертации украденных средств
Данные в блокчейне показывают, что хакер, стоящий за атакой, использует THORChain для перемещения активов. По данным Arkham Intelligence, адрес хакера, предположительно связанный с печально известной северокорейской группировкой Lazarus, перевёл Ethereum (ETH) в Bitcoin (BTC). Адрес доступен для публичного просмотра в блокчейн-обозревателе Arkham.
Как сообщалось ранее, хакер похитил с биржи 34 890 ETH на сумму $85 млн — это второй по стоимости криптоактив, украденный у Bitget, после XRP.
В пятницу, 25 сентября, блокчейн-трекинговая компания MistTrack сообщила, что злоумышленник использует платформу THORChain, чтобы скрыться с добычей посредством обмена активов и кроссчейн-переводов. «После взлома Bybit на $1,46 млрд в прошлом году почти $1,2 млрд украденных средств, по имеющимся данным, прошли через THORChain, когда атакующие перемещали активы между цепочками», — отметили в MistTrack.
Сравнение с Bybit подчёркивает, что это не первый случай, когда средства крупного взлома отслеживаются через этот протокол — закономерность, из-за которой кроссчейн-платформы обмена регулярно оказываются в центре внимания при отслеживании средств после взломов. Адреса, связанные с атакующими, публично идентифицированы и активно отслеживаются биржами, компаниями в сфере блокчейн-безопасности и AML-компаниями. MistTrack утверждал, что THORChain должен взять на себя ответственность и не должен превращаться в платформу, куда атакующие обращаются для обмена активов.
Комментируя ситуацию, генеральный директор Bitget Грейси Чен заявила: «Наши адреса атакующих публично перечислены и активно отслеживаются. Мы официально просим THORChain отказать в обслуживании этим адресам. Децентрализация — это принцип проектирования, а не щит для содействия обороту заведомо украденных средств. Индустрия наблюдает».
THORChain защищает свой отказ блокировать адреса
THORChain заявил, что остановка сети — это механизм экстренной безопасности, предназначенный для защиты протокола, и добавил, что его нельзя использовать как инструмент выборочной заморозки конкретных средств или блокировки отдельных обменов.
Протокол сослался на майскую эксплойт-атаку 2026 года, в результате которой из его пулов ликвидности было похищено $10,7 млн. В ходе того инцидента адреса атакующих не были внесены в чёрный список и, следовательно, не были ограничены в проведении обменов в сети.
«THORChain не требует разрешений и по своей архитектуре не подвергает цензуре», — добав в сообщении на платформе X.
Практический итог таков: даже публично помеченные кошельки атакующих остаются вне механизмов блокировки THORChain, и единственной действующей мерой остаётся отслеживание со стороны бирж и аналитических компаний, а не перехват в блокчейне. Некоторые представители индустрии также высказались в поддержку позиции THORChain. Цифровой кочевник Майкл Перкинс написал: «Все существующие инструменты по своей природе нейтральны. Решает человек, wieldющий инструмент, — использовать его во благо или во вред, и нельзя винить инструменты за поступки людей».
Bitget возобновляет вывод Bitcoin
В соответствии со своим запланированным графиком Bitget возобновил вывод средств на своей платформе с сегодняшнего дня, 28 сентября. Биржа сообщила, что уязвимость устранена и с момента локализации инцидента новых несанкционированных переводов не выявлено. Пользовательские средства, добавили в компании, не пострадали.
Генеральный директор Грейси Чен ранее заявила, что Bitget планирует восстановить размер своего Фонда защиты до базового уровня в $300 млн в течение недели — заявленный срок, который даёт индустрии конкретный ориентир для оценки восстановления биржи после взлома.
Как сообщил X-аккаунт «Ai», Bitget перевёл 2 042,28 BTC на сумму около $169 млн из своего Фонда защиты объёмом примерно 5 500 BTC на горячие кошельки, при этом ещё 3 457,72 BTC остаются в блокчейне. Чен отметила, что переводы были выполнены заранее и их не следует интерпретировать как фактическую активность по выводу средств пользователями.
Эта статья носит исключительно информационный характер. Блокчейн-метки и аналитика сами по себе не устанавливают личность владельцев кошельков.
Источник: The Market Periodical

