Президент Южной Кореи призвал назначить «куратора кибербезопасности» после взлома Binance на $6,3 млрд
Ключевые выводы
- •Президент Южной Кореи Ли Чжэ Мён предложил назначить влиятельного куратора кибербезопасности для координации защиты в государственных структурах и частном бизнесе.
- •Призыв прозвучал через несколько дней после хищения $6,3 млрд из Binance 29 октября, которое ФБР приписало связанной с КНДР группировке TraderTraitor, хотя Пхеньян отрицает причастность.
- •Ли заявил, что действующая система безопасности, основанная на проверках и реагировании по факту, имеет явные ограничения, и призвал к более раннему выявлению угроз и ускоренному обмену информацией.
- •Президент предупредил, что стремительное развитие искусственного интеллекта делает киберпреступников более изощрёнными и их сложнее нейтрализовать.
- •Разведывательная служба распорядилась провести проверки более чем в 2 100 государственных органах, а министерство науки и технологий инспектирует около 170 крупных объектов частной инфраструктуры, включая финансовые и телекоммуникационные компании.
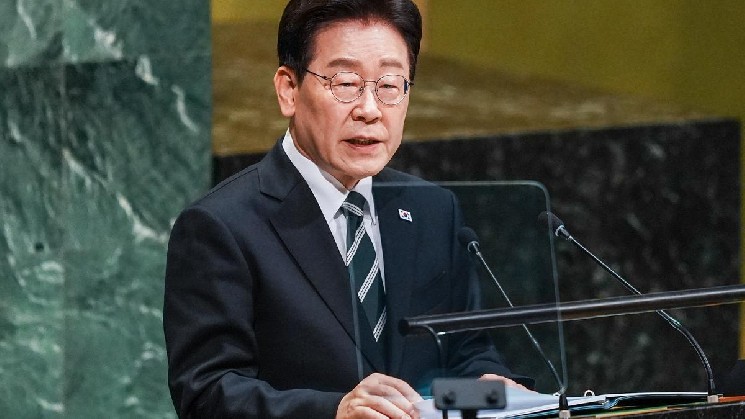
Президент Южной Кореи Ли Чжэ Мён во вторник выступил с призывом назначить «влиятельного куратора кибербезопасности», назвав взлом криптобиржи Binance на сумму $6,3 млрд свидетельством растущей угрозы для финансовых учреждений и критической инфраструктуры.
Выступая на заседании кабинета министров в Сеуле, Ли заявил, что стране необходим общегосударственный орган с полномочиями координировать кибербезопасность в государственных структурах и частном бизнесе, сообщает The Korea Times.
«Действующая система безопасности, основанная на проверках и реагировании по факту инцидентов, демонстрирует явные ограничения», — сказал Ли.
Предложение прозвучало через несколько дней после хищения средств из Binance 29 октября, которое ФБР приписало хакерской группировке TraderTraitor, связанной с КНДР. Пхеньян отрицает какую-либо причастность к атаке. Упоминая инцидент с Binance, Ли не называл Северную Корею. Это взлом выделяется как своими масштабами, так и тем, что ФБР приписало его группировке, связанной с государством, и именно на него Ли ссылался, утверждая, что финансовые учреждения и критическая инфраструктура теперь сталкиваются с угрозами, с которыми проверки и реагирование по факту не могут справиться в полной мере.
Президент также предупредил, что стремительное развитие искусственного интеллекта делает киберпреступников более изощрёнными и их труднее противостоять им. Он призвал к более раннему выявлению угроз и ускоренному обмену информацией вместо опоры на проверки после взломов — упреждающий подход, который призван обеспечить предлагаемый координирующий орган как в государственных структурах, так и в частном бизнесе.
По данным The Korea Times, Разведывательная служба Южной Кореи уже распорядилась провести проверки безопасности более чем в 2 100 государственных органах и общественных учреждениях, а министерство науки и технологий инспектирует около 170 крупных объектов частной инфраструктуры, включая финансовые и телекоммуникационные компании. Вместе эти две проверки охватывают государственный и частный секторы, которые должен покрыть предлагаемый Ли орган.
Правительство не объявило сроки создания предлагаемого органа кибербезопасности. Пока сроки не определены, ориентирами на ближайшую перспективу являются результаты проводимых проверок безопасности и любое объявление, определяющее мандат нового органа, в том числе то, как его координирующие полномочия будут распространяться на частные финансовые компании, такие как криптобиржи.
Первоисточник: CoinDesk

