Компрометация приватного ключа привела к хищению около $2 млн у Fetch.ai и NuNet
Ключевые выводы
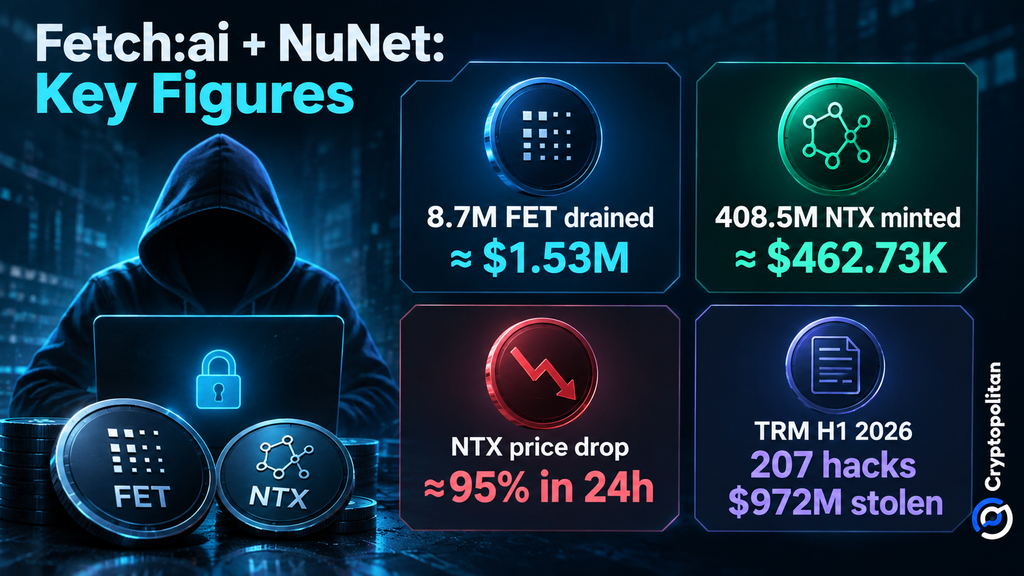
- •Злоумышленник использоваломпрометированные подписывающие учетные данные, чтобы вывести около 8,7 млн FET (примерно $1,53 млн) из конвертера Fetch.ai и без санкции выпустить 408,5 млн NTX (около $462 730), причем оба действия связаны с одним и тем же кошельком.
- •SlowMist сообщил, что контракт TokenConversionManagerV3 полагался на одну подпись ECDSA от единственного внешнего аккаунта и не имел лимитов и проверки ончейн-доказательств сжигания или блокировки, что позволило вывести средства сразу после компрометации ключа авторизации.
- •Fetch.ai совместно с SingularityNET деактивировала затронутые кошельки и контракты, в качестве меры предосторожности приостановила конвертацию AGIX в FET и опубликовала предварительный ончейн-анализ, отслеживающий атаку от скомпрометированного ключа до кошельков злоумышленника.
- •NTX за 24 часа упал почти на 95% до уровня около $0,000066, достигнув исторического минимума $0,00004075 20 сентября, поскольку несанкционированная эмиссия размыла доли существующих держателей, тогда как FET не столкнулся с сопоставимым шоком предложения.
- •Отраслевые данные показывают, что компрометации инфраструктуры и операционных процессов составили лишь около 15% из 207 взломов, зафиксированных TRM Labs в первом полугодии 2026 года, но примерно 76% украденных $972 млн, что относит этот инцидент к меньшей, но высокоэффективной категории.
Злоумышленник похитил около $2 млн из инфраструктуры, связанной с Fetch.ai и NuNet, в двух инцидентах, которые компании по кибербезопасности связали с одним и тем же кошельком атакующего. Предварительный анализ Fetch.ai показал, что злоумышленник использовал скомпрометированные подписывающие учетные данные для получения доступа к инфраструктуре, а флаги ончейн-мониторинга сработали по мере развития эксплойта 19 сентября 2026 года.
На фоне криптовалютного рынка с оценочным объемом $2,85 трлн кража на $2 млн может показаться незначительной. Однако примечательно в этом случае то, что скомпрометированные привилегированные учетные данные дали хакеру доступ к критической инфраструктуре, что подчеркивает, как слабости в управлении ключами могут распространяться на связанные системы, даже когда сами базовые токен-контракты не скомпрометированы.
Один и тот же кошелек опустошил FET и получил эмиссию NTX
Согласно данным PeckShield, хакер вывел в общей сложности 8,7 млн FET на сумму примерно $1,53 млн и без санкции выпустил 408,5 млн NTX на сумму около $462 730. FET — нативный токен Fetch.ai, а NTX — токен NuNet.
Blockaid отдельно зафиксировал вывод около $1,56 млн в FET из конвертера, а также примерно $452 000 во вновь выпущенных NTX. Это довело общую стоимость кластера кошельков примерно до $2,01 млн на фоне продолжавшейся атаки, а последующий пост связал эмиссию NTX с тем же принимающим кошельком.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet является частью той же более широкой экосистемы ИИ и криптовалют; CoinMarketCap называет его вторым спин-оффом SingularityNET.
Слабым местом оказалась привилегированная авторизация
Представленные на данный момент доказательства не позволяют утверждать, что оба проекта пострадали от одного и того же ключа. Согласно предварительному анализу Fetch.ai, подписывающий ключ, скорее всего, был скомпрометирован, тогда как ончейн-анализ позволяет предположить, что ключ эмиссии NuNet также мог быть скомпрометирован.
В своем анализе SlowMist сообщил, что контракт TokenConversionManagerV3 полагался исключительно на подпись ECDSA — криптографическую схему подписи, которую Ethereum использует для авторизации транзакций, — от единственного внешнего аккаунта для авторизации функции conversionIn(), через которую был выведен FET. Функция не реализовывала механизм контроля checkLimits(amount) для транзакции и не проверяла наличие ончейн-доказательств сжигания или блокировки. Вывод средств произошел, как только ключ авторизации был скомпрометирован, поскольку для опустошения баланса FET конвертера требовалась лишь корректная подпись.
Fetch.ai сообщила, что совместно с SingularityNET деактивировала затронутые кошельки и контракты. В последующем обновлении говорилось, что контрактам Fetch.ai в тот момент ничто не угрожало и что конвертация AGIX в FET — AGIX является токеном SingularityNET — была приостановлена в качестве меры предосторожности. Компания также опубликовала ончейн-анализ эксплойта на ASI:One, отслеживающий атаку от скомпрометированного подписывающего ключа до кошельков злоумышленника для вывода средств.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Почему NTX рухнул, а FET — нет
Два токена отреагировали по-разному, поскольку атаки имели различное влияние на предложение. В инциденте с FET были похищены ранее выпущенные токены, тогда как в инциденте с NTX были сгенерированы сотни миллионов несанкционированных токенов, что поставило под угрозу целостность предложения и создало дополнительное давление продаж. Это различие важно, поскольку выпуск новых токенов напрямую размывает доли существующих держателей, тогда как кража токенов, принадлежащих проекту, не изменяет общее предложение.
По данным CoinMarketCap, NTX торговался около $0,000066, снизившись почти на 95% за предыдущие 24 часа, после достижения исторического минимума $0,00004075 20 сентября. Ситуация с FET не осложнялась сопоставимым шоком предложения.
Знакомый отраслевой сценарий
Прямой ущерб невелик, однако метод атаки вписывается в гораздо более масштабную отраслевую тенденцию. TRM Labs зафиксировала 207 взломов и потери на сумму $972 млн в первом полугодии 2026 года. Компрометации инфраструктуры и операционных процессов составляли лишь около 15% инцидентов, но примерно 76% украденных средств — то есть относительно небольшая доля инцидентов приходилась на основную часть украденной стоимости. Кража у Fetch.ai и NuNet относится к этой меньшей, но высокоэффективной категории, причем потери связаны со скомпрометированными привилегированными учетными данными.
Отчет CoinGecko по безопасности за 2026 год рисует схожую картину. Взломы инфраструктуры и цепочек поставок привели к потерям более $1,8 млрд с января 2025 года по июль 2026 года, при этом компрометация приватных ключей оставалась одним из основных пунктов отказа.
Cryptopolitan сообщал о схожей ситуации в июне, когда Humanity Protocol заявила, что раскрытые приватные ключи привели к потерям до $31 млн, а ее токен H упал на 90%.
Fetch.ai сообщает, что расследование продолжается, и опубликованный анализ явно не является окончательным. Оставшиеся вопросы: как были скомпрометированы учетные данные, ротировала или заменила ли Fetch.ai все затронутые привилегии и как NuNet будет обращаться с несанкционированными NTX, по-прежнему связанными со злоумышленником.
Источник: Cryptopolitan

