Данные взломанного портала вакансий ФБР могут раскрыть сотрудников, связанных с чувствительной разведывательной работой
Ключевые выводы
- •Утечённые записи о найме в ФБР, судя по всему, связывают сотрудников по имени с разведывательными заданиями, касающимися России и Китая, а также функциями наблюдения и агентурной разведки.
- •Reuters независимо подтвердил данные более чем 22 человек в образце из 5 000 строк, который хакеры называют частью массива объёмом 2–3 терабайта, большая часть которого остаётся неподтверждённой.
- •Портал FBIJobs.gov и его Candidate Gateway хранят «чувствительные, но несекретные» данные, включая номера социального страхования, как для внешних заявителей, так и для действующего персонала бюро.
- •ФБР не установило, началась ли утечка в собственной системе или у стороннего поставщика, и нет публичных доказательств причастности ShinyHunters или CVE-2026-35273.
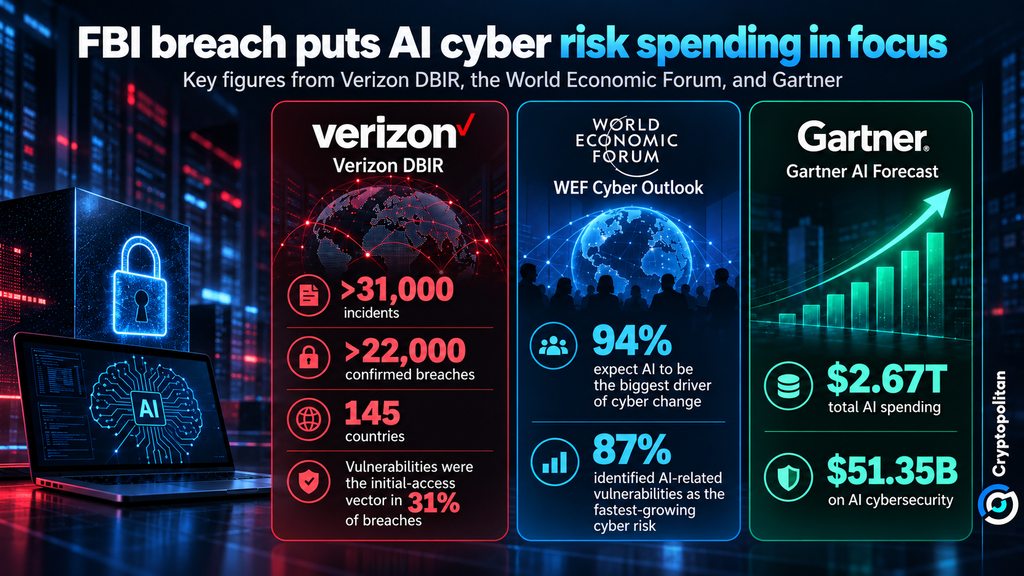
- •Отраслевые отчёты указывают на растущий риск атак с использованием ИИ: по данным Всемирного экономического форума, 94% руководителей ожидают, что ИИ будет драйвером изменений в кибербезопасности, а Gartner прогнозирует 51,35 миллиарда долларов расходов на ИИ в кибербезопасности в 2026 году.
Персональные данные, похищенные из систем найма ФБР, могут сделать больше, чем просто раскрыть личную информацию сотрудников: утечённые записи, судя по всему, связывают сотрудников по имени с чувствительной разведывательной работой, включая задания, связанные с Россией и Китаем.
Обзор Reuters изучил образец из 5 000 строк персональных данных, который, по словам хакеров, предположительно принадлежит тысячам людей в бюро. Группа заявила, что образец — лишь малая часть массива данных объёмом 2–3 терабайта. Reuters независимо подтвердил данные более чем 22 человек, тогда как ФБР ещё не уточнило, сколько сотрудников затронуло происшествие. Остальная часть заявленного массива не была независимо проверена.
Почему портал вакансий хранит данные уровня разведки
По данным Reuters, чувствительность утечки связана с документами, которые, судя по всему, связывают сотрудников по имени со связанной с разведкой деятельностью. Рецензенты выявили людей, связанных с заданиями, касающимися России и Китая, а также функциями наблюдения и агентурной разведки.
Оценка воздействия на конфиденциальность ФБР — публичный документ, описывающий, как бюро собирает и защищает персональные данные, — объясняет, почему платформа для найма хранит столь чувствительные сведения. FBIJobs.gov и его Candidate Gateway хранят информацию с пометкой «чувствительная, но несекретная», включая имя, номер социального страхования, дату рождения, гражданство, пол и право на преференции для ветеранов.
Действующие сотрудники также могут использовать систему для подачи заявок на должности, доступные тольконему штату, через учётные записи, связанные с HR-системами бюро. Иными словами, база пользователей портала выходит за рамки внешних заявителей и включает действующий персонал бюро.
В заявлении от 23 сентября 2026 года пресс-служба ФБР сообщила: «ФБР осведомлено о группе киберпреступников, заявляющей о компрометации портала fbijobs.gov и предполагаемом воздействии на персональные данные (PII) сотрудников ФБР».
Согласно заявлению ФБР о компрометации портала fbijobs.gov и предполагаемом воздействии на PII сотрудников, бюро ещё не установило, произошла ли первоначальная утечка в системе ФБР или через стороннего поставщика, обслуживающего портал.
ShinyHunters, PeopleSoft и контекст рисков
Согласно документации ФБР по конфиденциальности, платформа найма работает на Oracle PeopleSoft, Oracle Database и Drupal.Mandiant от Google ранее связывала группу ShinyHunters с атаками на системы Oracle PeopleSoft с использованием CVE-2026-35273 — уязвимости, которую Oracle оценила как свою самую критическую проблему с баллом 9,8 из 10 — показателем на верхней границе критического диапазона Common Vulnerability Scoring System.
Однако эта связь не объясняет, как произошла утечка на FBIJobs.gov. Нет публичных доказательств причастности CVE-2026-35273 или ShinyHunters, и вопрос о том, установят ли следователи связь или исключат её, остаётся открытым. Google сообщила, что предупредила более 100 организаций, потенциально затронутых в более широкой кампании, большинство из которых находятся в США, причём 68% — в сфере высшего образования.
Как украденные данные персонала могут усилить атаки с использованием ИИ
Нет никаких признаков того, что искусственный интеллект сыграл какую-либо роль во взломе ФБР. Более срочный вопрос — как подробная персональная информация может быть использована впоследствии.
Отчёт Google по анализу угроз об эволюции враждебного ИИ предполагает, что хакеры уже не ограничиваются простыми запросами и действуют всё более самостоятельно. В одном примере хакерская группа использовала скомпрометированный облачный сервис для запуска масштабной атаки по сбору учётных данных менее чем за шесть часов.
«Операторы угроз всё чаще полагаются на GenAI для помощи на различных этапах своих атак», — согласно отчёту Verizon Data Breach Investigations Report (DBIR) за 2026 год.
Анализ Verizon охватил более 31 000 инцидентов безопасности и свыше 22 000ждённых утечек в 145 странах. В отчёте отмечено, что уязвимости стали средством начала утечек более чем в 31% случаев. Последствия не обязательно заканчиваются на этапе вторжения: украденные персональные данные могут использоваться для запуска дальнейших атак.
Microsoft подчеркнула этот риск в своих рекомендациях по поводу утечки National Public Data в начале 2024 года. Компания отметила, что любой раскрытый адрес электронной почты несёт повышенный риск фишинга и захвата учётных записей, а скомпрометированные номера телефонов могут использоваться для фишинга по звонкам и SMS.
В случае ФБР ситуация может быть серьёзнее, поскольку утечённая информация, судя по всему, выходит за рамки контактных данных сотрудников, связывая их личности с информацией о ролях и заданиях. Такое сочетание может дать атакующим улучшенные инструменты для разведки, выдачи себя за других лиц и высоко адресованной социальной инженерии. ИИ потенциально может ускорить и масштабировать эти усилия, помогая злоумышленникам обрабатывать украденные данные, создавать убедительные стратегии и автоматизировать операции.
Cryptopolitan также сообщал о беспокойстве по поводу автономных ИИ-агентов, которые могут действовать гораздо быстрее, чем организации способны их контролировать.
Расходы, которые утечка может ускорить
Более широкий рынок уже реагирует на это давление. According to Global Cybersecurity Outlook 2026 Всемирного экономического форума, 94% опрошенных руководителей ожидают, что ИИ станет главным драйвером изменений в кибербезопасности, а 87% назвали связанные с ИИ уязвимости наиболее быстрорастущим киберриском.
Одновременно Gartner прогнозирует рост мировых расходов на ИИ на 49,5% в 2026 году до 2,67 триллиона долларов, включая 51,35 миллиарда долларов на ИИ в кибербезопасности.
Утечка в ФБР сама по себе не создаёт этих трендов. Но она показывает, почему защита идентификационных данных, обнаружение угроз и защита с помощью ИИ становятся всё труднее для рассмотрения правительствами и предприятиями как необязательные. В данном случае остаются открытыми два вопроса: сколько сотрудников затронуто и началась ли компрометация внутри системы ФБР или у внешнего поставщика.

