Ричард Тенг из Binance: атака вышла за рамки полномочий одного инженера
Ключевые выводы
- •Ричард Тенг из Binance заявил 30 октября 2026 года, что сообщённая атака вышла за рамки полномочий любого отдельного инженера.
- •Тенг отверг характеристики инцидента как простого действия в один клик, назвав такие ярлыки неточными.
- •Уточнение не подтверждает, были ли скомпрометированы несколько учётных записей сотрудников, и не устанавливает, как именно действовали злоумышленники.
- •Заявление не указывает финансовые последствия атаки и не подтверждает, были ли затронуты средства клиентов.
- •Подробный отчёт Binance об инциденте мог бы прояснить точки входа атаки, затронутые системы и меры по устранению последствий.
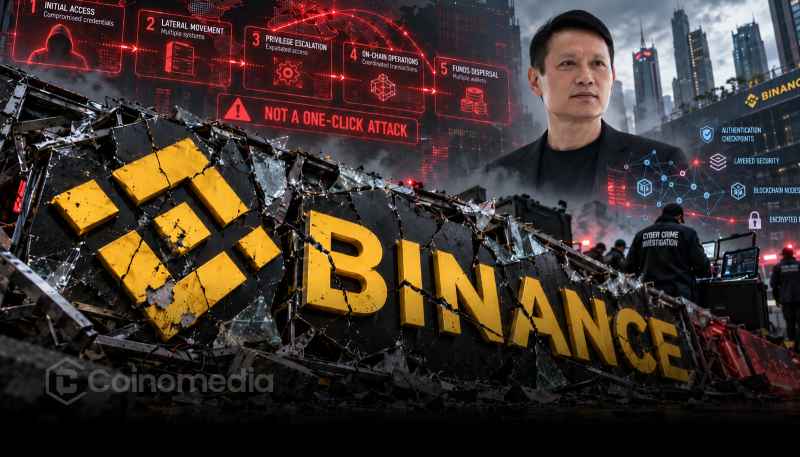
Ричард Тенг из Binance уточнил, что недавно сообщённая атака вышла за рамки полномочий любого отдельного инженера, отвергнув характеристики инцидента как простого действия «в один клик».
Его замечания ставят под сомнение представление о том, что один сотрудник мог спровоцировать весь инцидент одним авторизованным действием, и вызывают новые вопросы о сложности атаки — хотя её полные технические детали остаются неясными. В отрасли, где централизованные биржи хранят активы и данные клиентов, точный масштаб инцидента в сфере безопасности часто является одним из наиболее тщательно изучаемых аспектов, что объясняет значительное внимание к уточнениям со стороны руководства.
Уточнение ставит под сомнение заявления о «одном клике»
В заявлениях, распространённых 30 октября 2026 года, Тенг прокомментировал утверждения вокруг инцидента, объяснив, что он был сложнее, чем предполагали некоторые описания. По словам Тенга, атака вышла за рамки полномочий одного инженера и не может корректно описываться как действие в один клик.
Упрощённые ярлыки вроде «одного клика» часто появляются, пока инцидент ещё развивается, поэтому заявления руководства компании обычно воспринимаются как ориентир того, что действительно подтверждено. Уточнение указывает, что понимание события требует более внимательного изучения задействованных полномочий, систем и действий. Однако заявление не раскрывает полную последовательность атаки и не устанавливает, как именно действовали злоумышленники. Оно также не подтверждает, были ли скомпрометированы несколько учётных записей сотрудников.
Эти различия важны: атака, выходящая за рамки полномочий одного инженера, не обязательно доказывает участие нескольких инженеров. Пока пояснение Тенга даёт дополнительный контекст, не разрешая всех вопросов об инциденте.
UPDATE: Binance’s Richard Teng clarifies the attack went beyond one engineer’s permissions and was not a “one-click” action. pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) October 30, 2026
Почему это различие важно
Уточнение подчёркивает важный аспект кибербезопасности: разницу между авторизованными полномочиями сотрудника и реальными возможностями злоумышленника. Крупные криптовалютные платформы обычно используют контроль доступа, чтобы ограничить действия отдельных сотрудников в чувствительных системах. Такие меры призваны снизить потенциальный ущерб от скомпрометированных учётных данных или несанкционированной активности, а системы доступа на основе полномочий являются стандартным элементом корпоративной безопасности далеко за пределами криптоиндустрии.
Однако злоумышленники могут пытаться использовать слабости сразу в нескольких системах, учётных записях или процессах безопасности. Инцидент, выходящий за рамки полномочий одного человека, может, таким образом, включать более сложную последовательность действий, чем одно действие с одной учётной записи.
При этом сами по себе комментарии Тенга не устанавливают, какие меры контроля были задействованы и произошёл ли сбой конкретной системы. Это различие важно для пользователей, пытающихся понять риски, связанные с централизованными криптовалютными платформами. Сведение инцидента к объяснению «в один клик» может опускать важные технические детали, а точная отчётность требует отделения подтверждённых заявлений от предположений о том, как произошла атака.
Что дальше для безопасности Binance?
После уточнения Тенга внимание может сместиться на вопрос, опубликует ли Binance дополнительную техническую информацию. Подробный отчёт об инциденте мог бы прояснить, как развивалась атака, какие полномочия были задействованы и какие меры защиты сработали. Такая информация также помогла бы пользователям отличить изолированное событие в сфере безопасности от более широкой операционной проблемы. Пост-инцидентные раскрытия бирж обычно описывают точки входа, затронутые системы и меры по устранению последствий, поэтому глубина любого будущего заявления Binance определит, насколько полной станет публичная картина.
Для криптовалютных бирж прозрачная коммуникация важна, поскольку клиенты полагаются на эти платформы в защите цифровых активов и конфиденциальной информации о счетах. Доступное заявление не указывает финансовые последствия атаки и не подтверждает, были ли затронуты средства клиентов. Поэтому делать выводы об убытках, причастности сотрудников или эффективности более широкой инфраструктуры безопасности Binance было бы преждевременно. Тем временем пользователи при проверке обновлений об активном инциденте обычно полагаются на официальные каналы биржи, а не на пересказы из вторых рук.
Пока главный посыл Тенга остаётся в силе: атака не может корректно сводиться к полномочиям одного инженера или одному клику. Потребуются дополнительные проверенные детали, чтобы установить полный масштаб инцидента, его финансовые последствия и то, как он развивался.

