Deweloper Zcash proponuje jednorazowe klucze podglądu, aby chronić swapy przed zagrożeniami prywatności w erze kwantowej
Najważniejsze informacje
- •Deweloper Zcash, Zakura, zaproponował przypisywanie oddzielnego jednorazowego przychodzącego klucza podglądu i adresu zwrotnego każdemu swapowi ZEC realizowanemu przez Near Intents, aby ograniczyć szkody dla prywatności w przypadku naruszenia publicznie opublikowanego adresu.
- •Wystarczająco wydajny komputer kwantowy działający algorytmem Shora mógłby teoretycznie odzyskać współdzielony przychodzący klucz podglądu z publicznego adresu i powiązać płatności w obrębie shieldowanego konta Zcash użytkownika.
- •Propozycja pozostawia klucz wydawania bez zmian, więc środki otrzymane na adresy jednorazowe pozostają do wydania z tego samego konta, co pozwala uniknąć problemów z użytecznością przy dzieleniu środków na wiele kont.
- •Prywatne wyszukiwanie informacji pozwala przywróconym portfelom lokalizować odpowiednie transakcje za pomocą zaszyfrowanych zapytań bez ujawniania serwerowi, jaki adres jest sprawdzany; zgodne portfele programowe mogą wdrożyć funkcję w ciągu kilku tygodni.
- •We wrześniu Aurora Intents przetworzyła ponad 19 milionów dolarów w 1 718 swapach na aukcję zkSNARKs denominowaną w Zcash, co wykazało realny popyt na międzyłańcuchowe trasy do ZEC.
Deweloper Zcash proponuje jednorazowe klucze podglądu, aby chronić swapy przed zagrożeniami prywatności w erze kwantowej
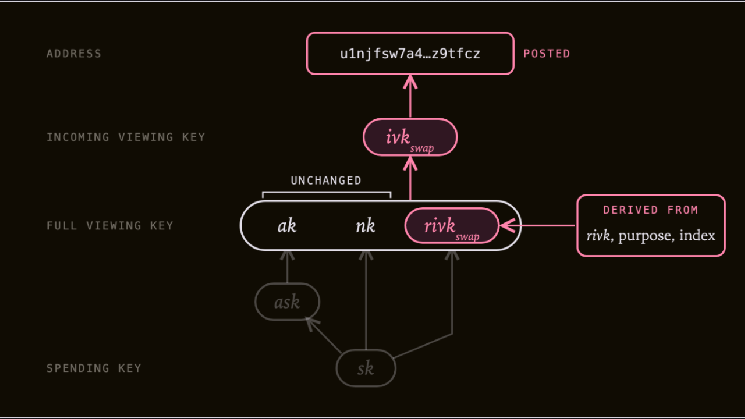
Deweloper Zcash, Zakura, zaproponował nowy projekt prywatności, który przypisałby jednorazowy przychodzący klucz podglądu każdemu swapowi ZEC realizowanemu przez Near Intents, odpowiadając na subtelne narażenie powstające, gdy shieldowane adresy Zcash są trwale publikowane w publicznym blockchainie Near.
Komputery kwantowe nie łamią dziś Zcash. Mimo to Zakura i zespół infrastruktury Zcash projektują już z myślą o możliwości, że maszyna o wystarczających możliwościach mogłaby to kiedyś zrobić.
Obecnie wiele zdywersyfikowanych adresów Zcash może współdzielić ten sam podstawowy przychodzący klucz podglądu. Klucze podglądu dają portfelowi możliwość wykrywania i odszyfrowywania przychodzących płatności bez uprawnień do wydawania środków — w istocie dostęp wyłącznie do odczytu — co pozwala użytkownikom monitorować jedno konto rozproszone na wiele adresów bez ujawniania kontroli nad środkami.
Wystarczająco wydajny komputer kwantowy działający algorytmem Shora — kwantową metodą rozwiązywania problemów logarytmu dyskretn leżących u podstaw dzisiejszej kryptografii klucza publicznego — mógłby teoretycznie odzyskać taki klucz z publicznie wystawionego adresu i użyć go do powiązania płatności otrzymanych w ramach konta. Ta zdolność powiązania przeczy podstawowej właściwości, jaką shieldowany Zcash ma zapewniać: płatności do tego samego użytkownika nie powinny być łączalne przez zewnętrznych obserwatorów.
Jeden swap, jeden klucz podglądu
Propozycja Zakury ogranicza zasięg skutków takiego naruszenia. W ramach projektu każdy swap międzyłańcuchowy otrzymuje oddzielny przychodzący klucz podglądu i adres zwrotny. Gdyby technologia kwantowa kiedyś złamała jeden publicznie opublikowany adres, atakujący dowiedziałby się jedynie o płatnościach związanych z tym pojedynczym swapem, a nie zyskał wgląd w szerszą historię płatności konta.
Kluczowe jest to, że klucz wydawania użytkownika — poświadczenie, które faktycznie autoryzuje przenoszenie środków — nie ulega zmianie. Środki otrzymane na adres jednorazowy pozostają do wydania z tego samego konta, co pozwala uniknąć uciążliwej alternatywy tworzenia osobnych kont Zcash dla każdej transakcji. To rozróżnienie ma znaczenie zarówno dla portfeli programowych, jak i sprzętowych, gdzie dzielenie środków na wiele kont mogłoby powodować poważne problemy z użytecznością.
Prywatne wyszukiwania rozwiązują problem odzyskiwania
Generowanie nowego klucza podglądu dla każdego swapu wprowadza kolejne wyzwanie: odzyskiwanie portfela. W przeciwnym razie przywrócony portfel musiałby wielokrotnie skanować historię transakcji Zcash, używając każdego klucza swapu, jaki kiedykolwiek wygenerował.
Zakura proponuje rozwiązanie tego problemu za pomocą prywatnego wyszukiwania informacji (PIR). Publiczne filtry pomagają ustalić, czy adres zwrotny otrzymał środki, podczas gdy zaszyfrowane zapytania pozwalają portfelowi zlokalizować odpowiednią transakcję bez tego, by serwer dowiedział się, jaki adres jest sprawdzany. Zgodne portfele programowe korzystające z bibliotek open source Zakury mogą wdrożyć tę funkcję w ciągu kilku tygodni, a wsparcie portfeli sprzętowych ma nastąpić później.
Realne użycie czyni ryzyko wartym rozwiązania
Ten projekt to nie czysto teoretyczna infrastruktura bez użytkowników. We wrześniu Aurora Intents przetworzyła ponad 19 milionów dolarów w 1 718 swapach na aukcję zkSNARKs denominowaną w ZcashzkSNARKs to system dowodów o wiedzy zerowej będący sercem shieldowanych transakcji Zcash), co wykazało realny popyt na międzyłańcuchowe trasy do $ZEC.
Taki poziom aktywności sprawia, że trwale publikowane adresy to problem prywatności wart rozwiązania, zanim komputery kwantowe staną się zdolne do jego wykorzystania.
Deweloperzy Zcash równolegle przygotowują szerszą aktualizację sieci NU7, choć zmiany obecnie proponowane dla NU7 same w sobie nie stanowią kompleksowej migracji postkwantowej.
Większy sygnał ma charakter kulturowy: zespoły bezpieczeństwa krypto coraz częściej traktują ryzyko kwantowe jako problem inżynieryjny do rozwiązania już teraz, a nie po pojawieniu się pierwszego praktycznego ataku.
Źródło: CryptoNewsNet
Oryginalne doniesienie: Zcash Proposes New Privacy Layer to Guard Swaps From Quantum Risks

