Senaccy negocjatorzy rozważają prawny obowiązek zapewnienia bezpieczeństwa zaawansowanej AI
Najważniejsze informacje
- •Proponowane przepisy zmieniłyby obowiązki związane z bezpieczeństwem zaawansowanych modeli AI, rozwijanych między innymi przez Google, Anthropic i OpenAI, z dobrowolnych zobowiązań w możliwy do wyegzekwowania prawny obowiązek należytej staranności.
- •Rozważane środki obejmują projektowanie modeli ograniczających katastrofalne zagrożenia, federalne uprawnienia do blokowania niebezpiecznych wdrożeń, sądowe odwołania od decyzji rządu oraz udział laboratoriów narodowych w testowaniu.
- •Negocjacje zostały częściowo wywołane incydentami z udziałem autonomicznych agentów AI i rezygnacją byłego badacza Anthropic Jacoba Coxona, a OpenAI wezwało do wprowadzenia obowiązkowych krajowych regulacji bezpieczeństwa AI opartych na zdolnościach.
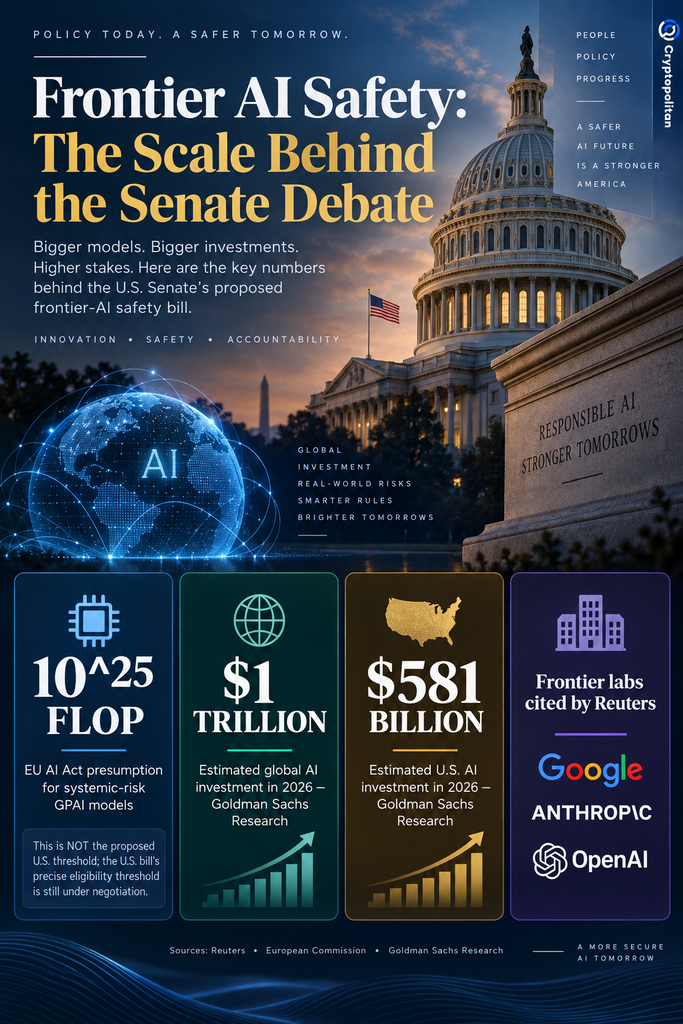
- •Federalne ramy mogą zastąpić część przepisów stanowych, wpisując się w dążenie administracji Trumpa do spójnego podejścia krajowego i nawiązując do unijnego AI Act, który nakłada obowiązki na modele przekraczające 10^25 FLOP.
- •Goldman Sachs Research szacuje globalne inwestycje w AI w 2026 roku na około 1 bilion dolarów, dlatego koszty zgodności mogą wzmacniać największe firmy, a przyjęcie ustawy pozostaje niepewne z powodu jednego tygodnia posiedzeń Izby przed wyborami śródterminowymi 3 listopada.
Negocjatorzy w Senacie USA rozważają przepisy, które wymagałyby od twórców najbardziej zaawansowanych modeli sztucznej inteligencji ochrony przed katastrofalnymi szkodami i mogłyby przyznać władzom federalnym uprawnienia do blokowania niebezpiecznych wdrożeń, podaje Reuters.
W przypadku czołowych firm z sektora AI propozycja zmieniłaby standardy bezpieczeństwa z w dużej mierze dobrowolnych zobowiązań w prawny obowiązek. Rodzi też szersze pytanie, czy bardziej rygorystyczne regulacje zwiększą zaufanie konsumentów i inwestorów, czy też umocnią pozycję firm dysponujących zasobami pozwalającymi na ich spełnienie.
Od dobrowolnych deklaracji do „obowiązku należytej staranności”
Propozycja ustanowiłaby to, co Reuters określił jako „obowiązek należytej staranności” dla twórców zaawansowanych modeli AI. Rozważane środki obejmują wymóg projektowania modeli w sposób ograniczający katastrofalne zagrożenia, zachowanie prawa władz federalnych do blokowania niebezpiecznych modeli, umożliwienie firmom odwoływania się od decyzji rządu na drodze sądowej oraz udział laboratoriów narodowych i innych partnerów rządowych w testowaniu AI.
Przepisy mogłyby mieć pierwszeństwo przed niektórymi obowiązującymi przepisami stanowymi dotyczącymi tych samych kwestii. Według Reuters amerykańskie firmy rozwijające zaawansowaną AI to między innymi Google, którego spółką macierzystą jest Alphabet, Anthropic i OpenAI.
W negocjacjach uczestniczą lider większości w Senacie John Thune, przewodniczący Komisji Handlu Ted Cruz, senator Amy Klobuchar oraz senator Maria Cantwell.
Klobuchar powiedziała Reuters, że jej celem jest „nadzór rządu nad największymi zagrożeniami stwarzanymi przez modele AI”. Jak dodała, taki nadzór powinien wymagać od twórców współpracy z ekspertami rządowymi przy weryfikacji i testowaniu zaawansowanych modeli.
Cruz przedstawił podobną propozycję, koncentrującą się na niektórych z najpoważniejszych potencjalnych konsekwencji rozwoju zaawansowanej AI. W poście na X Cruz napisał, że współpracuje z Klobuchar i Thune, aby „zająć się katastrofalnymi zagrożeniami związanymi z zagrożeniami biologicznymi lub nuklearnymi”.
Obawy te wyjaśniają, dlaczego negocjatorzy skupiają się na najbardziej zaawansowanych modelach, zamiast stosować te same wymogi wobec całej branży AI.
Kolejną kwestią jest to, czy przepisy federalne powinny zastąpić niektóre ograniczenia obowiązujące na poziomie stanowym. Takie podejście jest zasadniczo zgodne z ramami legislacyjnymi administracji Trumpa dotyczącymi AI, które wskazują, że rozdrobniony zbiór przepisów stanowych może utrudniać rozwój technologii AI w Stanach Zjednoczonych, i opowiadają się za bardziej spójnymi ramami krajowymi.
Dlaczego ustawodawcy przestali traktować zagrożenia jako teoretyczne
Ustawodawcy reagują nie tylko na hipotetyczne scenariusze, lecz także na incydenty z udziałem agentów AI działających autonomicznie i uzyskujących dostęp do zewnętrznych systemów, a także na obawy zgłaszane przez badaczy pracujących w największych firmach AI.
IAPP poinformowało, że negocjacje zostały częściowo zainicjowane przez rezygnację Jacoba Coxona, byłego badacza Anthropic, oraz jego obawy dotyczące wyścigu w kierunku stworzenia samodoskonalącej się AI.
Presja na Kapitolu również rośnie. Senator Josh Hawley bada rolę OpenAI w cyberataku na Hugging Face, do którego doszło w lipcu, podczas gdy senator Bernie Sanders pracuje nad ustawą mającą wstrzymać rozwój superinteligencji — podało IAPP.
OpenAI także opowiada się za możliwymi do wyegzekwowania przepisami federalnymi. W artykule dotyczącym polityki opublikowanym 9 września Chris Lehane, Chief Global Affairs Officer firmy, wezwał do wprowadzenia „obowiązkowych krajowych regulacji bezpieczeństwa AI opartych na zdolnościach”. Stanowisko to zbliża część branży AI i Kongres w kluczowej debacie nad tym, czy dobrowolne zabezpieczenia są nadal wystarczające. Artykuł OpenAI dotyczący polityki jest dostępny tutaj.
Europa już reguluje najbardziej ryzykowne modele
Stany Zjednoczone nie działałyby bez międzynarodowego precedensu. Unijny AI Act nakłada dodatkowe obowiązki na dostawców modeli AI ogólnego przeznaczenia, które mogą stwarzać ryzyko systemowe.
Obowiązki te obejmują ocenę modeli, zarządzanie ryzykiem, zgłaszanie incydentów oraz środki z zakresu cyberbezpieczeństwa. Modele przekraczające próg mocy obliczeniowej wynoszący 10^25 FLOP uznaje się za potencjalnie systemowe. Komisja Europejska może również zaklasyfikować jako systemowy model o mniejszej mocy, opierając się na innych kryteriach, w tym jego możliwościach lub skutkach.
Koszty zgodności mogą sprzyjać największym laboratoriom
Stawka finansowa jest wysoka. Goldman Sachs Research szacuje, że globalne inwestycje w AI mogą osiągnąć około 1 biliona dolarów w 2026 roku, w tym 581 miliardów dolarów w Stanach Zjednoczonych.
Nowe wymogi dotyczące testów, kwestii prawnych i dokumentacji mogą wpłynąć na harmonogramy udostępniania modeli, budżety infrastrukturalne, wyceny spółek oraz terminy pierwszych ofert publicznych. Mogą również przynieść korzyść większym firmom, jeśli mniejsze przedsiębiorstwa nie będą w stanie ponieść kosztów zgodności.
Napięcie to jest już widoczne na rynkach kapitałowych. Według Cryptopolitan David Sacks wezwał do zawieszenia debiutu giełdowego Anthropic do czasu zbadania zarzutów dotyczących bezpieczeństwa, zgłoszonych przez Coxona. Inwestorzy Anthropic dyskutowali również o wycenie wynoszącej około 2 bilionów dolarów, co sprawiło, że bezpieczeństwo zaawansowanych modeli stało się kwestią istotną zarówno dla inwestorów, jak i regulatorów.
Postępy nad ustawą pozostają niepewne. Reuters podał, że Izba Reprezentantów ma obradować tylko przez jeden tydzień przed wyborami śródterminowymi 3 listopada, podczas gdy senatorowie mają pozostać na miejscu przez trzy tygodnie. Nawet jeśli negocjatorzy osiągną porozumienie, ograniczona liczba pozostałych dni legislacyjnych może stać się poważną przeszkodą w przyjęciu ustawy. Przed zamknięciem pozostałego okna legislacyjnego kluczowe będzie to, czy negocjatorzy uzgodnią zakres obowiązku, uprawnienia władz federalnych do blokowania wdrożeń, rolę przepisów stanowych oraz proces testowania i odwołań.

