Trezor: hakerzy włamali się do dostawcy poczty elektronicznej, aby wysyłać fałszywe alerty phishingowe
Najważniejsze informacje
- •Hakerzy przejęli zewnętrznego dostawcę poczty elektronicznej używanego przez Trezora i wysyłali wiadomości phishingowe podszywające się pod pilny komunikat dotyczący luki w mikrokontrolerze STM32.
- •Trezor potwierdził, że wiadomość „Critical Security Alert: STM32 Entropy Vulnerability” była fałszywa, i zalecił użytkownikom, aby nie klikali żadnych linków, podkreślając, że rzekoma wada dotycząca około jednego na cztery urządzenia nie istnieje.
- •Firma wyłączyła domenę wykorzystaną w ataku i bada, w jaki sposób hakerzy uzyskali dostęp do jej legalnej domeny nadawczej.
- •Przedstawiciele Casa, Nick Neuman i Jameson Lopp, ostrzegli, że kampania może obejmować także użytkowników BitBox, zauważając, że wiadomości przechodziły kontrole DKIM, SPF i DMARC oraz nie wyglądały na sfałszowane.
- •Fala phishingu nastąpiła po sierpniowym incydencie, w którym naruszenie bezpieczeństwa ShipMonk ujawniło dane 80 689 klientów Trezora — informacje, które według firmy mogły umożliwić przeprowadzenie bardziej wyrafinowanych ataków.
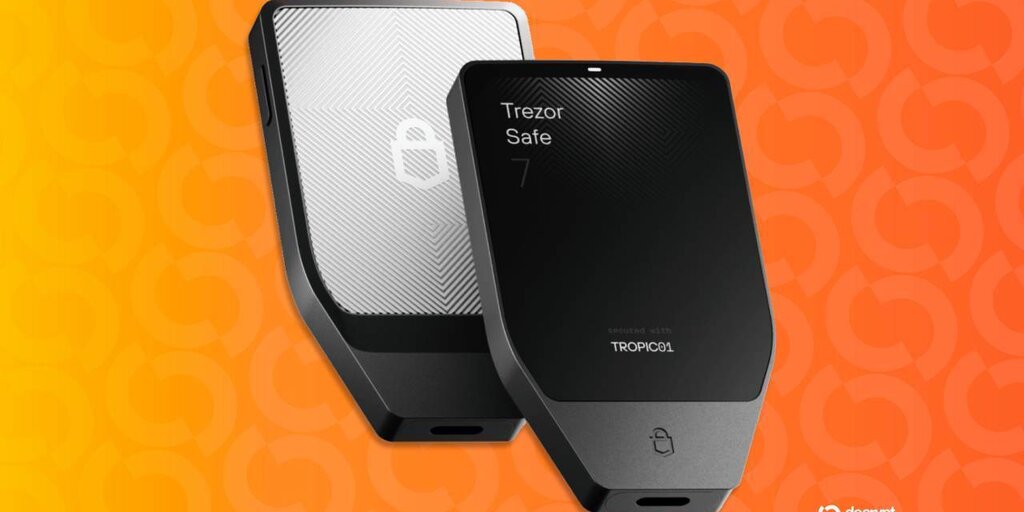
Trezor poinformował, że hakerzy włamali się do jego zewnętrznego dostawcy poczty elektronicznej i wykorzystali tę usługę do dystrybucji wiadomości phishingowych podszywających się pod krytyczne ostrzeżenie dotyczące bezpieczeństwa. Fałszywy alert bezpodstawnie twierdził, że luka sprzętowa osłabiła frazy odzyskiwania w niektórych urządzeniach Trezor.
Firma ostrzegła w środę użytkowników, że wiadomość zatytułowana „Critical Security Alert: STM32 Entropy Vulnerability” nie pochodziła od Trezora. „Należy pamiętać, że wiadomość zatytułowana ‘Critical Security Alert: STM32 Entropy Vulnerability’ nie pochodzi od nas i jest próbą phishingu. Nie należy klikać żadnego linku” — Trezor napisał na X.
Trezor poinformował, że wyłączył domenę wykorzystaną w ataku i bada, w jaki sposób hakerzy uzyskali dostęp do jego legalnej domeny. W wiadomości fałszywie twierdzono, że inżynierowie Trezora odkryli „krytyczną lukę na poziomie sprzętowym” w mikrokontrolerach STM32 stosowanych w urządzeniach firmy. Następnie podano, że wada dotyczy około jednego na cztery urządzenia i może skutkować niewystarczającą losowością, czyli entropią, fraz odzyskiwania.
Twierdzenie to miało najwyraźniej wykorzystywać obawy wywołane niedawnym exploitem Coldcard, który kosztował użytkowników ponad 130 milionów dolarów w Bitcoinie. Trezor wydał oświadczenie, w którym uznał wiadomość za oszustwo i ostrzegł użytkowników krótko po godzinie 16:30 czasu wschodniego, kilka godzin po tym, jak część użytkowników poinformowała o otrzymaniu wiadomości phishingowej z adresu wyglądającego na prawdziwy adres e-mail Trezora.
Nick Neuman, współzałożyciel i dyrektor generalny Casa, powiedział, że kampania może wykraczać poza Trezora, dodając, że słyszał o podobnych przypadkach od użytkowników BitBox. „Prawdopodobnie doszło do przejęcia dostawcy poczty marketingowej” — Neuman napisał na X. „Zachowajcie czujność i nie ufajcie wiadomościom od dostawców, które próbują nakłonić was do działania za pośrednictwem podejrzanie wyglądających linków”.
Jeden z użytkowników, Marcello Paz, opublikował na X szczegóły wiadomości 9 września 2026 roku. Poinformował, że Gmail wyświetlał nadawcę jako Trezor Security help@trezor.io, a ścieżka Return-Path wskazywała noreply@mailing.trezor.io. Dodał, że wiadomość identyfikowała kampanię Sendinblue, a kontrole DKIM, SPF i DMARC dla adresu zakończyły się powodzeniem. Jego post zawierał link śledzący kampanii oraz adres Marcello Paz na X.
Podane dane nadawcy i wyniki kontroli uwierzytelniania mogły sprawić, że wiadomość wyglądała dla odbiorców na autentyczną, ale nie potwierdzały prawdziwości jej twierdzeń dotyczących bezpieczeństwa. Użytkownicy powinni weryfikować ostrzeżenia za pośrednictwem oficjalnych kanałów firmy, zamiast polegać na linkach zawartych w wiadomości e-mail.
Badacz bezpieczeństwa Bitcoina i dyrektor ds. bezpieczeństwa w Casa, Jameson Lopp, wydał podobne ostrzeżenie. „Podmioty zagrażające mogły przejąć dostawcę lub dostawców poczty elektronicznej używanych przez Trezora i BitBox” — napisał na X. „Wysyłane są złośliwe wiadomości twierdzące, że oba urządzenia mają wadliwe generatory liczb losowych i wymagają aktualizacji zabezpieczeń, a wiadomości te nie wyglądają na sfałszowane. Nie wydano żadnego takiego ostrzeżenia dotyczącego bezpieczeństwa!”
W sierpniu Trezor oraz producent sprzętowych portfeli kryptowalutowych Foundation ostrzegli użytkowników przed próbami phishingu wykorzystującymi obawy dotyczące bezpieczeństwa portfeli sprzętowych, po tym jak badacze ujawnili luki dotyczące urządzeń Coldcard.
W tym samym miesiącu Trezor poinformował, że naruszenie bezpieczeństwa u dostawcy usług wysyłkowych ShipMonk ujawniło dane 80 689 osób, w tym imiona i nazwiska, adresy e-mail, numery telefonów oraz adresy wysyłkowe. Firma ostrzegła, że wyciekłe informacje mogą zostać wykorzystane w bardziej wyrafinowanych atakach phishingowych. Raport Trezora jest dostępny w jego oficjalnym komunikacie.
