Trezor: w wyniku rozszerzającego się wycieku danych z ShipMonk ujawniono dane kolejnych 67 000 klientów z USA
Najważniejsze informacje
- •W wyniku wycieku danych z ShipMonk dotkniętych zostało dodatkowe 67 000 klientów z USA, co zwiększyło łączną liczbę poszkodowanych z 13 689 do około 80 700.
- •Nowo zidentyfikowane ujawnione rekordy obejmują zamówienia złożone między listopadem 2019 a sierpniem 2021 roku, mimo pisemnych potwierdzeń ShipMonka o skasowaniu danych.
- •Wyciek miał źródło w krytycznej luce SQL injection w narzędziu analitycznym Metabase, która dotknęła również Framework i Tally.
- •Własne systemy Trezora nie zostały zhakowane, a urządzenia, klucze prywatne i kopie zapasowe portfeli pozostały nietknięte, ale ujawnione rekordy identyfikują posiadaczy portfeli pod adresami zamieszkania, tworząc ryzyko phishingu i zagrożenia dla bezpieczeństwa fizycznego.
- •Trezor pracuje nad wprowadzeniem anonimowej dostawy z wykorzystaniem odbioru z paczkomatów, neutralnych opakowań i ogólnych danych nadawcy.
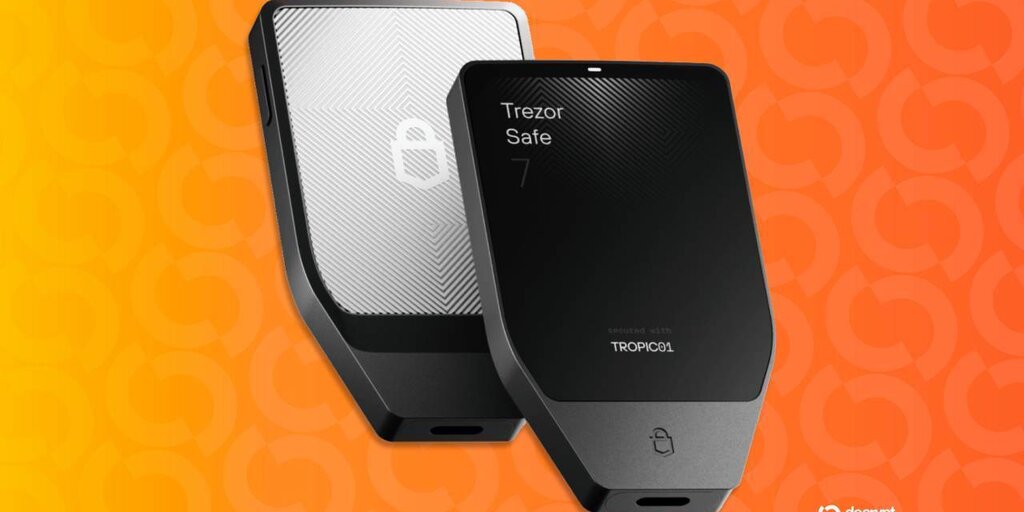
Trezor poinformował w piątek, że wyciek danych u jego dostawcy usług wysyłkowych, ShipMonk, po raz pierwszy ujawniony w zeszłym miesiącu, objął dodatkowe 67 000 klientów z USA.
Nowo zidentyfikowane rekordy dotyczą zamówień złożonych między listopadem 2019 a sierpniem 2021 roku, co oznacza, że część z nich ma blisko siedem lat. ShipMonk przekazał tę informację Trezorowi dwa dni temu.
Ujawnione dane obejmują imiona i nazwiska, adresy e-mail, numery telefonów, adresy zamieszkania oraz numery zamówień. Trezor oświadczył, że wielokrotnie prosił ShipMonka i otrzymywał od niego pisemne potwierdzenia, że te rekordy zostały skasowane, zgodnie z umową i polityką danych, oraz wyraził rozczarowanie, że tak się nie stało. Ta sytuacja przypomina, że nawet firmy o nienaruszonym własnym bezpieczeństwie mogą zostać narażone przez zewnętrznych dostawców — w tym przypadku podmiot realizujący wysyłki przechowywał dane klientów znacznie dłużej, niż pozwalała umowa.
Two days ago, we received an update from our shipping provider, ShipMonk. We're deeply saddened to share the news that the recent data breach affects more customers than originally thought. Another 67,000 customers from the US who ordered between November 2019 and August 2021…
— Trezor (@Trezor) September 4, 2026
Gdy Trezor ujawniał wyciek w sierpniu, ograniczony jego zakres tłumaczył polityką 90-dniowego kasowania danych, którą — jak twierdził — wynegocjował w warunkach umów z partnerami realizującymi zamówienia. To twierdzenie wygląda teraz znacznie słabiej: liczba poszkodowanych klientów wzrosła z 13 689 do około 80 700. Rozszerzające się w czasie ujawnienia wycieków są zjawiskiem częstym, ponieważ śledztwa odkrywają dodatkowe zhakowane systemy lub zatrzymane dane, więc kolejne aktualizacje pozostają możliwe.
Posiadacze portfeli narażeni na wiele zagrożeń
Własne systemy Trezora nie zostały zhakowane, a urządzenia, klucze prywatne i kopie zapasowe portfeli pozostały nietknięte. Niebezpieczeństwo — jak zauważa firma — polega na tym, że rekordy identyfikują potwierdzonych posiadaczy portfeli sprzętowych pod konkretnymi adresami zamieszkania. Oprócz ostrzeżeń przed fałszywymi e-mailami, telefonami i listami Trezor przestrzegł poszkodowanych klientów przed ryzykiem dla ich bezpieczeństwa fizycznego i powtórzył, że kopia zapasowa portfela nigdy nie powinna być nikomu udostępniana ani wpisywana na stronie internetowej.
Posiadacze portfeli Trezor oraz konkurencyjnego producenta Ledger już w lutym otrzymywali sfałszowane listy, drukowane z hologramami, kodami QR i podrobionymi podpisami kadry zarządzającej, w których żądano aktywacji fikcyjnego sprawdzenia bezpieczeństwa pod groźbą utraty dostępu do portfeli. Sam Ledger w 2020 roku padł ofiarą poważnego wycieku danych ze sklepu internetowego, który ujawnił dane osobowe blisko miliona klientów i został następnie przez lata wykorzystywany do phishingu i gróźb wobec tych osób — precedens pokazujący, jak długo skradzione dane kupujących mogą zasilać ataki.
Wtedy konsultant ds. cyberprzestępczości David Sehyeon Baek powiedział Decryptowi, że list zawierający imię i adres zamieszkania sygnalizuje "we can locate you" („możemy cię zlokalizować”), a skradzione dane pozostają przydatne przez lata, ponieważ ludzie rzadko się przeprowadzają lub zmieniają numery telefonów.
Intruzja wywodzi się z krytycznej luki SQL injection w narzędziu analitycznym Metabase, ujawnionej 6 sierpnia, która pozwalała nieuwierzytelnionym atakującym wykraść poświadczenia do podłączonych baz danych. W tej samej fali ataków znaleźli się producent laptopów Framework i twórca formularzy Tally, co pokazuje, jak pojedyncza podatność w szeroko używanym oprogramowaniu może kaskadowo rozprzestrzeniać się na dane wielu firm. Według doniesień ShipMonk otrzymał e-maile z żądaniami szantażu przypisywane grupie ShinyHunters, choć ta atrybucja pozostaje niepotwierdzona.
Trezor oświadczył, że pracuje nad jak najszybszym zapewnieniem dostawy anonimowej — opcji wykorzystującej odbiór z paczkomatów, neutralne opakowania i ogólne dane nadawcy, aby kupujący w ogóle nie musieli podawać adresu zamieszkania.

