Trezor Cnie Sieć Autoryzowanych Dystrybutorów po Tym, Jak Ledger Odkrył Szpiegowski Implant w Portfelach Krypto
Najważniejsze informacje
- •Trezor poinformował partnerów, że ich autoryzacja dystrybutora kończy się 1 stycznia 2027 roku i nie otrzymają od firmy żadnego nowego towaru.
- •Zespół bezpieczeństwa Donjon firmy Ledger odkrył, że portfele sprzedawane przez dystrybutora CryptoBilis z Azji Południowo-Wschodniej zawierały nieautoryzowany komponent odczytujący ekran, dekodujący frazę odzyskiwania i przesyłający ją przez LTE za pomocą wbudowanego eSIM.
- •Implant nie modyfikuje układu przechowującego klucze ani systemu operacyjnego, więc sfałszowane portfele wyglądają i działają normalnie.
- •Śledczy onchain Specter prześledził ponad 86 milionów dolarów podejrzanych kradzieży związanych z tym schematem — kwotę, którą Ledger nie zweryfikował.
- •rezor stwierdził, że brak dowodów na skompromitowanie jakichkolwiek jego urządzeń i już usunął CryptoBilis z listy sprzedawców.
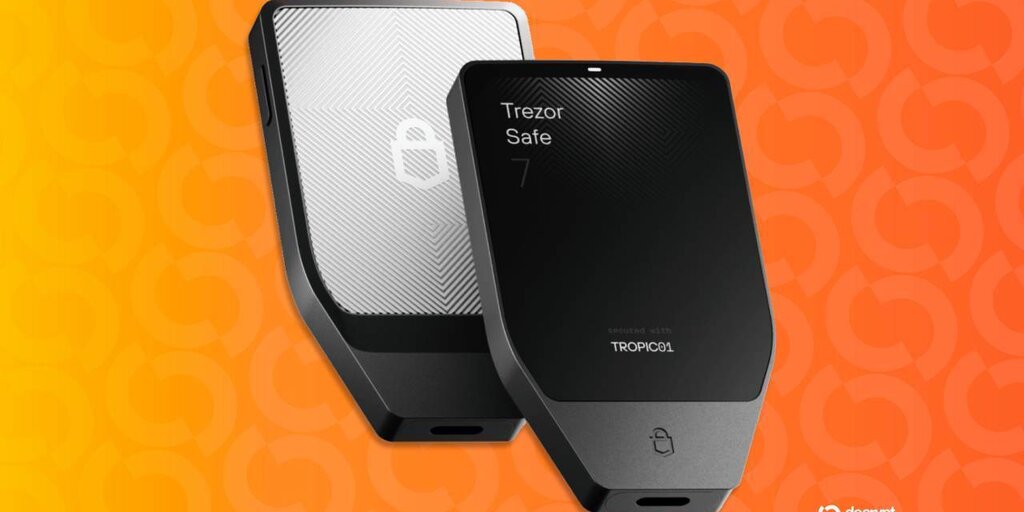
Trezor tnę swoją sieć autoryzowanych dystrybutorów, informując partnerów, że ich autoryzacja zakończy się 1 stycznia 2027 roku, a firma nie wyśle im żadnego nowego towaru. Decyzja zapadła kilka dni po tym, jak konkurencyjny producent portfeli sprzętowych, Ledger, rozpoczął dochodzenie, które ostatecznie potwierdziło obecność ukrytego implantu szpiegowskiego w portfelach krypto sprzedawanych przez sklep third-party. Trezor twierdzi, że ruch ma na celu zacieśnienie nadzoru nad kanałem dystrybucji po serii incydentów bezpieczeństwa w łańcuchu dostaw.
Firma ogłosiła tę decyzję na X we wtorek, stwierdzając, że nie ma „ani jednego dowodu” na to, że jakiekolwiekzenie Trezor zostało skompromitowane. Określiła cięcia jako krok prewencyjny podjęty wyłącznie z ostrożności.
„W związku z niedawnymi incydentami w łańcuchu dostaw zdecydowaliśmy się zmniejszyć liczbę dystrybutorów, aby skuteczniej weryfikować tych, z którymi współpracujemy”, napisał Trezor.
Co znalazł Ledger
Zespół bezpieczeństwa Donjon firmy Ledger informuje, że portfele sprzedawane przez CryptoBilis, dystrybutora z Azji Południowo-Wschodniej, zawierały nieautoryzowany komponent odczytujący ekran urządzenia i dekodujący frazę odzyskiwania w momencie jej pojawienia się. Implant szpiegowski przesyła następnie te słowa przez LTE — tę samą sieć danych mobilnych, której używa smartfon — za pomocą eSIM, karty SIM wbudowanej w sprzęt.
Według Ledgera implant nie modyfikuje układu przechowującego klucze ani systemu operacyjnego urządzenia, co oznacza, że sfałszowany portfel wygląda i działa normalnie. Śledczy onchain Specter prześledził ponad 86 milionów dolarów podejrzanych kradzieży związanych z tym schematem — kwotę, którą Ledger, jak mówi, nie zweryfikował.
Portfel sprzętowy to małe urządzenie, które przechowuje klucze tajne do kryptowalut użytkownika offline, z dala od hakerów. Konfiguracja generuje 24-wyrazową frazę odzyskiwania działającą jak hasło główne: kto ją posiada, może opróżnić portfel z dowolnego miejsca na świecie. Ponieważ sama fraza odzyskiwania wystarcza do odtworzenia portfela na innym urządzeniu, jej przechwycenie daje atakującemu pełny dostęp do środków.
List do dystrybutorów
Dyrektor handlowy Trezora, Danny Sanders, udostępnił list, który firma wysłała do partnerów, których się pozbywa.
„Jeśli otrzymujesz ten list, Twoja autoryzacja kończy się 1 stycznia 2027 roku. Tego dnia usuniemy Cię z naszej listy autoryzowanych dystrybutorów Trezor”, czytamy w liście. „Przepraszam. Ta decyzja nie mówi nic o Twoim wysiłku ani o tym, jak nas reprezentowałeś”.
„To środek ostrożności mający chronić nasz łańcuch dostaw i naszych klientów napisał Sanders. „Jeśli w przyszłości sytuacja się zmieni, ponownie to rozważymy”.
Dotknięci dystrybutorzy nie otrzymają nowego towaru, ale mogą dalej sprzedawać pozostałe zapasy przez Black Friday i okres świąteczny. Sanders powiedział, że decyzja po prostu odzwierciedla liczbę partnerów, których Trezor może samodzielnie dokładnie weryfikować. Ani post, ani list nie ujawniły, ilu dystrybutorów dotyczy ta zmiana.
Trezor poinformował, że rozpatrzył każdy kraj osobno, ważąc przychody i dystrybucję w stosunku do własnej obecności na danym rynku. Pozostali dystrybutorzy będą działać zgodnie ze zaktualizowanymi ramami prawnymi oraz ostrzejszymi zasadami dotyczącymi pozyskiwania, przechowywania i obsługi urządzeń. Zmiana z 1 stycznia 2027 roku i zaktualizowane zasady określą zatem, jak kupujący będą mieli dostęp do autoryzowanego towaru po wyprzedaniu pozostałych zapasów obecnych dystrybutorów.
Trezor podał również na X wcześniej w tym tygodniu, że CryptoBilis został już usunięty z listy sprzedawców, a firma nie otrzymała żadnych zgłoszeń o sfałszowanych urządzeniach Trezor od tego sprzedawcy.
„Hi, don’t open it. Forcing the casing open can damage the device, and if it’s a Safe 7, the built-in battery makes that genuinely risky. If something about your device worries you, reach out via , and we’ll take a look. We are actively investigating the…”
Historia obaw dotyczących łańcucha dostaw
W maju 2022 roku Trezor ostrzegł, że podrobione portfele Model T były sprzedawane na rosyjskim marketplace przez sprzedawcę, który nie był autoryzowanym dystrybutorem. Urządzenia zostały otwarte, ponownie zapakowane i wyposażone w wymienione komponenty wewnętrzne, a Trezor stwierdził, że generowane przez nie frazy odzyskiwania były przewidywalne lub predefiniowane, co oznacza, że ktoś inny mógł już znać te słowa. Wtedy rada Trezora brzmiała: kupuj tylko z oficjalnego sklepu lub od autzowanego dystrybutora — ta druga opcja to właśnie sieć, którą obecnie redukuje.
Bliżej czasu, w sierpniu partner logistyczny ShipMonk ujawnił dane klientów Trezora po nieautoryzowanym dostępie, a wrześniowa aktualizacja firmy określiła liczbę dotkniętych klientów na 80 689. Trezor zapewnia, że jego własne systemy, urządzenia, klucze prywatne i kopie zapasowe portfeli nie zostały naruszone.
Ostrzeżenie Ledgera dla kupujących
Ledger poinformował wszystkich, którzy kupili urządzenie od CryptoBilis w ciągu ostatnich 90 dni, aby go nie konfigurowali, a tym, którzy to już zrobili, doradził przeniesienie środków do nowej frazy seed na urządzeniu kupionym bezpośrednio od Ledgera. Zarówno Ledger, jak i Trezor ostrzegali kupujących przed zakupem portfeli sprzętowych od nieautoryzowanych sprzedawców.

