THORChain odrzuca prośbę Bitget o zablokowanie portfeli hakerów po włamaniu na 387,5 mln dolarów
Najważniejsze informacje
- •THORChain odmówił prośby Bitget o zablokowanie adresów portfeli powiązanych z hakerami, oświadczając, że zatrzymania sieci to awaryjne mechanizmy bezpieczeństwa, które nie mogą selektywnie zamrażać środków, a protokół z założenia nie cenzuruje.
- •Bitget podniósł szacunek strat z incydentu z 24 września do około 387,5 mln dolarów z początkowo podanych 351,6 mln dolarów.
- •Atakujący, rzekomo powiązany z północnokoreańską grupą Lazarus, wykorzystał THORChain do konwersji skradzionego Ethereum na Bitcoina, a MistTrack zauważył, że prawie 1,2 mld dolarów z włamania na Bybit zostało wcześniej prześledzonych przez ten protokół.
- •Bitget wznowił wypłaty Bitcoina 28 września po usunięciu luki w infrastrukturze portfeli, zgłaszając brak dalszych nieautoryzowanych transferów i nietknięte środki użytkowników.
- •Bitget przelał 2 042,28 BTC o wartości około 169 mln dolarów ze swojego Protection Fund wynoszącego około 5 500 BTC do portfeli hot, a CEO Gracy Chen planuje przywrócić fundusz do bazowego poziomu 300 mln dolarów w ciągu tygodnia.
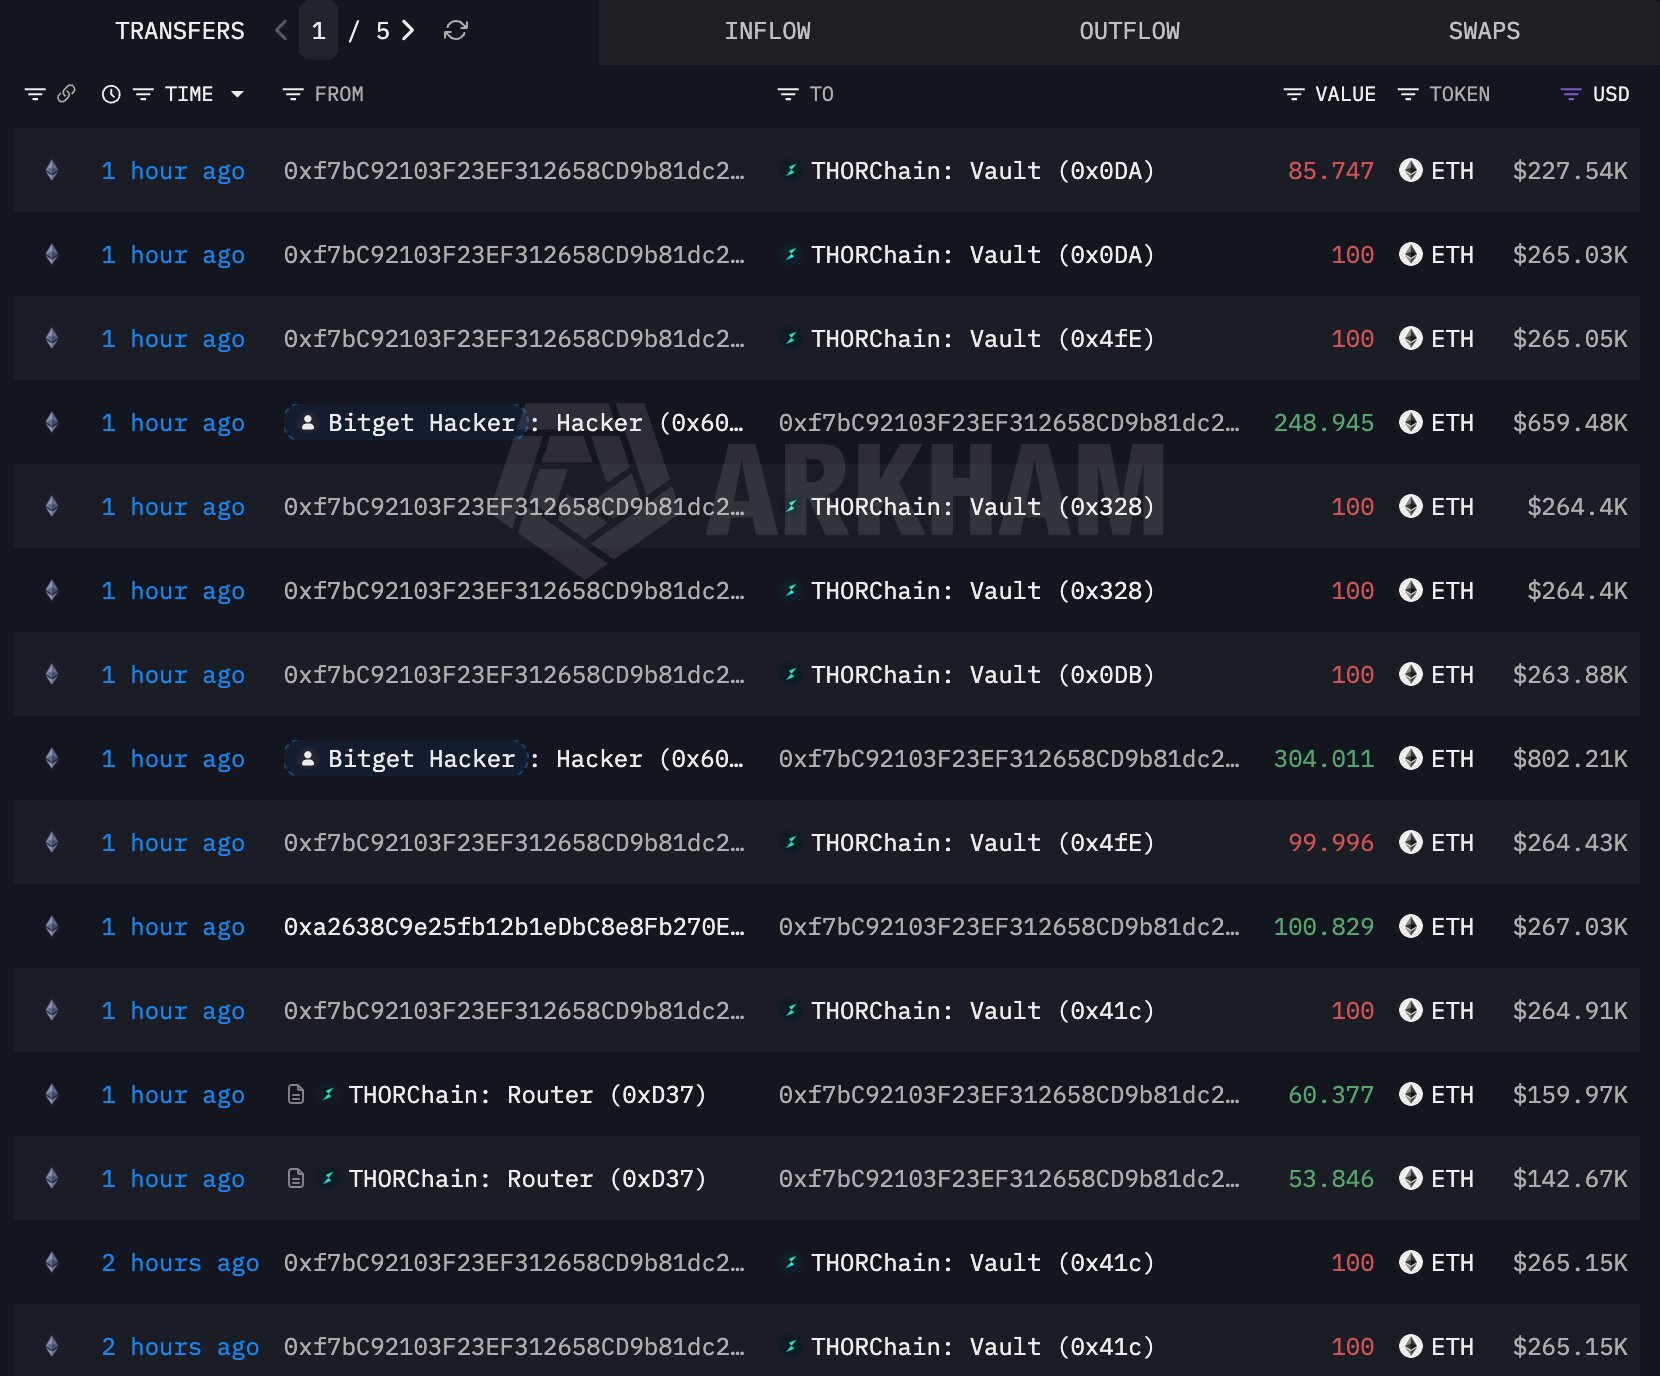
THORChain odmówił oficjalnej prośby Bitget o odmowę obsługi adresów portfeli powiązanych z niedawnym włamaniem na giełdę, broniąc swojej architektury bez uprawnień, podczas gdy środki związane z atakującymi nadal przepływały przez protokół międzyłańcuchowy.
Bitget szacuje obecnie, że podczas incydentu z 24 września do adresów kontrolowanych przez atakujących trafiło około 387,5 mln dolarów, w porównaniu z kwotą 351,6 mln dolarów, którą giełda początkowo podała. Portfele powiązane z atakującymi korzystały z THORChain do wymian międzyłańcuchowych, podczas gdy śledczy śledzili skradzione środki między blockchainami. Bitget, z kolei, wznowił wypłaty Bitcoina 28 września po usunięciuuki w infrastrukturze portfeli, która doprowadziła do włamania.
Haker wykorzystuje THORChain do konwersji skradzionych środków
Dane on-chain pokazują, że haker stojący za atakiem wykorzystuje THORChain do przemieszczania aktywów. Dane z Arkham Intelligence wskazują, że adres hakera, rzekomo powiązany z notoryczną północnokoreańską grupą Lazarus, przelał Ethereum (ETH) do Bitcoin (BTC). Adres jest publicznie widoczny w eksploratorze blockchain firmy Arkham.
Jak wcześniej informowano, haker ukradł z giełdy 34 890 ETH o wartości 85 mln dolarów — to drugi co do wartości kryptoaktyw skradziony z Bitget, po XRP.
W piątek, 25 września, firma śledząca blockchain MistTrack poinformowała, że atakujący niewłaściwie wykorzystuje platformę THORChain, aby uciec z łupem poprzez wymiany aktywów i transfery międzyłańcuchowe. „Po włamaniu na Bybit o wartości 1,46 mld dolarów w zeszłym roku prawie 1,2 mld dolarów skradzionych środków zostało, jak podano, prześledzonych przez THORChain, gdy atakujący przenosili aktywa między łańcuchami” — zauważono w MistTrack.
Porównanie z Bybit podkreśla, że nie jest to pierwszy raz, gdy środki z dużego włamania zostały prześledzone przez ten protokół — wzorzec, który uczynił platformy wymian międzyłańcuchowych powtarzającym się punktem zbornym w śledzeniu środków po włamaniach. Adresy powiązane z atakującymi zostały publicznie zidentyfikowane i są aktywnie monitorowane przeziełdy, firmy zajmujące się bezpieczeństwem blockchain oraz firmy AML. MistTrack argumentował, że THORChain musi wziąć odpowiedzialność i nie powinien stać się platformą pierwszego wyboru dla atakujących do wymiany aktywów.
Odnośnie tej sprawy, CEO Bitget Gracy Chen powiedziała: „Nasze adresy atakujących są publicznie wyszczególnione i aktywnie śledzone. Oficjalnie prosimy THORChain o odmowę obsługi tych adresów. Dekentralizacja jest zasadą projektową, a nie tarczą ułatwiającą znaną kradzież środków. Branża patrzy.”
THORChain broni odmowy blokowania adresów
THORChain oświadczył, że zatrzymania sieci to awaryjne mechanizmy bezpieczeństwa mające chronić protokół, i dodał, że nie mogą być używane jako narzędzia do selektywnego zamrażania konkretnych środków ani blokowania pojedynczych wymian.
Protokół przywołał exploit z maja 2026 roku, w którym z pul płynności ukradziono 10,7 mln dolarów. Podczas tego incydentu adresy atakujących nie zostały umieszczone na czarnej liście i w związku z tym nie zostały pozbawione możliwości wymiany w sieci.
„THORChain jest protokołem bez uprawnień i z założenia nie cenzuruje” — dodano w komunikacie na platformie X.
Praktyczny skutek jest taki, że nawet publicznie oznaczone portfele atakujących pozostają poza mechanizmami blokującymi THORChain, pozostawiając śledzenie przez giełdy i firmy analityczne — a nie przechwytywanie on-chain — jako obecną formę reakcji. Niektóre osobistości branży wyraziły również poparcie dla stanowiska THORChain. Cyfrowy nomada Michael Perkins napisał: „Wszystkie istniejące narzędzia są z natury neutralne. To człowiek trzymający narzędzie decyduje, czy użyje go dobra, czy złego, i nie można winić narzędzi za czyny ludzi.”
Bitget wznawia wypłaty Bitcoina
Zgodnie z zaplanowanym harmonogramem, Bitget wznowił wypłaty na swojej platformie od dziś, 28 września. Giełda oświadczyła, że luka została usunięta, a od czasu opanowania incydentu nie zidentyfikowano żadnych dalszych nieautoryzowanych transferów. Środki użytkowników, jak dodano, pozostają nietknięte.
CEO Gracy Chen wcześniej oświadczyła, że Bitget planuje uzupełnić swój Protection Fund do bazowego poziomu 300 mln dolarów w ciągu tygodnia — deklarowany termin, który daje branży konkretny bliski punkt odniesienia do oceny powrotu giełdy do normy po włamaniu.
Jak podało konto X „Ai”, Bitget przelał 2 042,28 BTC o wartości około 169 mln dolarów ze swojego Protection Fund wynoszącego około 5 500 BTC do portfeli hot, podczas gdy kolejne 3 457,72 BTC pozostaje on-chain. Chen zauważyła, że transfery zostały wykonane z wyprzedzeniem i nie należy ich interpretować jako rzeczywistej aktywności wypłat użytkowników.
Ten artykuł ma charakter wyłącznie informacyjny. Etykiety blockchain i analizy same w sobie nie ustalają tożsamości kontrolerów portfeli.
Źródło: The Market Periodical

