Prezydent Korei Południowej wzywa do powołania „cyberbezpiecznego tsarza” po hakowaniu Binance o wartości 6,3 miliarda dolarów
Najważniejsze informacje
- •Prezydent Korei Południowej Lee Jae Myung zaproponował powołanie potężnego koordynatora ds. cyberbezpieczeństwa, aby koordynować obronę w agencjach publicznych i firmach prywatnych.
- •Wezwanie nastąpiło kilka dni po kradzieży 6,3 miliarda dolarów z Binance z 29 października, którą FBI przypisało grupie hakerskiej TraderTraitor powiązanej z Koreą Północną, choć Pjongjang zaprzecza udziałowi.
- •Lee argumentował, że obecny, oparty na inspekcjach i reakcjach następczych system bezpieczeństwa Korei Południowej ma wyraźne ograniczenia, i wzywał do wcześniejszego wykrywania zagrożeń i szybszego dzielenia się informacjami.
- •Prezydent ostrzegł, że szybko rozwijająca się sztuczna inteligencja czyni cyberprzestępców bardziej wyrafinowanymi i trudniejszymi do zwalczenia.
- •Narodowa Służba Wywiadowcza nakazała kontrole bezpieczeństwa w ponad 2100 organach rządowych, podczas gdy ministerstwo nauki przegląda około 170 głównych prywatnych obiektów infrastruktury, w tym firmy finansowe i telekomunikacyjne.
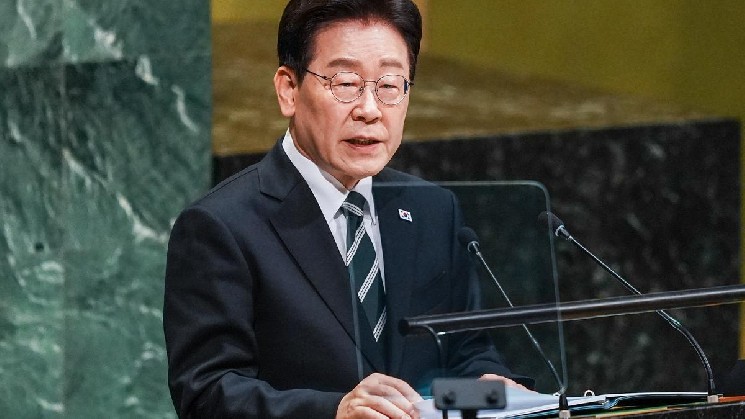
Prezydent Korei Południowej Lee Jae Myung wezwał we wtorek do powołania „potężnego koordynatora ds. cyberbezpieczeństwa”, wskazując na 6,3-miliardowy hak kantorów kryptowalut Binance jako dowód rosnącego zagrożenia dla instytucji finansowych i infrastruktury krytycznej.
Podczas posiedzenia gabinetu w Seulu Lee stwierdził, że kraj potrzebuje ogólnokrajowego organu z uprawnieniami do koordynowania cyberbezpieczeństwa w agencjach publicznych i firmach prywatnych, zgodnie z doniesieniami Korea Times.
„Obecny system bezpieczeństwa, oparty na inspekcjach i reakcjach następczych, wykazuje wyraźne ograniczenia” – powiedział Lee.
Propozycja przyszła kilka dni po kradzieży środków z Binance z 29 października, którą FBI przypisało grupie hakerskiej TraderTraitor powiązanej z Koreą Północną. Pjongjang zaprzeczył jakiejkolwiek odpowiedzialności za atak. Lee nie wymienił Korei Północnej, mówiąc o incydencie z Binance. Naruszenie wyróżnia się zarówno skalą, jak i przypisaniem przez FBI do grupy powiązanej z państwem, i to właśnie ten incydent Lee przywołał, argumentując, że instytucje finansowe i infrastruktura krytyczna stoją obecnie w obliczu zagrożeń, którym inspekcje i reakcje następcze nie są w stanie skutecznie zaradzić.
Prezydent ostrzegł również, że szybko rozwijająca się sztuczna inteligencja czyni cyberprzestępców bardziej wyrafinowanymi i trudniejszymi do zwalczenia. Wezwał do wcześniejszego wykrywania i szybszego dzielenia się informacjami zamiast polegania na inspekcjach po naruszeniach — proaktywne podejście, które proponowany organ koordynujący ma zapewnić zarówno w agencjach publicznych, jak i firmach prywatnych.
Narodowa Służba Wywiadowcza Korei Południowej już nakazała przeprowadzenie kontroli bezpieczeństwa w ponad 2100 organach rządowych i instytucjach publicznych, podczas gdy ministerstwo nauki bada około 170 głównych prywatnych obiektów infrastruktury, w tym firmy finansowe i telekomunikacyjne, zgodnie z doniesieniami Korea Times. Razem oba przeglądy obejmują sektor publiczny i prywatny, które miałby pokrywać uprawnienia proponowane przez Lee.
Rząd nie ogłosił jeszcze terminu utworzenia proponowanego organu cyberbezpieczeństwa. Dopóki nie zostanie on ustalony, krótkoterminowymi wskaźnikami będą wyniki trwających kontroli bezpieczeństwa oraz ewentualne ogłoszenie określające mandat nowego organu, w tym sposób, w jaki jego uprawnienia koordynacyjne miałyby odnosić się do prywatnych firm finansowych, takich jak giełdy kryptowalut.
Oryginalne doniesienie: CoinDesk

