Naukowcy podrobili podpis RSA 1024-bit bez wyodrębniania klucza prywatnego
Najważniejsze informacje
- •Badacze z UC San Diego i Inria podrobili podpis RSA 1024-bit bez wyodrębniania klucza prywatnego, wykorzystując około 4,3 miliarda zapytań do surowej, niepadowanej wyroczni podpisującej w sprzętowym module bezpieczeństwa.
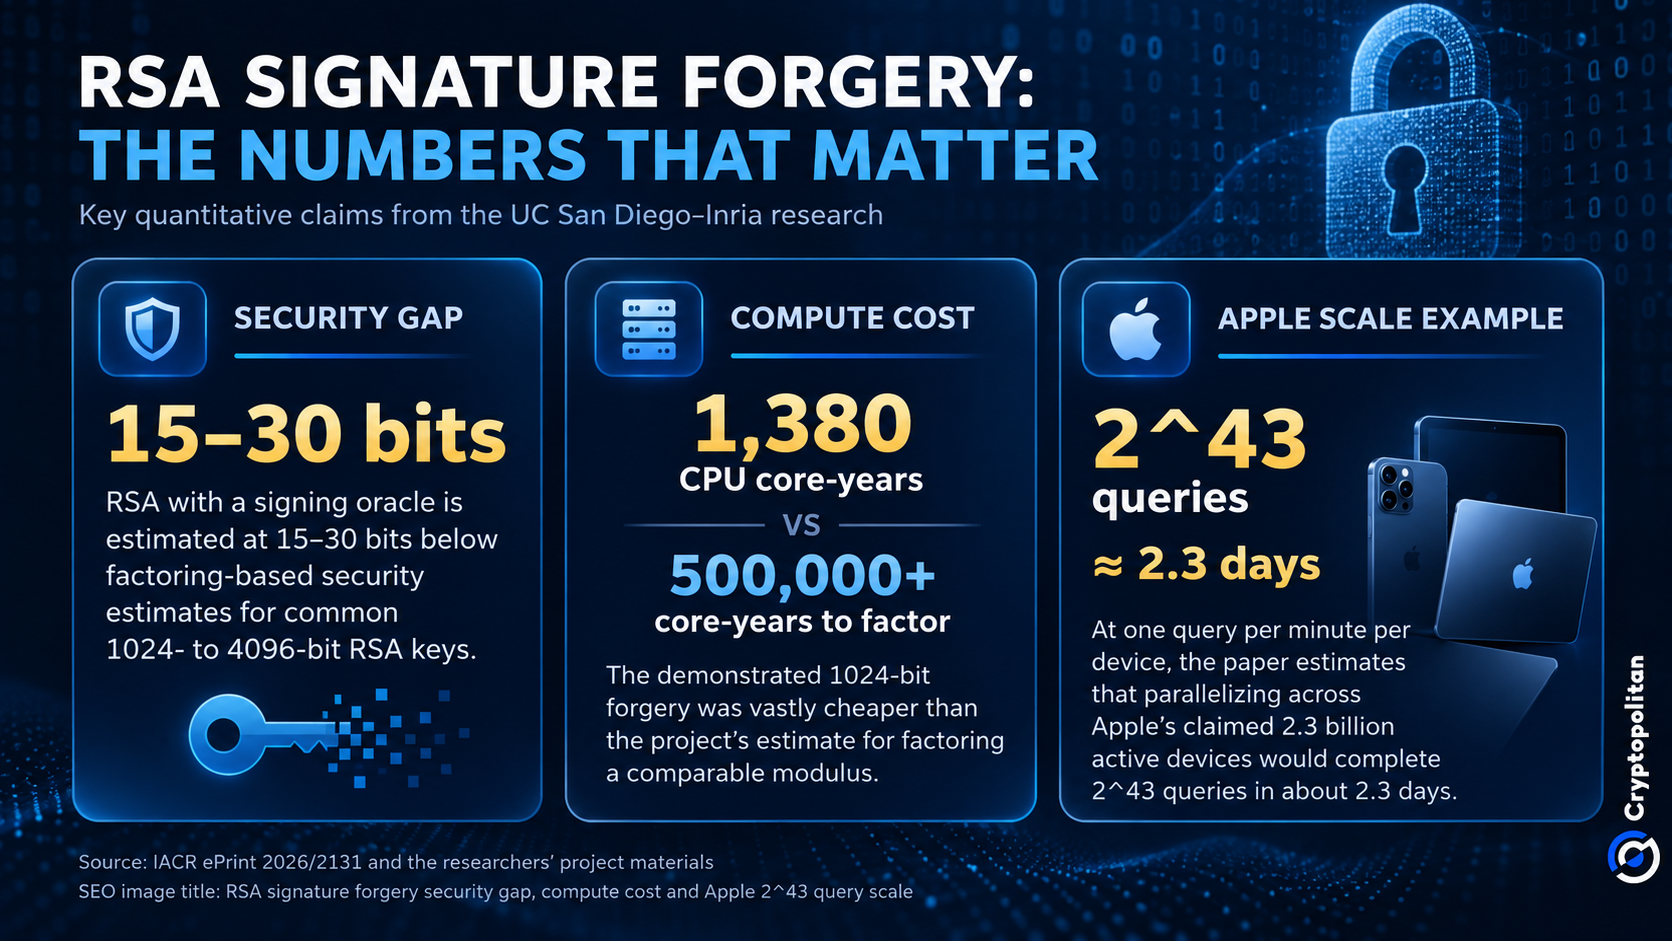
- •Atak pochłonął 1380 lat-rdzeni CPU przez pięć miesięcy — znacznie mniej niż szacowane 500 000 do 1 000 000 lat-rdzeni potrzebne do faktoryzacji tego samego klucza — a kolejne podróbki po prekomputacji powinny kosztować około 180 lat-rdzeni.
- •Technika wymaga surowego, niepadowanego interfejsu podpisującego RSA, więc standardowe podpisy PKCS#1 v1.5 i RSA-PSS nie są praktycznie podatne, a Bitcoin i Ethereum, opierające się na secp256k1 ECDSA i podpisach Schnorra, pozostają nieobjęte atakiem.
- •Rozmiar klucza 1024-bit jest zakazany przez NIST dla podpisów cyfrowych od 2013 roku, a wykorzystany algorytm pochodzi z 2007 roku — nowością jest praktyczna implementacja badaczy.
- •Dla depozytariuszy kryptowalut odkrycie pokazuje, że sam bezpieczny sprzęt nie wystarczy, jeśli API podpisujące i procesy zatwierdzania zostaną skompromitowane — ryzyko odzwierciedlone w badaniu EY z 2026 roku i działaniu nadzorczym ESMA z 8 lipca dotyczącym zarządzania kluczami i przechowywaniem.
Zespół badaczy z UC San Diego wykazał, że podpis RSA 1024-bit można podrobić, wysyłając ogromne ilości zapytań do sprzętowego modułu bezpieczeństwa (HSM) — utwardzonego urządzenia zaprojektowanego do generowania i przechowywania kluczy kryptograficznych z izolacją materiału klucza wewnątrz — bez wyodrębniania klucza prywatnego z urządzenia.
To odkrycie wskazuje na odrębną kategorię ryzyka dla depozytariuszy kryptowalut: przechowywanie klucza w sprzęcie odpornym na manipulacje nie wystarczy samo w sobie, jeśli atakujący przejmie systemy uprawnione do jego użycia.
Podrabianie podpisu, którego klucz nigdy nie złożył
W IACR ePrint 2026/2131 Laura Shea, Miro Haller, Adam Suhl i Nadia Heninger z UC San Diego, wraz z Emmanuelem Thomé z Inria, opisują, jak tymczasowy dostęp do surowej wyroczni podpisującej RSA — interfejsu, który podpisuje dowolne dane dokładnie w formie, w jakiej zostały przesłane, bez stosowania jakiegokolwiek paddingu — może ostatecznie umożliwić atakującemu podrabianie podpisów offline.
Atak obejmował 2^32 podstawowych żądań podpisu — nieco ponad 4,3 miliarda zapytań — i pochłonął 1380 lat-rdzeni CPU czasu obliczeniowego rozłożonego na pięć miesięcy kalendarzowych. Dla porównania, według materiałów projektowych badaczy, faktoryzacja tego samego modułu RSA 1024-bit zajęłaby około 500 000 do 1 000 lat-rdzeni. Większość tej pracy jest wykonywana tylko raz, podczas prekomputacji; później podrobienie wybranego podpisu powinno wymagać około 180 lat-rdzeni.
Sam cel ataku — klucz 1024-bit — jest przestarzały: wytyczne NIST zakazują używania kluczy RSA 1024-bit do generowania podpisów cyfrowych od 2013 roku.
Wykorzystany algorytm pochodzi z 2007 roku. Zmieniło się to, że zespół faktycznie przeprowadził atak w praktyce, jak zauważył Bruce Schneier 28 września:
„Nowością jest implementacja.” — Bruce Schneier
Dlaczego podpisywanie bez paddingu to cały trik
Kluczowe ograniczenie tego typu ataku: wymaga on dostępu do surowej, niepadowanej wyroczni podpisującej lub deszyfrującej RSA. Standardowe podpisy RSA z użyciem PKCS#1 v1.5 lub RSA-PSS nie udostępniają takiego interfejsu, więc ta technika nie stanowi praktycznego ataku na poprawnie zaimplementowane RSA. To rozróżnienie ma znaczenie znacznie wykraczające poza tę demonstrację: RSA pozostaje jednym z najpowszechniej wdrażanych algorytmów klucza publicznego, chroniąc uzgodnienia TLS, podpisywanie kodu i systemy płatnicze.
Jak zauważył Decrypt, badacze wyłączyli certyfikowany tryb FIPS — konfigurację walidowaną według federalnych standardów kryptograficznych USA — w HSM i użyli własnego klucza testowego.
Według artykułu surowy dostęp do podpisywania może nadal występować w API HSM oraz w systemach ślepych podpisów RSA. Artykuł przytacza RFC 9474 jako przykład, opisując scenariusz, w którym serwer podpisuje zaślepioną wiadomość, nigdy nie widząc oryginalnej wiadomości.
Aby zilustrować, jak szybko mogą narastać współbieżne żądania, badanie wykorzystuje daną Apple liczbę 2,3 miliarda aktywnych urządzeń. Przy jednym tokenie na minutę pojedyncze urządzenie potrzebowałoby około 17 milionów lat, aby osiągnąć 2^43 zapytań. Rozłożone na 2,3 miliarda urządzeń ta sama liczba żądań mogłaby zostać przesłana w około 2,3 dnia.
Interfejsy podpisujące jako część obwodu bezpieczeństwa
Dla depozytariuszy kryptowalut zameknięcie klucza prywatnego w bezpiecznym sprzęcie nie zapewnia pełnego bezpieczeństwa. API, procesy zatwierdzania i zautomatyzowane systemy korzystające z klucza niosą własne ryzyka.
Branża już odzwierciedla tę obawę. Według badania EY z 2026 roku bezpieczeństwo aktywów cyfrowych oraz procedury podpisywania kluczami stały się znacznie istotniejsze przy wyborze depozytariusza. Common Supervisory Action uruchomiona przez ESMA 8 lipca również koncentruje się na kontroli zarządzania kluczami i przechowywaniem, kontroli transakcji oraz reagowaniu na incydenty.
Według badaczy RSA wystawiony na wyroczeń podpisującą zapewnia o 15-30 bitów mniej bezpieczeństwa niż szacunki oparte na faktoryzacji dla typ kluczy 1024-4096 bitów. W tym modelu RSA 4096-bit nie zapewnia nawet bezpieczeństwa szyfrowania 128-bit.
To nie jest przełamanie Bitcoin ani Ethereum
Badania dotyczą wyłącznie RSA. Ethereum używa secp256k1 ECDSA, a Bitcoin opiera się na secp256k1 ECDSA i podpisach Schnorra, więc zademonstrowany atak nie dotyczy ich systemów podpisywania transakcji.
Szerszy problem ryzyka związanego z przechowywaniem kluczy nie jest jednak zupełnie nowy. Raport Cryptopolitan z 20 września opisywał, jak skompromitowane uprawnienia do podpisywania zostały wykorzystane do wypłacenia około 2 milionów dolarów z Fetch.ai i NuNet. W tamtym przypadku jednostka uzyskała sam klucz; nowe badania pokazują, że atakujący może zamiast tego zdobyć uprawnienia do podpisywania, nigdy nie posiadając klucza.

