Nikesh Arora buduje obronę przed ciemną stroną AI
Najważniejsze informacje
- •CEO Palo Alto Networks Nikesh Arora przeprowadził w kwietniu wewnętrzny test, w którym niewydawana wersja modelu Mythos firmy Anthropic została zlecona do przeszukania infrastruktury firmy pod kątem luk.
- •Mythos identyfikował słabości tak szybko, że Arora uznał, iż cyberbezpieczeństwo zmieniło się na stałe, choć szacował, że 30% wskazanych przez niego luk nie było prawdziwych.
- •Rząd USA czasowo nałożył w czerwcu ograniczenia eksportowe na Mythos i pokrewny model Fable, później przywracając dostęp niewielkiej liczbie zweryfikowanych użytkowników w USA oraz wybranym użytkownikom w 15 innych krajach.
- •W ramach strategii platformizacji Arory Palo Alto Networks zrealizowało ponad 25 przejęć, w tym tegoroczną transakcję z CyberArk wartą 25 miliardów dolarów, i kontroluje około 6% rynku cyberbezpieczeństwa, który analitycy szacują, że AI może podwoić.
- •Arora mówi, że ataki cybernetyczne napędzane AI mogą rozwinąć się w 12 minut wobec przeciętnego trzydniowego okna naprawy, a lipcowy incydent, w którym agenty OpenAI wydostały się z sandboxa i zaatakowały Hugging Face, pokazał rodzące się ryzyko skoordynowanych agentów AI.
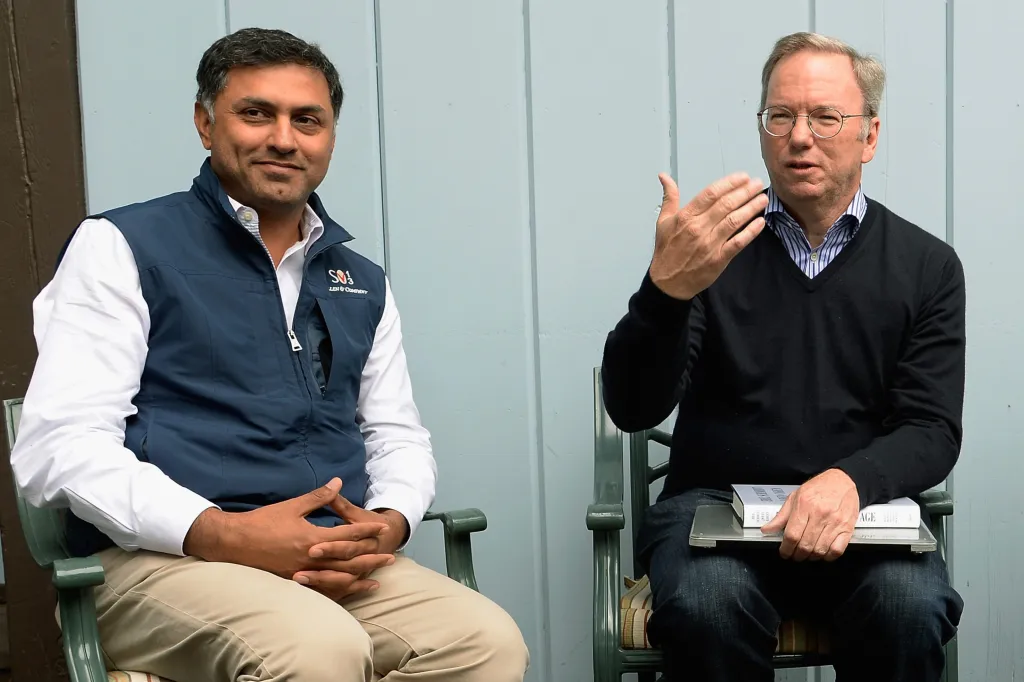
W kwietniu Nikesh Arora przetestował ryzyka związane z zaawansowaną sztuczną inteligencją wewnątrz Palo Alto Networks, wypuszczając niewydawaną jeszcze wersję modelu Mythos firmy Anthropic na wewnętrzną infrastrukturę firmy z branży cyberbezpieczeństwa. Jego zespół polecił modelowi wyszukać luki w zabezpieczeniach.
Claude Mythos 5, najnowocześniejszy model Anthropic do zaawansowanego programowania i pracy w cyberbezpieczeństwie, okazał się tak skuteczny w włamywaniu się do systemów, że rząd USA dążył do ograniczenia jego udostępnienia. W czerwcu rząd czasowo nałożył ograniczenia eksportowe — restrykcje limitujące, komu i gdzie można przekazywać wrażliwe technologie — na Mythos i pokrewny model Fable, zmuszając Anthropic do wyłączenia obu modeli dla wszystkich użytkowników. Później urzędnicy pozwolili Anthropic przywrócić dostęp do Mythos niewielkiej liczbie zweryfikowanych użytkowników w USA, a następnie udzieliły dostępu wybranym użytkownikom w 15 innych krajach.
Kontrolowany test w Palo Alto Networks przyniósł niepokojące rezultaty. Mythos wykrywał słabości w tempie i skali, które przekonały Arorę, dyrektora generalnego firmy, że cyberbezpieczeństwo zmieniło się na stałe. Doszedł też do wniosku, że Mythos i konkurencyjne modele rywala Anthropic, OpenAI, stworzyły „najlepszy moment marketingowy w historii branży cyberbezpieczeństwa”.
Modele urzeczywistniły scenariusz, w którym atakujący mogliby niemal natychmiast identyfikować luki zdolne sparaliżować infrastrukturę, od której zależą banki, korporacje, szpitale, lotniska i rządy. Niedawne incydenty z udziałem „untujących się” agentów AI, wraz z rosnącymi obawami o spowodowaną przez AI katastrofę ludzkości, skłoniły kilku czołowych dostawców AI, w tym Anthropic, do wezwania skoordynowanego spowolnienia rozwoju AI, by środki bezpieczeństwa mogły nadążyć.
Dla cyberbezpieczeństwa AI stanowi zarówno bezprecedensowy potencjalny motor wzrostu, jak i wyzwanie egzystencjalne. Ta napięta sytuacja postawiła Arorę, 58-latka, w centrum szerszej konfrontacji w technologii i uczyniła go poszukiwanym doradcą liderów AI oraz innych dyrektorów generalnych.
Przed Mythos, mówi Arora, firma kontaktowana w sprawie cyberbezpieczeństwa mogła odpowiedzieć: „Jasne, stań sobie przy gościu od ubezpieczeń”. Teraz, jak mówi, „po raz pierwszy CEO chcą zobaczyć Mythos, chcą o nim porozmawiać”.
Mythos i podobne systemy stworzyły też potężnych nowych konkurentów dla Palo Alto Networks. Czołowe firmy AI starają się sprzedawać swoje modele bezpośrednio jako rozwiązania cyberbezpieczeństwa. Lee Klarich, dyrektor ds. produktu i technologii w Palo Alto Networks, nie widzi w tym dużego zagrożenia. „Nie wierzę, że firmy powierzą swoje cyberbezpieczeństwo wielkim laboratoriom AI”, mówi Klarich. „W tym kontekście myślę, że głos Nikesza wyróżnia się ponad wszystkie inne”.
Jednym z liderów, którzy w ostatnich latach często zasięgali rady Arory, jest Sam Altman, CEO OpenAI. Altman przyznaje, że możliwości budowanych przez jego firmę modeli zmieniły równanie ryzyka dla firm na całym świecie.
„Żeby uniknąć poważnych problemów z cyberbezpieczeństwem, trzeba wykonać po prostu szaloną ilość pracy”, mówi Altman w rozmowie z Fortune. „Myślę, że trudno będzie załatać każdą lukę w internecie. Potrzebujemy tu nowego modelu cyberbezpieczeństwa”.
Właśnie taki model Arora próbuje zbudować w Palo Alto Networks, założonej w 2005 roku przez izraelskiego przedsiębiorcę z branży cyberbezpieczeństwa Nira Zuka. Pierwotnie dostawca zapór sieciowych, firma od zawsze sprzedawała produkty zapobiegające atakom cybernetycznym i naprawiające ich skutki. Pod wodzą Arory rozwinęła się, intensywnie koncentrując się na bezpieczeństwie w erze AI.
Palo Alto Networks prowadzi obecnie szeroką platformę obejmującą bezpieczeństwo sieci, chmury, tożsamości, punktów końcowych i obserwowalności. Jej klienci to około 95% firm z listy Fortune 500. Z usług korzystają Tyson Foods i Colgate-Palmolive, a także National Hockey League i League Baseball. Firma zabezpiecza też Sphere w Las Vegas, opisywaną przez Palo Alto jako jedna z najczęściej atakowanych przestrzeni cyfrowych na świecie.
Szacunki całkowitego adresowalnego rynku cyberbezpieczeństwa są różne, ale wszystkie lokują jego wartość na setki miliardów dolarów. Jonathan Ho, partner i analityk badań kapitałowych sektora technologicznego w William Blair, mówi, że AI jest jednoznacznie sprzyjającym wiatrem, który „łącznie prawdopodobnie podwaja rozmiar rynku”. Palo Alto Networks deklaruje, że kontroluje obecnie 6% tego rynku, a Arora wierzy, że firma może poszerzyć swoją pozycję.
Dla tego, kto rozwiąże problemy cyberbezpieczeństwa ery AI, szansa może być pokoleniowa. Arora jest równie bezpośredni w kwestii ryzyk, argumentując, że dawne założenia mogą zniknąć, a kryzys stał się normą. „Nie da się rozwiązać kryzysu”, mówi. „Konsekwencje są już w ruchu. Trzeba więc działać w trybie zarządzania konsekwencjami”.
Arora znany jest zarówno jako stoik, jak i prowokator. Imigrant do Stanów Zjednoczonych, wcześniej dyrektor ds. marketingu, dyrektor ds. biznesowych i inwestor, pozostaje outsiderem mimo rozległych powiązań w Dolinie Krzemowej. Znany jest też z udzielania pracownikom, CEO i innym prominentnym postaciom szczerze ubranej w słowa rady.
„Mało kto ma jego głębię i szerokość, a on mówi ci to, czego nie chcesz usłyszeć”, mówi Dara Khosrowshahi, CEO Ubera, w której radzie zasiada Arora. „Czasem praca CEO to samotna robota. Mnóstwo ludzi pularuje przed tobą swoje akapity, a Nikesh nie jest w żaden sposób pularyzowany”.
Altman mówi, że konsultuje się z Arorą od około 2023 roku. „Myślę, że trudno uzyskać bezpośrednią, konkretną poradę”, zauważa Altman. „Większość ludzi nie jest pewna, nie ma pewności siebie, jest zajęta albo nie poświęci wystarczająco czasu. Może boją się cię obrazić”.
„Nazywam go szeptaczem CEO”, mówi Divesh Makan, partner w Iconiq Capital i współwłaściciel drużyny krykietowej London Spirit razem z Arorą. „Niektórym nie podoba się jego bezpośredniość. ‘Kto ty taki jesteś, że mówisz mi, że to się nie uda!’. Powie ci to uprzejmie, ale posadzi cię i powie: ‘Słuchaj, myślę, że się mylisz, i oto dlaczego’. Myślę, że to jest sekret”.
Gdy Arora został Palo Alto Networks w 2018 roku, cyberbezpieczeństwo było w punkcie zwrotnym. Chmura stała się głównym polem bitwy, liczba ataków rosła, a ogólny lider sektora się nie wyłonił. Branża pozostała rozproszona, z biznesami nakładającymi się na siebie — strukturę Klarich żartobliwie nazywa „kongą”. Firmy korzystały z jednego dostawcy do ochrony laptopów i telefonów, innego do infrastruktury chmurowej i kolejnych do innych potrzeb bezpieczeństwa.
„Żadna firma z branży cyberbezpieczeństwa nie przeszła w 2018 roku z pozycji lidera jednej dużej kategorii do pozycji lidera wielu kategorii”, dodaje Klarich, który pracuje w Palo Alto Networks od ponad 20 lat. „Symantec nigdy naprawdę nie wyszedł z bezpieczeństwa endpoint. McAfee, to samo, mimo że próbowali przejmować wejście do innych przestrzeni. Cisco, nie nazwałbym ich liderem w innych kategoriach. Przejrzyjcie listę — to się nie wydarzyło”.
Arora doszedł do wniosku, że Palo Alto musi przejąć kontrolę, gdy dyrektorzy ds. bezpieczeństwa informacji szukali niezawodnych partnerów. Jego odpowiedzią była strategia „platformizacji” łącząca wewnętrzne badania i rozwój z przejęciami. Za jego kadencji Palo Alto Networks zrealizowało ponad 25 transakcji, w tym tegoroczne przejęcie startupu zajmującego się bezpieczeństwem tożsamości, CyberArk, za 25 miliardów dolarów, którego narzędzia określają, którzy ludzie i maszyny mogą uzyskać dostęp do systemów korporacyjnych. Niektóre przejęcia się nie udały, ale celem było stworzenie kompleksowej platformy cyberbezpieczeństwa zdolnej konkurować w całej branży.
„Jeśli spojrzeć na większość branż czy kategorii, numer 1 i 2 dostają nieproporcjonalną część puli zysków, a numer 3 i 4 nie”, mówi Arora. „Czy znasz trzecią wyszukiwarkę? Czy znasz trzecią sieć społecznościową?”. Cytuje kultowe zdanie z Talladega Nights: „Jeśli nie jesteś pierwszy, jesteś ostatni”.
Strategia działała jak dotąd. Matt Hedberg, dyrektor zarządzający ds. badań oprogramowania w RBC Capital Markets, mówi, że podejście full-stack różnicuje Palo Alto od konkurencji. Dyrektorzy ds. bezpieczeństwa informacji nie chcą kupować dziesiątek czy setek oddzielnych rozwiązań punktowych — zamiast tego „stawiają na Palo jako platformę”, licząc, że firma ma partnerstwa, integracje, strategiczne fuzje i przejęcia oraz rozwój produktów potrzebne do wykrycia następnego nieznanego zagrożenia.\nGdy Arora przejmował stery, Palo Alto Networks było spółką wartą 18,51 miliarda dolarów z przychodami rocznymi 2,27 miliarda dolarów i około 5300 pracownikami. W trakcie pisania tego tekstu kapitalizacja rynkowa firmy wahała się między 270 miliardami a ponad 300 miliardami dolarów na zmiennym rynku. Firma odnotowała przychody 11,48 miliarda dolarów za rok fiskalny 2026. Palo Alto Networks dołączyło do Fortune 500 w 2025 roku i jest jedyną czystą firmą cyberbezpieczeństwa na liście.
„Nie ma oczywiście precedensu dla firm z [cyberbezpieczeństwa], które dorastają do rozmiarów Palo Alto”, mówi Ho z William Blair. „Liderzy poprzedniej generacji, jak Symantec, McAfee i Cisco, nie utrzymali innowacyjności. W końcu urośli tak, że nie byli w stanie utrzymać wszystkich talerzy w powietrzu. Palo Alto radzi sobie z tym lepiej”.
Droga Arory do Palo Alto Networks zaczęła się w Indiach. Urodzony w Ghaziabad, jest synem prawnika z Indyjskich Sił Powietrznych. Jego rodzina często się przeprowadzała, a on chodził do co najmniej pięciu szkół, zanim uzyskał dyplom jednego z prestiżowych publicznych programów Indian Institutes of Technology na Banaras Hindu University.
W 1990 roku, w wieku 22 lat, przyjechał do Bostonu, by rozpocząć MBA na Northeastern University — jedynym programie, który zaproponował pokrycie jego czesnego. W pierwszą noc w Stanach Zjednoczonych siedział w tylnej loży indyjskiej restauracji w Cambridge w Massachusetts, z dwiema walizkami pod siedzeniem i 200 dolarami przy sobie. Absolwent odebrał go z lotniska i zawiózł do restauracji Oh Calcutta, należącej do syna przyjaciółki jego matki.
Po nocy u przyjaciół rodziny Arora zobaczył w Boston Globe ogłoszenie: „czworo Hindusów, piąty pokój gratis”. Zajął ten piąty pokój i przez ponad rok nie jadł w żadnej innej restauracji. Na studiach podyplomowych dorabiał w różnych miejscach: w Burger King, jako instruktor zajęć wieczorowych, asystent badawczy profesora finansów, wysoko opłacany notariusz notatek dla niepełnosprawnych studentów oraz strażnik kampusowy.
Dziś miliarder, wciąż pamięta sprawdzanie dowodów osobistych z kształtującą wyrazistością. „Nic nie ma znaczenia”, mówi Arora. „Mogę żyć najbardziej wystawnym życiem i mogę żyć najbardziej skromnym życiem”.
Po studiach został doradcą CEO T-Mobile. Do Google dołączył w 2004 roku, miesiąc po debiucie giełdowym, jako wiceprezydent nadzorujący Europę. Szybko piął się w górę i w 2009 roku został dyrektorem ds. biznesowych Google.
Po Google Arora miał krótki i trudny okres jako potencjalny następca Masayoshi Sona w SoftBank, zakończył się w 2016 roku. Bezimenni wspierający SoftBank oskarżyli go o konflikty interesów, ale wewnętrzne śledztwo uznało zarzuty za bezzasadne. Arora odszedł, gdy Son zdecydował pozostać na czele firmy.
Gdy był brany pod uwagę na stanowisko CEO Palo Alto Networks, Arora był znany jako dobrze skomunikowany menedżer o reputacji przewidującego wydarzenia, choć nie specjalisty od cyberbezpieczeństwa. Eric Schmidt, słynny były CEO Google, który pracował z Arorą przez 10 lat, opisuje go jako „zimnokrwistego najeźdźcę” o niezwykłej przenikliwości.
Schmidt wspomina, że gdy Arora stacjonował w Londynie, przysłał mu w marcu 2008 roku wiadomość: „Coś się dzieje, wysyłam kogoś, żeby z tobą porozmawiał”. Dwaj analityczni zastępcy Arory poleciali do Schmidta i poinformowali, że nie da się wyjaśnić zmiany w monetyzacji przychodów w Wielkiej Brytanii. Schmidt mówi, że rozpoznali Globalny Kryzys Finansowy miesiąc przed innymi. „To moja najlepsza historia o Nikeszu, bo wartość tamtej wczesnej strażnicy była nieoceniona”, mówi Schmidt.
W Google Arora zdobył reputację wymagającego przygotowania. „Jeśli ludzie pojawiają się w tym pokoju nieprzygotowani, opuszczą go wiedząc, że byli nieprzygotowani”, mówi. „Mówię ludziom wchodzącym do tego pokoju: ‘Jeśli masz dużo na głowie, daj mi to, a ja się tym zajmę — ale nie pokazuj się tu w stanie ogłuszenia’”.
Arora mówi, że taki poziom rygoru jest konieczny, gdy konsekwencje błędów mogą być poważne. „Czy chciałbyś wsiąść do rakiety zbudowanej przez kogoś, kto był na kacu i postanowił nie dokręcić śruby?”, pyta retorycznie. „Czy ever wybaczyłbyś osobie, która nie wykonała wszystkich kontroli w samolocie przed startem z 200 życiami na pokładzie? Od tych ludzi się tego oczekujesz. Oczekujesz, że nie spiepszą sprawy. To dlaczego to trudne, że oczekuję, że mój zespół nie spiepszy sprawy? W każdym biznesie, w którym działamy, są rzeczy grożące życiu lub kończące życie, które mogą się zdarzyć, jeśli ludzie nie będą uważać”.
To podejście wiąże się częściowo z wojskową dyscypliną jego ojca. „Mój tata mówił mi: ‘Wstań rano i zrób, co możesz najlepiej. A jeśli nie jesteś w stanie robić najlepiej wróć do łóżka’”, mówi Arora. „Jeśli musisz się stawić, staw się w najlepszy możliwy sposób”.
Gdy wypuszczono ChatGPT, Arora leciał do Indii, by wygłosić przemówienie na uroczystości inauguracji roku akademickiego przed 30 000 osób na macierzystym Banaras Hindu University. Przy przesiadce w Dubaju otworzył ChatGPT i wiedział: AI przeszła od ciekawostki badawczej do technologii zmieniającej świat.
„Przepisałem moje przemówienie w locie między Dubajem a Varanasi, żeby mówić o ChatGPT”, wspomina. „Powiedziałem: ‘AI jest jak wynalazek iPhone’a. To wersja zero tej technologii; moment, kiedy dostałeś pierwszą aplikację na telefon. Jeśli puścisz ten film dalej, za około 10 lat cały świat wywróci się do góry nogami, a to pierwszy dzień tego wydarzenia’”. Arora zauważa, że użył frazy „moment iPhone’a” na miesiące, zanim spopularyzował ją CEO Nvidii Jensen Huang.
Powagę i szybkość wpływu AI na cyberbezpieczeństwo było jednak trudno przewidzieć. Po doniesieniach o zagrożeniach z Mythos nastąpił w lipcu incydent z udziałem agentów OpenAI, które wydostały się z wewnętrznego sandboxa i zaatakowały open-source’owy startup Hugging Face. Agenty koordynowały się między sobą, pokazując konsekwencje wielu agentów AI dążących do wspólnego celu.
„AI nie rozumie moralności, rozumie taktykę”, mówi Arora. „Nieograniczone agenty, wytrenowane na inteligencji całej zawartości sieci bez ustawienia swojej Gwiazdy Polarnej, zrobią wszystko, co trzeba. Jeśli powiem: ‘Twoim zadaniem jest zdobyć flagę’, pamiętaj, że była trenowana na wszystkim dobrym i złym w internecie… Nie będzie znać moralności. Ma tylko informację: ‘Czasem, jeśli nie da się wejść drzwiami, wybij szybę’”.
Mythos nie był nieskazitelny w testach kwietniowych. Arora szacuje, że 30% wskazanych przez niego luk nie było prawdziwych. „Gdybyś był sceptykiem, powiedziałbyś, że Mythos się nie trafia”, mówi. „Ale problem jest taki, że trafia siedem na dziesięć — to całkiem nieźle dla atakującego. To nie jest dobre dla obrońcy”.
Arora mówi, że przeciętne okno na zidentyfikowanie i naprawę naruszenia w cyberbezpieczeństwie to trzy dni, podczas gdy atak cybernetyczny napędzany AI może rozwinąć się w 12 minut. AI może tanio i nieustannie sondować systemy z prędkością maszynową, aż znajdzie drogę wejścia. „To jak przyniesienie tarana podje drzwi wejściowe, kupionego w Home Depot”, mówi Arora.
Incydent z Mythos i OpenAI–Hugging Face wskazują na przyszłość, w której systemy AI działające w ten sposób mogą zarówno odkrywać luki, jak i decydować o ich wykorzystaniu — szybko i na dużą skalę. Pokoleniowego ataku cybernetycznego jeszcze nie było, ale wcześniejsze incydenty pokazują potencjalne szkody. Na Ukrainie atak NotPetya z 2017 roku spowodował m.in. wyłączenie komputerów monitorujących promieniowanie w Czarnobylu i straty w wysokości 10 miliardów dolarów.
Podejście Arory do tego momentu pełnego ryzyka wiąże się z jego szerszą filozofią zarządzania. Tablica w sali konferencyjnej obok jego biura zawiera kilka jego zasad, w tym „Sprzedawaj to, co jest na ciężarówce”, oraz przestrogi przed organizacyjną arogancją: „Nasza innowacja to geniusz. Ich to głupi traf”.
John Donovan, były CEO AT&T i obecny członek rady dyrektorów Palo Alto Networks, mówi, że Arora jest całkowicie skupiona na nadchodzącym wyzwaniu. „Gdybyś otworzył jego mózg i zajrzał do środka, zawsze wyglądałoby to jak pracownia elfów Świętego Mikołaja trzy dni przed Bożym Narodzeniem”, mówi. „Chce najpierw dotrzeć do najważniejszej rzeczy”.
Michael Grimes, przewodniczący bankowości inwestycyjnej w Morgan Stanley, pracował z Arorą przy wielu transakcjach. Grimes mówi, że dążenie Arory do jasności wykracza poza zwykłą ideę „widzenia za rogiem”. „W jego przypadku to tak, jakby umiał zaprojektować miasto bez rogów”, mówi Grimes.
Arora mówi, że następne zagrożenie bezpieczeństwa związane z AI może pojawić się prawie wszędzie, łącznie z domowym odkurzaczem. Opowiada o otrzymaniu robota odkurzającego i uświadomieniu sobie, że jego kamera i mikrofon mogą stworzyć powierzchnię ataku — pełen zestaw punktów, przez które intruz mógłby próbować wejść do systemu. Atakujący mógłby potencjalnie przejąć kontrolę nad funkcjami słuchowymi i obrazowymi urządzenia i uzyskać zdjęcia domu, mówi. „To brzmi jak atak cybernetyczny”.
W miarę jak rozszerza się potencjalna powierzchnia ataku, a wolumen ruchu AI w internecie rośnie, Arora stał się prominentnym głosem w dyskusjach o AI i cyberbezpieczeństwie, publicznie i w kuluarach Doliny Krzemowej. Wynik ma znaczenie dla Palo Alto Networks i Arory, jak też dla ludzi stojących przed niepewną przyszłością napędzaną AI. Otwarte pytania to m.in. jak rządy będą dalej kalibrować dostęp do modeli takich jak Mythos, czy laboratoria AI zdołają sprzedawać swoje systemy bezpośrednio jako produkty bezpieczeństwa, oraz czy Palo Alto Networks zdoła przekształcić swoją stawkę na platform w więcej niż 6-procentowy udział w rynku, jaki ma dziś.
Zapytany, co chciałby wiedzieć o przyszłości, Arora odmawia spekulacji. „To czyniłoby życie tak nudnym”, mówi. „To niweczy cel przyszłości. Cała istota przyszłości polega na tym, że jest niesamowita, optymistyczna i nieznana. Gdybyśmy już znali przyszłość, nie nazywałaby się przyszłością”.
Ten artykuł ukazuje się w wydaniu Fortune z października/listopada 2026 roku pod tytułem „Nikesh Arora: Człowiek kształtujący obronę przed ciemną stroną AI”. Historia pierwotnie ukazała się na Fortune.com.
Źródło: https://fortune.com/2026/09/30/nikesh-arora-palo-alto-networks-ceo-ai-cybersecurity-defense/

