Ledger: wszystkie potwierdzone przypadki podejrzewanego wypływu 87 mln dolarów związane z resellerem CryptoBilis
Najważniejsze informacje
- •Ledger oświadczył, że każdy potwierdzony przypadek z incydentu opróżniania portfeli dotyczy urządzeń kupionych przezłudniowoazjatyckiego resellera CryptoBilis, a własne systemy firmy oraz bezpośrednie kanały sprzedaży pozostają nietknięte.
- •Analitycy on-chain wyśledzili ponad 86 mln dolarów podejrzewanych skradzionych środków w sieciach Ethereum, Tron i Bitcoin, choć Ledger nie potwierdził tej kwoty ani nie wskazał przyczyny strat.
- •Analityk YFarmX poinformował, że złodziej prał pieniądze przez Tornado Cash, shielded pool Zcash oraz wymiany stablecoinów; Tether zamroził 10 mln USDT, natomiast około 15 475 ETH, 203 BTC i 10 mln USDD pozostają nieodzyskane.
- •CryptoBilis potwierdziło całkowite zaprzestanie sprzedaży portfeli sprzętowych, a Ledger przypomina autoryzowanym resellerom o pozyskiwaniu produktów wyłącznie poprzez oficjalne kanały i zakazie uzupełniania zapasów zwróconych egzemplarzy.
- •Ledger zalecił kupującym od CryptoBilis, aby nie konfigurowali nieużywanych urządzeń i przenieśli środki na nowo wygenerowaną frazę seed, ponieważ naruszone urządzenie może ujawnić pierwotną frazę odzyskiwania atakującemu.
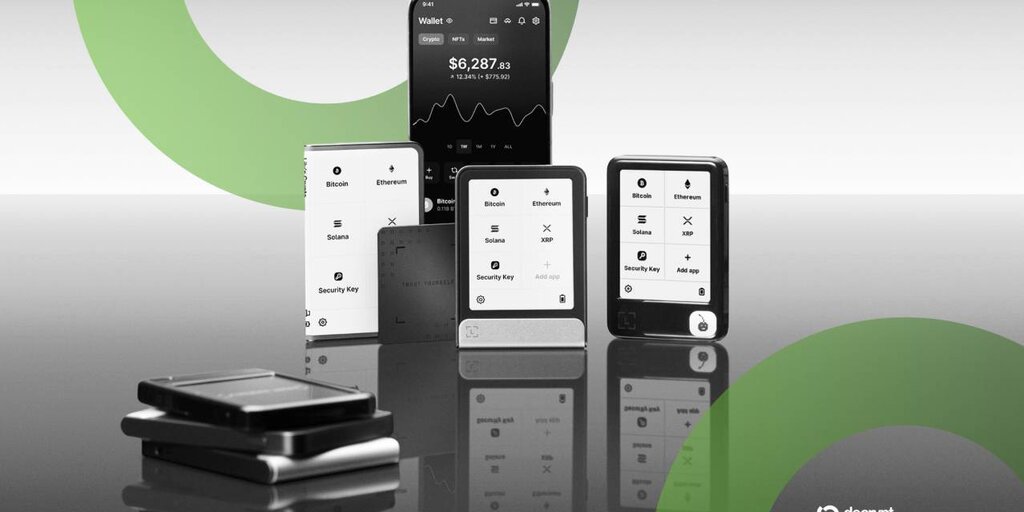
Ledger poinformował w 72-godzinnej aktualizacji opublikowanej w niedzielę, że każdy potwierdzony przypadek z ubiegłotygodniowego incydentu opróżniania portfeli dotyczy portfeli sprzętowych sprzedanych przez południowoazjatyckiego resellera CryptoBilis, a własne systemy firmy oraz bezpośrednie kanały sprzedaży pozostają nietknięte.
„Liczba dotkniętych urządzeń jest ograniczona” — oświadczył producent portfeli sprzętowych z siedzibą w Paryżu, dodając, że współpracuje z właściwymi organami i kontaktuje się z poszkodowanymi użytkownikami. Firma podała, że CryptoBilis potwierdziło całkowite zaprzestanie sprzedaży portfeli sprzętowych.
72 hour update on reseller CryptoBilis incident 🔽 As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.Emphasis added
— Ledger (@Ledger) October 11, 2026
Ledger rozpoczął dochodzenie w piątek, po tym jak użytkownicy z Azji Południowo-Wschodniej, którzy kupili urządzenia od CryptoBilis, zgłosili utratę środków. Analityk on-chain Specter wyśledził ponad 86 mln dolarów podejrzewanych kradzieży w sieciach Ethereum, Tron i Bitcoin. Ledger nie potwierdził tej kwoty ani nie wskazał przyczyny strat.
Portfele sprzętowe, takie jak produkowane przez Ledger, mają zapewniać przechowywanie kluczy prywatnych użytkowników offline, jednak badacze bezpieczeństwa od dawna ostrzegają, że urządzenia pozyskane poza oficjalnymi kanałami mogą zostać naruszone jeszcze przed dotarciem do kupujących. Zmodyfikowane urządzenie może ujawnić frazę odzyskiwania generowaną przez kupującego podczas konfiguracji — sekwencję 24 słów kontrolującą dostęp do środków w portfelu.
Analitycy on-chain YFarmX powiedzieli, że przesłali Ledgerowi listę ponad 450 opróżnionych portfeli. Według ich analizy złodziej przepchnął 2 810 ETH przez mikser kryptowalut Tornado Cash w trzech transzach, przeniósł wypłaty przez shielded pool Zcash — funkcję prywatności ukrywającą szczegóły transakcji — a następnie wypłacił około 3,28 mln USDC do trzech świeżych portfeli, które Circle mógłby zamrozić.
Złodziej przekonwertował także 15 mln ukradzionych USDT na USDD — stablecoina, którego Tether nie może zamrozić — po czym wymienił 51 mln z powrotem na USDT i wysłał około 4,23 mln USDT na adresy depozytowe Binance, poinformował YFarmX. Tether zamroził 10 mln USDT pierwszego dnia, natomiast 15 475 ETH, 203 BTC i 10 mln USDD pozostają poza zasięgiem — według firmy. Jej ustalenia nie zostały niezależnie zweryfikowane.
Użytkownik X o imieniu Johannes zgłosił, że po zakupie dwóch urządzeń w sklepach detalicznych w Europie odkrył naruszone portfele Ledger. Powiedział, że oba miały „identyczne modyfikacje (takie jak dodatkowe kable i moduł LTE)” i wezwał Ledger do wydania recallu produktu.
Te twierdzenia nie zostały niezależnie zweryfikowane, a aktualizacja Ledgera wskazuje, że wszystkie dotychczas potwierdzone przypadki dotyczą urządzeń od CryptoBilis. Johannes powiedział, że wysyła drugie urządzenie do Ledgera w celu analizy. Decrypt zwrócił się do Ledgera o komentarz w sprawie europejskich doniesień.
Kontrole nad resellerami
W aktualizacji Ledger poinformował, że przypomina autoryzowanym resellerom i dystrybutorom o konieczności pozyskiwania produktów wyłącznie poprzez autoryzowane kanały oraz o tym, aby „nigdy nie uzupełniać zapasów zwróconych produktów”.
Firma ostrzegła również użytkowników przed zakupami od nieautoryzowanych resellerów, u których „ryzyko zakupu podejrzanych, podrobnych lub zmodyfikowanych urządzeń jest znaczne”.
Ledger oświadczył, że przegląda kontrole nad resellerami i rozwija zabezpieczenia sprzętowe, a także wezwał innych uczestników branży do współpracy w zakresie praktyk łańcucha dostaw i ochrony przed manipulacją.
Ledger powtórzył zalecenie, aby kupujący od CryptoBilis nie konfigurowali nieużywanych urządzeń, a każdy, kto to już zrobił, przeniósł swoje środki na nową frazę seed na urządzeniu kupionym bezpośrednio od Ledgera. Zalecenie odzwierciedla sposób działania podejrzewanego ryzyka: jeśli urządzenie zostało zmodyfikowane przed sprzedażą, fraza seed utworzona na nim może być już znana atakującemu, co pozostawia środki narażone do momentu ich przeniesienia na nowo wygenerowaną frazę.
Firma ostrzegła też, że oszuści mogą próbować wykorzystać incydent, zaznaczając, że „nigdy nie zadzwonią do ciebie, nie napiszą wiadomości prywatnej ani nie poproszą o twoją 24-wyrazową frazę odzyskiwania”.

