Strony kasynowe znalezione na stronie INEC 142 dni przed wyborami w Nigerii w 2027 roku
Najważniejsze informacje
- •Na oficjalnej domenie INEC znaleziono około 28 stron kasynowych i hazardowych, w tym treści opublikowane pod nazwą autora WordPressa Ajuma Achor.
- •Zgłoszono, że poddomena voters.inecnigeria.org wyświetlała niezwiązany rosyjski tekst oraz certyfikat SSL przypisany do innej, nowo zarejestrowanej domeny, co sugeruje możliwe przejęcie poddomeny.
- •Dyrektor ICT INEC powiedział, że urządzenia akredytacyjne BVAS nadal działają na Androidzie 10, lecz komisja używa dostosowanej wersji systemu i nie planuje jego aktualizacji przed 2027 rokiem.
- •Incydent na stronie wpisuje się w szerszy schemat, w którym sieć powiązana z Indonezją umieszczała treści kasynowe na rządowych stronach w wielu krajach Afryki w celu poprawy pozycji w wyszukiwarce.
- •INEC wezwano do przeprowadzenia publicznego audytu kryminalistycznego kont publikacyjnych, poświadczeń dostawców i poddomen oraz do zbadania przez ngCERT zgłoszenia dotyczącego poddomeny wyborców.
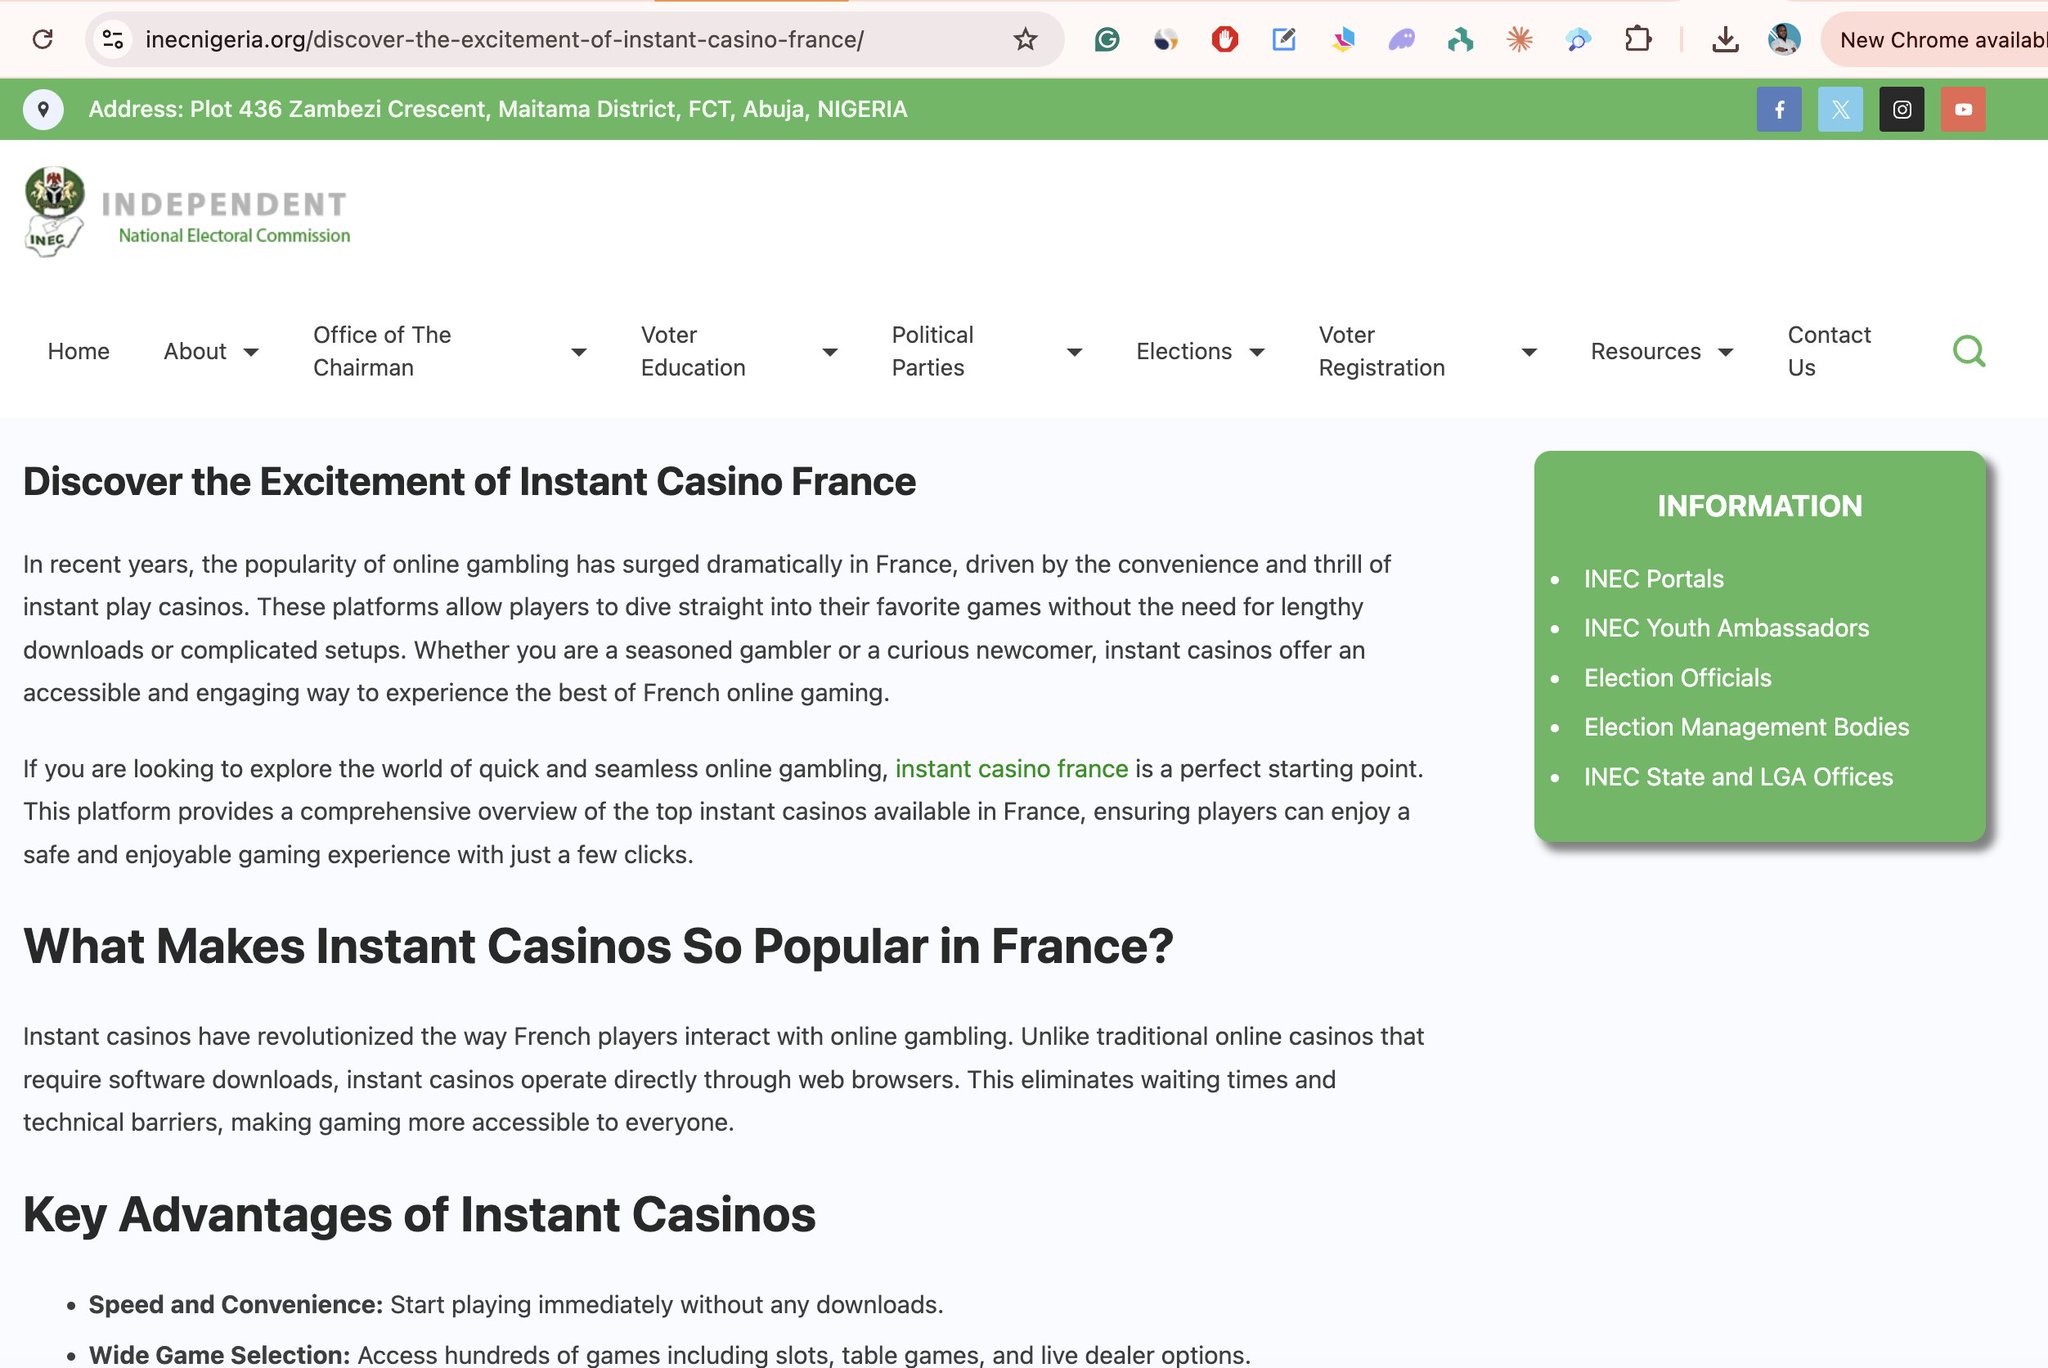
Sto czterdzieści dwa dni przed tym, jak Nigeryjczycy pójdą do urn, aby wybrać swoich kolejnych przywódców w wyborach powszechnych w 2027 roku, na oficjalnej stronie Independent National Electoral Commission (INEC), organu odpowiedzialnego za przeprowadzenie i ogłoszenie wyników wyborów, znaleziono strony kasynowe.
Odkrycia dokonano późnym wieczorem 26 sierpnia 2026 roku, 23 dni przed kolejnymi zaplanowanymi wyborami uzupełniającymi i zaledwie kilka tygodni po tym, jak dyrektor ICT INEC potwierdził, że podstawowe urządzenia akredytacyjne w kraju nadal działają na Androidzie 10.
26 sierpnia badacz danych Mundus udokumentował około 28 artykułów kasynowych i hazardowych opublikowanych bezpośrednio na inecnigeria.org. Nie były to linki zewnętrzne, lecz aktywne strony w oficjalnej domenie, w tym czeskojęzyczne objaśnienia dotyczące kasyn, promocje typu „instant casino France” oraz podobne treści stworzone pod wyszukiwarki, zgrupowane pod nazwą autora WordPressa Ajuma Achor.
To samo nazwisko pojawia się w dokumentach zawodowych jako Head of Marketing w Interra Networks, firmie ICT, która wcześniej świadczyła INEC usługi contact centre i inne. Mundus wskazał dwie możliwości: długotrwale przejęte konto publikacyjne, którego nikt nie audytował, albo osoba z legalnym dostępem, wykorzystująca je do płatnych działań SEO. Tak czy inaczej, poświadczenia pozwalające cicho publikować dziesiątki stron hazardowych mogą w zasadzie posłużyć także do opublikowania sfałszowanego komunikatu o wynikach lub fałszywego ogłoszenia, gdy kraj patrzy.
Tego samego wieczoru zgłoszono drugi problem: voters.inecnigeria.org miała wyświetlać niezwiązany rosyjski tekst oraz certyfikat SSL należący do nowo zarejestrowanej, niezwiązanej domeny, co jest klasycznym sygnałem możliwego przejęcia poddomeny. Taka sytuacja nie jest wyłącznie problemem kosmetycznym. Taki host stoi obok kanałów, których obywatele używają do sprawdzania rejestracji i uznawania usług cyfrowych państwa za autentyczne.
Afrykański syndykat już obecny w witrynach rządowych
Przejęcie strony INEC wpisuje się w kampanię niedawno opisaną przez Techpoint Africa: sieć powiązaną z Indonezją, która umieściła treści kasynowe na około 20 stronach rządowych w 16 krajach Afryki, w tym w Nigerii, Egipcie, Kenii, Ugandzie, Ghanie i Republice Południowej Afryki. Celem była pozycja w wynikach wyszukiwania. Google bardziej ufa ugruntowanym oficjalnym domenom niż nowym stronom hazardowym. Ukryj stronę kasynową w rządowym CMS, a operatorzy dziedziczą to zaufanie. Sam Google w 2024 roku zareagował na ten schemat, gdy jego zasady przeciw spamowi „site reputation abuse” zaczęły obejmować treści publikowane przez strony trzecie w domenach o wysokim autorytecie, wykorzystywane do podbijania pozycji w wyszukiwarce.
Badacz Chris Nwobi z Zend Cybersecurity Threat Labs powiedział, że atakujący nie potrzebowali elitarnych exploitów. Wystarczyło przestarzałe oprogramowanie i panele administracyjne wystawione do internetu. Obecność treści hazardowych zauważono już wcześniej na stronie Federal High Court of Nigeria, bo w listopadzie 2024 roku. Do maja 2026 roku wiele nigeryjskich instytucji publikowało treści opatrzone indonezyjskim brandingiem, w tym komunikaty „SLOT88”. Commity na GitHubie tworzone w indonezyjskich godzinach pracy, lokalne numery wsparcia i tory płatności QRIS wskazywały na ten sam ekosystem. W dossier z lipca wymieniono takie instytucje jak NILDS, NEMA, NAERLS, EFCC oraz Federal High Court. INEC nie było na tej pierwotnej liście. Jeśli ten atak rzeczywiście pochodzi od tego samego podmiotu zagrażającego, oznaczałoby to, że komisja wyborcza dołączyła do grona, do którego nigdy nie powinna była wejść.
Motyw syndykatu wydaje się komercyjny, ale nie czyni to tego przyczółka niegroźnym. Gdy atakujący lub osoba z wewnątrz może zapisywać treści w oficjalnym CMS, ten sam kanał może posłużyć do dezinformacji, stron phishingowych mających wyłudzać dane wyborców albo do czasowego zakłócenia w dniu wyborów.
Na kilka tygodni przed incydentem na stronie dyrektor ICT INEC, dr Lawrence Bayode, potwierdził w Arise TV, że Bimodal Voter Accreditation System nadal działa na Androidzie 10, czyli wersji, z którą urządzenia zostały dostarczone w 2021 roku. Google zakończył główne wsparcie bezpieczeństwa dla tej wersji w 2023 roku. Bayode powiedział, że komisja nie opiera się wyłącznie na systemie operacyjnym. Według niego urządzenia korzystają z zablokowanej, dostosowanej wersji systemu, dodatkowych warstw bezpieczeństwa kontrolowanych przez INEC oraz odizolowanych aplikacji do akredytacji i wysyłki wyników. Dodał też, że nie ma planu zmiany systemu operacyjnego przed 2027 rokiem, ponieważ nowsza wersja Androida wymagałaby modernizacji sprzętu, w tym większej ilości pamięci RAM, co mogłoby spowolnić urządzenia. BVAS nie jest nowym eksperymentem: zastąpił smart card reader używany od 2015 roku, a zgodnie z Electoral Act 2022 jest urządzeniem służącym do elektronicznej akredytacji wyborców i przekazywania obrazów wyników z lokali wyborczych do portalu INEC Result Viewing (IReV), którego opóźnione przesyłanie danych podczas wyborów prezydenckich w 2023 roku stało się jednym z głównych zarzutów w późniejszych sprawach sądowych.
Krytycy, w tym były wiceprezydent Atiku Abubakar i niezależni analitycy cyberbezpieczeństwa, twierdzą, że niezałatana baza systemowa nadal zwiększa powierzchnię ataku. Publiczne biuletyny Androida wymieniały krytyczne luki typu remote-code-execution dotyczące Androida 10. Dostosowana wersja dziedziczy część tego ryzyka, jeśli jej podstawowy kernel i biblioteki nie są niezależnie utrzymywane. Urządzenia BVAS rejestrują odciski palców i twarze, porównują je z rejestrem i przesyłają wyniki z lokali wyborczych. Skompromitowane urządzenie mogłoby teoretycznie zmienić zapisane lokalnie logi akredytacyjne lub pliki z wynikami, zanim opuszczą lokal wyborczy.
Sierpniowa próbna akredytacja w Osun już wcześniej zakończyła się awariami, które INEC przypisała starszym zapisom wyborców generującym wysokie wyniki podobieństwa. Były to incydenty techniczne. Problem wiarygodności, który z nich wynika, ma już jednak charakter polityczny: ta sama instytucja, którą obecnie oskarża się o hostowanie stron kasynowych na swojej publicznej witrynie, prosi kraj o zaufanie do urządzeń, których system operacyjny nie był wspierany od trzech lat.
Integralność wyborów nie zaczyna się w noc liczenia głosów. Zaczyna się od tego, czy obywatele wierzą, że rejestr jest czysty, urządzenia akredytacyjne są pod kontrolą, a oficjalne strony nie mogą zostać po cichu przepisane. Nie wykazano, by dostęp do publikacji na inecnigeria.org był ściśle inwentaryzowany. Poddomena wyborców w stanie niebezpiecznym pokazuje, że nawet infrastruktura skierowana do obywateli może się rozjechać. Android 10 na BVAS pokazuje, że zakup sprzętu w 2021 roku potraktowano jak gotowy produkt, a nie jak system wymagający cyklu bezpieczeństwa.
Dane wyborców są najwrażliwszym zasobem w tym stosie: biometra, adresy, przypisania do lokali wyborczych oraz historyczny rejestr. Strony kasynowe w serwisie WordPress nie są tym samym co zrzut krajowego rejestru. Są dowodem na to, że prawa zapisu i kontrola perymetru były na tyle słabe, iż osoby z zewnątrz lub osoby wewnątrz z pozostałymi poświadczeniami mogły masowo umieszczać treści. Te same słabości, które pozwoliły sieci hazardowej korzystać z afrykańskich domen rządowych, mogą zostać wykorzystane przez podmioty zainteresowane nie zakładami, lecz głosami.
Strona internetowa i BVAS to różne maszyny. Logowanie do bloga nie może samo z siebie przepisać pliku z wynikami w urządzeniu ręcznym. Niewspierana wersja Androida nie dowodzi, że operatorzy SEO dotknęli rejestru. Zagrożeniem jest wzorzec: zaniedbane oficjalne strony, wieloletnie relacje z dostawcami oraz technologia wyborcza kupiona jako sprzęt, a nie jako platforma, którą trzeba łatać aż do zliczenia ostatniego głosu.
Co INEC musi zrobić przed 2027 rokiem
Kolejny ogólnokrajowy test Nigerii ma już wyznaczoną datę. Wybory prezydenckie i do Zgromadzenia Narodowego zaplanowano na styczeń 2027 roku. Usunięcie kasynowych slugów, jeśli nadal są aktywne, to absolutne minimum. To nie jest sedno sprawy.
INEC potrzebuje publicznego audytu kryminalistycznego każdego konta publikacyjnego, każdego poświadczenia dostawcy i każdej poddomeny. Potrzebuje, aby ngCERT zbadało zgłoszenie dotyczące poddomeny voters. Powinno też powiedzieć, czy urządzenia z Androidem 10 da się obronić w skali ogólnokrajowej, czy też flota z 2021 roku jest długiem technologicznym w szacie wyborczego logo. I musi ujawnić, czy dostęp uzyskano do czegoś więcej niż tylko do stron SEO.
Dopóki nie padną te odpowiedzi, artykuły kasynowe na inecnigeria.org nie są kompromitującą przypisową uwagą, lecz ostrzeżeniem wydanym 142 dni zbyt blisko kluczowych wyborów prezydenckich.

