Skompromitowany klucz prywatny za kradzieżą około 2 milionów dolarów z Fetch.ai i NuNet
Najważniejsze informacje
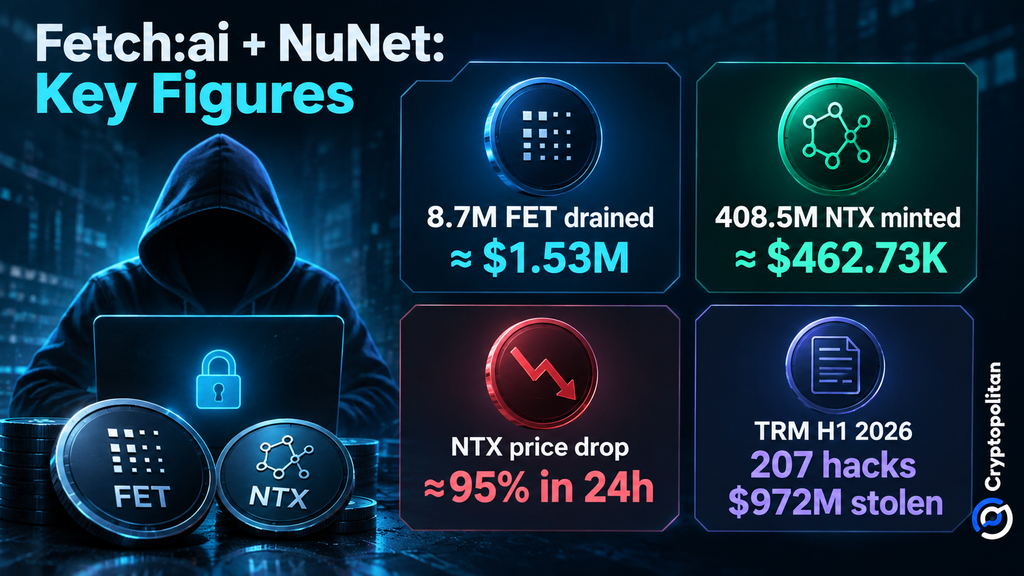
- •Atakujący użył skompromitowanych poświadczeń podpisujących, aby wyprowadzić około 8,7 miliona FET (w przybliżeniu 1,53 miliona dolarów) z konwertera Fetch.ai i wybić 408,5 miliona NTX (około 462 730 dolarów) bez autoryzacji, a obie czynności powiązano z tym samym portfelem.
- •SlowMist poinformował, że kontrakt TokenConversionManagerV3 opierał się na pojedynczym podpisie ECDSA z jednego konta zewnętrznego i lacked limit checks oraz weryfikacji on-chain dowodów burn i lock, co umożliwiło wyprowadzenie po skompromitowaniu klucza autoryzującego.
- •Fetch.ai współpracował z SingularityNET nad dezaktywacją dotkniętych portfeli i kontraktów, zapobiegawcowo wstrzymał konwersje AGIX na FET i opublikował wstępną analizę on-chain śledzącą atak od skompromitowanego klucza do portfeli wypłacających środki.
- •NTX spadł o blisko 95% w ciągu 24 godzin do około 0,000066 dolara, osiągając historyczne minimum 0,00004075 dolara 20 września, ponieważ nieautoryzowana emisja rozwadniła istniejących posiadaczy, podczas gdy FET nie doświadczył porównynego szoku podażowego.
- •Dane branżowe pokazują, że kompromitacje infrastruktury i operacyjne stanowiły jedynie około 15% z 207 ataków odnotowanych przez TRM Labs w pierwszej połowie 2026 roku, ale około 76% ze skradzionych 972 milionów dolarów, co sytuuje ten incydent w tej mniejszej, wysoko dotkliwej kategorii.
Atakujący ukradł około 2 milionów dolarów z infrastruktury powiązanej z Fetch.ai i NuNet, w dwóch incydentach, które firmy bezpieczeństwa powiązały z tym samym portfelem atakującego. Wstępna analiza Fetch.ai wykazała, że atakujący użył skompromitowanych poświadczeń podpisujących, aby uzyskać dostęp do infrastruktury, a alarmy monitoringu on-chain zostały uruchomione, gdy exploit się rozgrywał 19 września 2026 roku.
Na tle szacowanej wartości rynku kryptowalut wynoszącej 2,85 biliona dolarów kradzież 2 milionów dolarów może wydawać się nieistotna. To, co czyni ten przypadek godnym uwagi, to fakt, że skompromitowane uprzywilejowane poświadczenia dały hakerowi dostęp do krytycznej infrastruktury, podkreślając, jak słabości w zarządzaniu kluczami mogą rozprzestrzeniać się na powiązane systemy, nawet gdy same kontrakty tokenów nie zostały skompromitowane.
Ten sam portfel opróżnił FET i otrzymał emisję NTX
Według PeckShield haker przejął łącznie 8,7 miliona FET, o wartości około 1,53 miliona dolarów, i wybił bez autoryzacji 408,5 miliona NTX o wartości około 462 730 dolarów. FET to natywny token Fetch.ai, a NTX to token NuNet.
Blockaid niezależnie zaobserwował około 1,56 miliona dolarów w FET usuniętych z konwertera, wraz z około 452 000 dolarów w nowo wyemitowanych NTX. Doprowadziło to do łącznej wartości tego klastra portfeli około 2,01 miliona dolarów w trakcie trwania ataku, a kolejny post powiązał emisję NTX z tym samym portfelem odbiorczym.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet jest częścią tego samego szerszego ekosystemu AI-krypto; CoinMarketCap opisuje go jako drugi spin-off SingularityNET.
Słabym punktem była uprzywilejowana autoryzacja
Dotychczas przedstawione dowody nie pozwalają stwierdzić, że jeden klucz odpowiadał za oba projekty. Na podstawie wstępnej analizy Fetch.ai klucz podpisujący został najprawdopodobniej skompromitowany, natomiast analiza on-chain sugeruje, że klucz emitujący NuNet również mógł zostać skompromitowany.
W swojej analizie SlowMist poinformował, że TokenConversionManagerV3 polegał wyłącznie na podpisie ECDSA — kryptograficznym schemacie podpisu używanym przez Ethereum do autoryzacji transakcji — z pojedynczego konta zewnętrznego (EOA) do autoryzacji funkcji conversionIn(), poprzez którą wyprowadzono FET. Funkcja nie implementowała mechanizmu kontrolnego checkLimits(amount) dla transakcji i nie sprawdzała, czy dowody burn lub lock są dostępne on-chain. Wyprowadzenie nastąpiło natychmiast po skompromitowaniu klucza autoryzującego, ponieważ do opróżnienia salda FET konwertera wystarczył prawidłowy podpis.
Fetch.ai poinformował, że współpracował z SingularityNET nad dezaktywacją dotkniętych portfeli i kontraktów. Późniejsza aktualizacja wskazywała, że żadne kontrakty Fetch.ai nie były wówczas zagrożone, a konwersje AGIX na FET — AGIX to token SingularityNET — zostały zapobiegawcowo wstrzymane. Firma opublikowała również analizę on-chain exploita na ASI:One, śledzącą atak od skompromitowanego klucza podpisującego do portfeli atakującego służących do wypłaty środków.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Dlaczego NTX się załamał, a FET nie
Dwa tokeny zareagowały odmiennie, ponieważ ataki miały różny wpływ na podaż. Incydent z FET dotyczył kradzieży wcześniej wyemitowanych tokenów, podczas gdy incydent z NTX wygenerował setki milionów nieautoryzowanych tokenów, naruszając integralność podaży i dodając dodatkową presję podażową. To rozróżnienie ma znaczenie, ponieważ emisja nowych tokenów bezpośrednio rozwadnia istniejących posiadaczy, podczas gdy kradzież tokenów trzymanych przez projekt nie zmienia całkowitej podaży.
Według CoinMarketCap NTX był notowany w okolicach 0,000066 dolara, spadając o blisko 95% w ciągu poprzednich 24 godzin, po osiągnięciu historycznego minimum 0,00004075 dolara 20 września. Sytuacja FET nie została skomplikowana przez porównwalny szok podażowy.
Znany wzorzec branżowy
Bezpośrednia strata jest umiarkowana, ale metoda ataku wpisuje się w znacznie większy wzorzec branżowy. TRM Labs odnotował 207 ataków i straty w wysokości 972 milionów dolarów w pierwszej połowie 2026 roku. Kompromitacje infrastruktury i operacyjne stanowiły jedynie około 15% incydentów, ale około 76% skradzionych środków — co oznacza, że relatywnie niewielka część incydentów odpowiadała za większość skradzionej wartości. Kradzież z Fetch.ai i NuNet należy do tej mniejszej, wysoko dotkliwej kategorii, a straty przypisano skompromitowanym uprzywilejowanym poświadczeniom.
Raport bezpieczeństwa CoinGecko za 2026 rok opowiada podobną historię. Naruszenia infrastruktury i łańcucha dostaw spowodowały straty przekraczające 1,8 miliarda dolarów między styczniem 2025 a lipcem 2026 roku, podczas gdy kompromitacja klucza prywatnego pozostawała głównym punktem awarii.
Cryptopolitan informował o podobnym wzorcu w czerwcu, kiedy Humanity Protocol podał, że ujawnione klucze prywatne przyczyniły się do strat sięgających 31 milionów dolarów, a jego token H spadł aż o 90%.
Fetch.ai informuje, że śledztwo pozostaje otwarte, a opublikowana analiza nie jest ostateczna. Kolejne pytania dotyczą tego, jak doszło do kompromitacji poświadczeń, czy Fetch.ai zrotował lub wymienił wszystkie dotknięte uprawnienia oraz jak NuNet poradzi sobie z nieautoryzowanym NTX nadal powiązanym z atakującym.
Źródło: Cryptopolitan

