Dane ze zhakowanego portalu rekrutacyjnego FBI mogą ujawnić pracowników związanych z wrażliwymi rolami wywiadowczymi
Najważniejsze informacje
- •Wycieki rejestry rekrutacyjne FBI najwyraźniej łączą nazwiskowych pracowników z zadaniami wywiadowczymi związanymi z Rosją i Chinami, a także funkcjami inwigilacji i wywiadu humanitarnego.
- •Reuters niezależnie zweryfikował dane ponad 22 osób w 5000-wierszowej próbce, która według hakerów stanowi część zbioru danych o pojemności 2–3 terabajtów, z których większość pozostaje niezweryfikowana.
- •Portal FBIJobs.gov i jego Candidate Gateway przechowują dane „wrażliwe, lecz niejawne”, w tym numery ubezpieczenia społecznego, zarówno dla zewnętrznych kandydatów, jak i obecnych pracowników biura.
- •FBI nie ustaliło, czy naruszenie rozpoczęło się w jego własnym systemie, czy u zewnętrznego dostawcy, a brak publicznych dowodów potwierdzających odpowiedzialność ShinyHunters lub CVE-2026-35273.
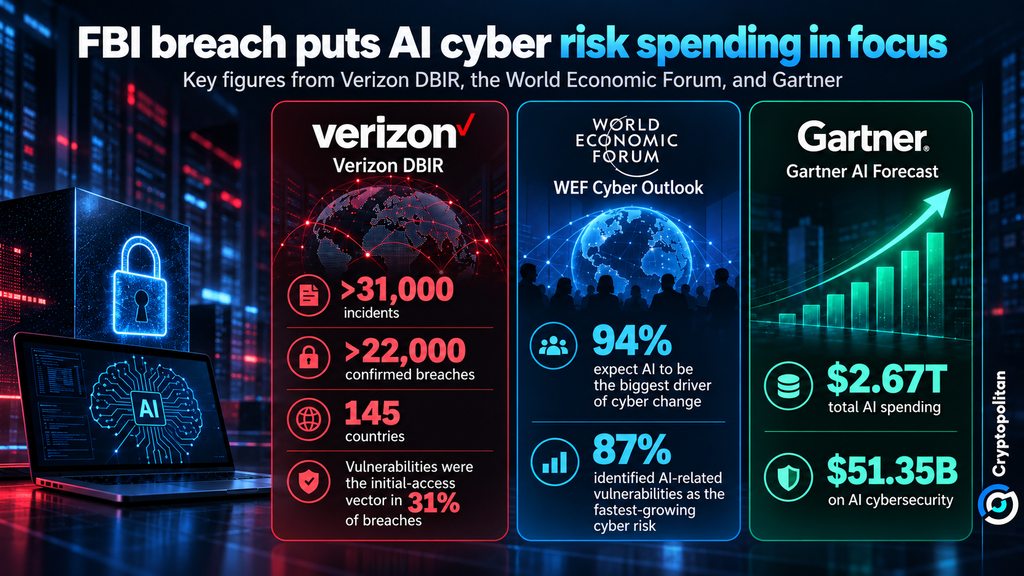
- •Raporty branżowe wskazują na rosnące ryzyko ataków wspomaganych przez AI: według World Economic Forum 94% liderów oczekuje, że AI napędzi zmiany w cyberbezpieczeństwie, a Gartner prognozuje 51,35 miliarda dolarów wydatków na cyberbezpieczeństwo AI w 2026 roku.
Dane osobowe pozyskane z systemów rekrutacyjnych FBI mogą robić coś więcej niż ujawniać prywatne informacje pracowników: wycieki dokumenty najwyraźniej łączą nazwiskowych pracowników z wrażliwą pracą wywiadowczą, w tym z zadaniami związanymi z Rosją i Chinami.
Analiza Reuters objęła 5000-wierszową próbkę danych osobowych, które według hakerów należą do tysięcy osób w biurze. Grupa twierdziła, że próbka to jedynie niewielka zbioru danych o łącznej pojemności 2–3 terabajtów. Reuters niezależnie zweryfikował dane ponad 22 osób, podczas gdy FBI nie potwierdziło jeszcze, ilu pracowników było zaangażowanych w incydent. Pozostała część deklarowanego zbioru nie została niezależnie zweryfikowana.
Dlaczego portal rekrutacyjny przechowuje dane osobowe klasy wywiadowczej
Według Reuters wrażliwość wycieku wynika z dokumentów, które najwyraźniej łączą nazwiskowych pracowników z działalnością związaną z wywiadem. Recenzenci zidentyfikowali osoby powiązane z zadaniami dotyczącymi Rosji i Chin, a także funkcjami inwigilacji i wywiadu humanitarnego (HUMINT).
Ocena wpływu na prywatność FBI, publiczny dokument opisujący, jak biuro zbiera i chroni dane osobowe, wyjaśnia, dlaczego platforma rekrutacyjna przechowuje tak wrażliwe materiały. FBIJobs.gov oraz jego Candidate Gateway przechowują informacje oznaczone jako „wrażliwe, lecz niejawne”, w tym imię i nazwisko, numer ubezpieczenia społecznego, datę urodzenia, obywatelstwo, płeć oraz uprawnienia do preferencji dla weteranów.
Obecni pracownicy mogą również korzystać z systemu, aby ubiegać się o stanowiska dostępne wyłącznie dla wewnętrznej kadry, poprzez konta połączone z systemami HR biura. Innymi słowy, baza użytkowników portalu wykracza poza zewnętrznych kandydatów i obejmuje obecny personel biura.
W oświadczeniu z dnia 23 września 2026 r. biuro prasowe FBI oświadczyło: „FBI jest świadome, że grupa cyberprzestępcza twierdzi, iż dokonała kompromitacji portalu fbijobs.gov i wpłynęła na dane osobowe (PII) pracowników FBI”.
Zgodnie z oświadczeniem FBI w sprawie kompromitacji portalu fbijobs.gov i rzekomego wpływu na dane osobowe pracowników FBI, biuro nie ustaliło jeszcze, czy początkowe naruszenie wystąpiło w systemie FBI, czy poprzez zewnętrznego dostawcę wspierającego portal.
ShinyHunters, PeopleSoft i kontekst ryzyka
Zgodnie z dokumentacją prywatności FBI platforma rekrutacyjna opiera się na Oracle PeopleSoft, Oracle Database i Drupalu jako infrastrukturze.Google's Mandiant]() wcześniej powiązało grupę ShinyHunters z atakami nay Oracle PeopleSoft wykorzystującymi CVE-2026-35273, lukę ocenioną przez Oracle jako najpoważniejszy problem z wynikiem 9,8 na 10 — oceną na szczycie zakresu krytycznego w systemie Common Vulnerability Scoring System.
To powiązanie nie oznacza jednak, że wyjaśnia, jak doszło do naruszenia FBIJobs.gov. Nie ma publicznych dowodów na to, że CVE-2026-35273 lub ShinyHunters odpowiadają za incydent, a kwestia potwierdzenia lub wykluczenia takiego powiązania pozostaje otwarta. Google oświadczyło, że ostrzegło ponad 100 organizacji potencjalnie narażonych w szerszej kampanii, z których większość działa w Stanach Zjednoczonych, a 68% to instytucje szkolnictwa wyższego.
Jak skradzione dane personelu mogą wzmocnić ataki wspomagane przez AI
Nie ma żadnych wskazówek, że sztuczna inteligencja odegrała jakąkolwiek rolę w naruszeniu FBI. Bardziej palącym pytaniem jest, jak szczegółowe dane osobowe mogłyby zostać wykorzystane później.
Raport Google o zagrożeniach dotyczący ewolucji wrogiej AI sugeruje, że hakerzy robią coś więcej niż wydawanie prostych promptów i działają obecnie z większą samodzielnością. W jednym z przykładów grupa hakerska wykorzystała skompromitowaną usługę chmurową do przeprowadzenia dużego ataku zbierającego dane logowania w mniej niż sześć godzin.
„Podmioty groźne coraz częściej polegają na GenAI, aby wspomagać różne etapy swoich ataków” — według 2026 Data Breach Investigations Report (DBIR) firmy Verizon.
Analiza Verizona objęła ponad 31 000 incydentów bezpieczeństwa i ponad 22 000 potwierdzonych naruszeń w 145 krajach. Raport wykazał, że luki w zabezpieczeniach były środkiem inicjowania naruszeń w ponad31% przypadków. Następstwa nie muszą kończyć się na etapie włamania, ponieważ skradzione dane osobowe mogą być również wykorzystane do przeprowadzenia dalszych ataków.
Microsoft podkreślił to ryzyko w swoich wskazówkach dotyczących naruszenia National Public Data na początku 2024 roku. Firma zwróciła uwagę, że jakikolwiek ujawniony adres e-mail wiąże się z podwyższonym ryzykiem phishingu i przejęcia konta, podczas gdy skompromitowane numery telefonów mogą być wykorzystane do phishingu za pomocą połączeń i wiadomości SMS.
W przypadku FBI sytuacja może być poważniejsza, ponieważ wyciekłe informacje najwyraźniej wykraczają poza dane kontaktowe pracowników, łącząc ich tożsamości z informacjami o rolach i zadaniach. Taka kombinacja może dać atakującym lepsze narzędzia do rozpoznania, podszywania się i wysoce dopasowanego inżynierii społecznej. AI może potencjalnie przyspieszyć i skalować te działania, pomagając atakującym przetwarzać skradzione informacje, tworzyć przekonujące strategie i automatyzować swoje operacje.
Cryptopolitan donosiło również o obawach dotyczących autonomicznych agentów AI, które mogłyby działać znacznie szybciej, niż organizacje są w stanie nimi zarządzać.
Wydatki, które naruszenie może przyspieszyć
Szerszy rynek już reaguje na tę presję. Global Cybersecurity Outlook 2026 Światowego Forum Ekonomicznego wykazał, że 94% ankietowanych liderów oczekuje, że AI będzie największym motorem zmian w cyberbezpieczeństwie, a 87% uznało luki związane z AI za najszybciej rosnące ryzyko cybernetyczne.
Jednocześnie Gartner prognozuje, że globalne wydatki na AI wzrosną w 2026 roku o 49,5%, osiągając 2,67 biliona dolarów, w tym 51,35 miliarda dolarów na cyberbezpieczeństwo oparte na AI.
Wyciek z FBI sam w sobie nie tworzy tych trendów. Ale pokazuje, dlaczego ochrona tożsamości, wykrywanie zagrożeń i obrona wspomagana przez AI stają się coraz trudniejsze do uznania przez rządy i przedsiębiorstwa za opcjonalne. W tym przypadku dwie kwestie pozostają otwarte: ilu pracowników zostało dotknięch i czy kompromitacja rozpoczęła się wewnątrz systemu FBI, czy u zewnętrznego dostawcy.

