Czym są mosty krypto? Jak działają przekazy międzyłańcuchowe i dlaczego wciąż są hackowane
Najważniejsze informacje
- •Skumulowane straty z exploitów na mostach krypto przekroczyły od 2021 roku 4,3 mld dolarów, a mosty odpowiadały za dwa z trzech największych exploitów DeFi w pierwszym kwartale 2026 roku.
- •Większość mostów przenosi wartość poprzez proces blokowania i emisji, który blokuje oryginalny token na łańcuchu źródłowym i emituje opakowany token na łańcuchu docelowym — Wrapped Bitcoin to najbardziej znany przykład.
- •Wady kontroli dostępu były głównym wektorem ataku w 2024 roku, odpowiadając za około 75% wartości utraconej w incydentach na mostach w tym roku, czyli około 1,7 mld dolarów.
- •Najważniejsze incydenty mostowe 2026 roku obejmowały atak na Kelp DAO o wartości około 290 mln dolarów, stratę Verus Protocol wynoszącą ok. 11,6 mln dolarów, exploit na Hyperbridge poprzez sfałszowaną wiadomość oraz utratę około 24,15 mln USDC przez AFX Trade po przejęciu przez atakującego pięciu podpisów walidatorów.
- •Nowsze protokoły mają na celu ograniczenie ryzyka mostów: CCIP od Chainlink miał przetworzyć ponad 28,6 bln dolarów transferów bez exploita na poziomie protokołu, a Wormhole dodał w 2024 roku weryfikację dowodów zero-knowledge i zarządzanie międzyłańcuchowe.
Mosty krypto przenoszą tokeny i dane między sieciami blockchain, które same z siebie nie mogą się ze sobą komunikować, i stały się jednym z najbardziej atakowanych elementów branży kryptowalut. Przewodnik dotyczący mostów blockchain z 2026 roku szacuje skumulowane straty z exploitów na mostach od 2021 roku na ponad 4,3 mld dolarów, a mosty odpowiadały za dwa z trzech największych exploitów DeFi w pierwszym kwartale 2026 roku. Ten artykuł wyjaśnia, jak działają mosty, ile stracono i co historia pokazuje o ich słabościach.
Czym jest most krypto?
Blockchainy takie jak Bitcoin, Ethereum i BNB Smart Chain działają według własnych zasad, z odmiennymi mechanizmami konsensusu, językami programowania i standardami tokenów. Domyślnie żadna z nich nie może wysyłać wiadomości ani aktywów do innego łańcucha.
Most krypto to protokół łączący dwie oddzielne sieci blockchain, umożliwiający użytkownikom przenoszenie aktywów lub danych z jednego łańcucha do drugiego. Ta zdolność nazywana jest interoperacyjnością.
Materiały wyjaśniające często porównują most do fizycznego mostu między dwiema wyspami: każda wyspa to osobny ekosystem blockchain, a bez mostu aktywa i użytkownicy pozostają uwięzieni na swojej wyspie.
Przekraczanie ma praktyczne uzasadnienie. Użytkownicy mogą korzystać z aplikacji i usług DeFi, które istnieją tylko w innym łańcuchu, a ponieważ opłaty transakcyjne różnią się między sieciami, niektórzy użytkownicy przenoszą aktywa do tańszego łańcucha dla określonych transakcji.
Deweloperzy również odnoszą korzyści, ponieważ mosty pozwalają im budować aplikacje korzystające jednocześnie z zalet kilku blockchainów. Curve Finance i Aave, na przykład, wykorzystują mosty, aby umożliwić użytkownikom przenoszenie płynności między Ethereum a sieciami takimi jak Polygon i Avalanche.
Alternatywa — sprzedaż aktywa i zakup nowego — wiąże się z kosztami transakcyjnymi i naraża użytkownika na wahania cen. Most pozwala użytkownikowi zachować oryginalne aktywo, uzyskując jednocześnie dostęp do nowej sieci.
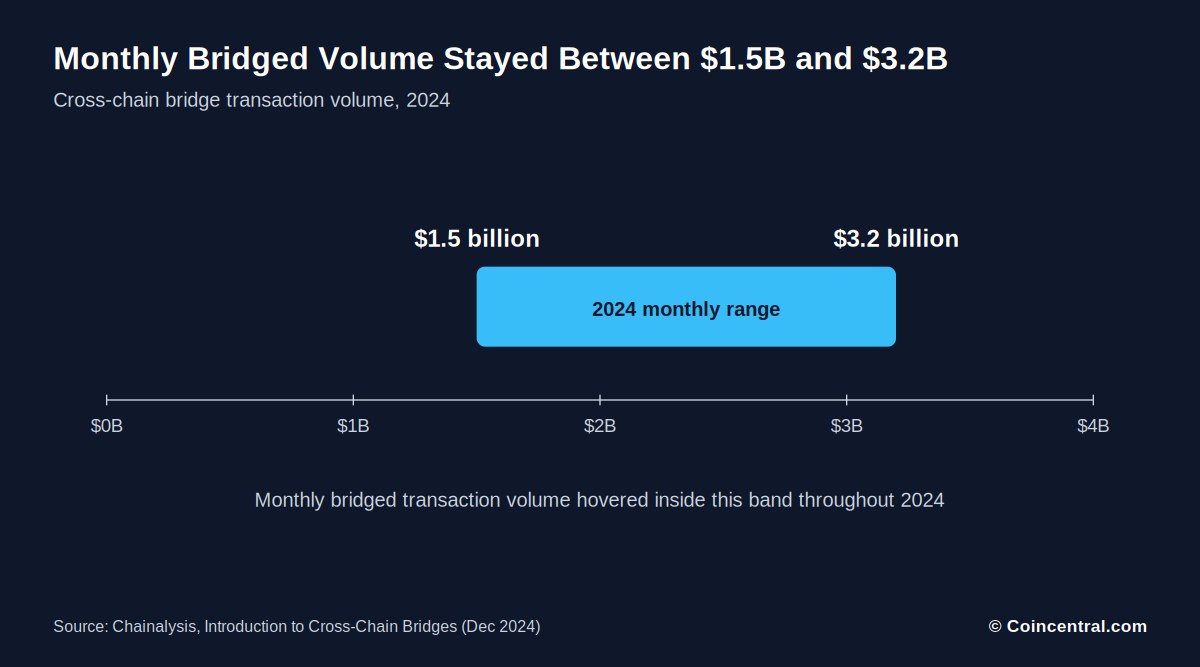
Dane o użytkowaniu pokazują, jak bardzo ludzie polegają na mostach. Chainalysis podał, że miesięczny wolumen mostów w 2024 roku wynosił od 1,5 mld do 3,2 mld dolarów.
Jak mosty krypto przenoszą wartość
Większość mostów przenosi wartość poprzez proces blokowania i emisji. Użytkownik wysyła oryginalny token do kontraktu mostu na łańcuchu źródłowym, który blokuje token i rejestruje depozyt. Most następnie przesyła bezpieczną wiadomość do odpowiadającego kontraktu na łańcuchu docelowym, który tworzy opakowany token powiązany z wartością oryginału.
Oryginalna moneta nigdy nie przekracza granicy łańcucha. Zamiast tego użytkownik otrzymuje token zastępczy — Wrapped Bitcoin (WBTC), token ERC-20 działający na Ethereum, to klasyczny przykład — podczas gdy oryginalne BTC pozostają zablokowane w kontraktach inteligentnych.
Odwrócenie transferu opiera się na spalaniu i odblokowywaniu: użytkownik odsyła opakowany token do kontraktu mostu, który usuwa go z obiegu. Wiadomość trafia następnie do łańcucha źródłowego i oryginalne aktywo zostaje uwolnione.
Chainalysis ilustruje przepływ przykładem Ethereum–Solana: aktywo jest blokowane na Ethereum, wiadomość dociera do Solany i powstaje tam opakowana kopia, którą można używać tak, jakby była natywna dla Solany.
Z perspektywy użytkownika kroki są krótkie: wybrać łańcuch źródłowy i kwotę, wysłać aktywa do mostu i otrzymać opakowane tokeny na łańcuchu docelowym. W tle system opiera się na wiadomościach, dowodach, walidatorach, kontraktach i pulach płynności.
Ten ostatni element ma znaczenie dla bezpieczeństwa. Jeśli jakiekolwiek ogniwo łańcucha zawiedzie, środki mogą szybko wypłynąć — jak pokazują kolejne sekcje. Niezależnie od tego, czy słabym ogniwem jest sfałszowana wiadomość, wadliwa weryfikacja podpisu czy brakujący krok walidacji, wielkość straty zwykle zależy od tego, ile płynności się za nim kryje.
Rodzaje mostów krypto
Mosty można klasyfikować według tego, kto je prowadzi, jak działają i w jakim kierunku przenoszą aktywa. Najczęstszy podział to konstrukcje zaufane i bezzaufane, każda z kompromisami.
Zaufany, czyli powierniczy, most jest prowadzony przez centralny podmiot, a użytkownicy muszą ufać, że operator zabezpieczy aktywa. Takie mosty mogą oferować płynniejsze doświadczenie, ale operator znajduje się w pozycji, w której może nadużywać środków.
Bezzaufany, czyli niepowierniczy, most opiera się na kontraktach inteligentnych do blokowania i uwalniania tokenów bez centralnego operatora. Bezpieczeństwo zależy wtedy od jakości kodu, a takie mosty mogą być bardziej złożone i wolniejsze.
Inne kategorie obejmują mosty opakowanych aktywów, które przekształcają aktywo z jednego łańcucha w zgodny token w innym — WBTC to najbardziej znany przykład — oraz mosty sidechain, które łączą łańcuch macierzysty z łańcuchem podrzędnym działającym według innego mechanizmu konsensusu, takie jak połączenie między Ethereum a Gnosis Chain.
Kierunek też ma znaczenie. Mosty jednokierunkowe przenoszą aktywa tylko do łańcucha docelowego bez drogi powrotnej, podczas gdy mosty dwukierunkowe działają w obu kierunkach i lepiej nadają się do ogólnego użytku.
Niektóre portfele oferują zamiany międzyłańcuchowe jako alternatywną trasę. Portfel używa agregatora do wyszukiwania w zdecentralizowanych giełdach najlepszej stawki i może korzystać z mostów w tle, bez bezpośredniej obsługi ich przez użytkownika.
Ile stracono w wyniku hacków mostów?
Exploity na mostach kosztowały użytkowników miliardy. Przewodnik z 2026 roku oszacował skumulowane straty na ponad 4,3 mld dolarów od 2021 roku, co czyni infrastrukturę międzyłańcuchową jednym z najbardziej celowanych obszarów w krypto.
Wcześniejsza analiza Chainalysis wykazała 1,4 mld dolarów strat od początku 2022 roku. Do tego czasu kwota skradziona z mostów przekroczyła już 1 mld dolarów — i od tamtej pory suma wciąż rosła.
Wady kontroli dostępu były główną przyczyną w 2024 roku, odpowiadając za około 75% wartości utraconej w incydentach na mostach w tym roku, czyli 1,7 mld dolarów. Późniejsza sekcja analizuje to bardziej szczegółowo.
Największym pojedynczym wydarzeniem w materiałach źródłowych jest exploit Ronin o wartości 615 mln dolarów. Ronin to most obsługujący grę Axie Infinity. Wormhole stracił około 320 mln dolarów po wykryciu słabości w weryfikacji podpisów cyfrowych.
Atak na Kelp DAO, oszacowany na około 290 mln dolarów, był największym exploitem związanym z mostami w 2026 roku na stan na maj. Horizon stracił około 100 mln dolarów w czerwcu 2022 roku.
Sama skala nie wskazuje, jak niebezpieczna jest wada. Hyperbridge stracił znacznie mniej tylko dlatego, że jego płynność była ograniczona — błąd, który dziś wyciąga 2,5 mln dolarów, mógłby wyciągnąć znacznie więcej, gdyby pula urosła.
Hacki mostów w 2026 roku
W 2026 roku doszło do kilku incydentów na mostach. Największym był Kelp DAO, gdzie atakujący mieli podobno przejąć około 290 mln dolarów. TechRadar podał, że atak miał na celu konfigurację LayerZero w Kelp, a część badaczy powiązała go z grupą Lazarus.
LayerZero podobno stwierdził, że problem wynikał z konfiguracji Kelp, w tym z użycia pojedynczego DVN. Kelp zakwestionował taką interpretację. Sprawa pokazuje, że bezpieczeństwo zależy od tego, jak projekt skonfiguruje swoją warstwę przesyłania wiadomości, a nie tylko od samego protokołu.
Most Ethereum Verus Protocol został wykorzystany na kwotę około 11,6 mln dolarów — Blockaid i PeckShield zgłosiły to 18 maja. Sfałszowana wiadomość międzyłańcuchowa nakłoniła most do wysłania rezerw do portfela atakującego.
Atakujący osuszył ETH, USDC i tBTC i przekonwertował je na około 5 402 ETH. Blockaid stwierdził, że przyczyną był brak walidacji kwoty źródłowej w kodzie Solidity mostu, a nie obejście ECDSA, przejęcie klucza notariusza ani błąd parsera.
Hyperbridge został zaatakowany poprzez sfałszowaną wiadomość międzyłańcuchową. Atakujący przejął kontrolę nad kontraktem tokena DOT mostowanego, wybił 1 miliard mostowanych DOT i sprzedał je w dostępną płynność. Wstępne doniesienia mówiły o stracie 237 tys. dolarów, a późniejsza analiza określiła zrealizowane straty na około 2,5 mln dolarów.
Źródła różnią się co do datowania: jeden przewodnik umieszcza stratę Hyperbridge w marcu 2025 roku, podczas gdy raport z 2026 roku — w kwietniu.
AFX Trade stracił około 24,15 mln USDC 22 lipca, po tym jak atakujący uzyskał pięć podpisów walidatorów wymaganych do zatwierdzenia wypłaty z jego mostu — co odpowiada wzorcowi przejęcia walidatorów opisanemu w następnej sekcji.
Dlaczego mosty są hackowane
Most musi odpowiedzieć na jedno trudne pytanie: czy coś naprawdę wydarzyło się w innym łańcuchu? Jeśli most odpowie błędnie, pieniądze mogą przepłynąć, choć nie powinny.
Mosty są atrakcyjnymi celami z trzech powodów: przechowują duże rezerwy, łączą kilka ekosystemów i zamieniają błąd weryfikacji w bezpośrednią wypłatę. Polegają też na złożonej logice kontraktów inteligentnych rozproszonej na więcej niż jednym łańcuchu.
Jedna analiza dzieli ataki na dwie grupy: ataki na kod, które wykorzystują wady kontraktów inteligentnych, oraz ataki na projekt sieci, często przeprowadzane poprzez inżynierię społeczną.
Większość hacków mostów ma na celu uwolnienie tokenów w jednym łańcuchu bez odpowiadającego depozytu w drugim. Trzy metody powtarzają się w kółko.
Wady kontroli dostępu były głównym wektorem ataku w 2024 roku, odpowiadając za około 75% utraconej wartości, czyli 1,7 mld dolarów, a reszta wynikała z innych przyczyn. Mosty powiernicze dodają kolejne ryzyko: operator może nadużywać środków.
Incydenty z 2026 roku pokazują, jak te kategorie wyglądają w praktyce: Verus i Hyperbridge padły ofiarą sfałszowanych wiadomości międzyłańcuchowych, AFX Trade — atakującego, który zebrał podpisy walidatorów wymagane do wypłaty, a Kelp DAO — sporu o konfigurację warstwy przesyłania wiadomości. Przejęcie walidatorów to wzorzec, który warto tu zrozumieć: gdy most uwalnia środki dopiero po zebraniu progu podpisów, ten, kto posiada te podpisy, może autoryzować wypłaty bez żadnego depozytu za nimi.
DeFi jest też znacznie bardziej powiązane niż w 2022 roku, gdy zaatakowano Nomad i Wormhole. Istnieje teraz więcej łańcuchów, wrapperów i warstw wiadomości, co daje małym lukom walidacyjnym więcej okazji do eskalacji w duże straty.
Jak skradzione środki przepływają przez mosty
Mosty ułatwiają także przemieszczanie skradzionych pieniędzy. Łącząc łańcuchy, utrudniają organom ścigania i zespołom bezpieczeństwa śledzenie ścieżek transakcji. Chainalysis wskazuje na fragmentaryczne dane i zaciemnione ścieżki transakcyjne jako na główne problemy.
Po upadku FTX hakerzy ukradli z giełdy około 477 mln dolarów i rozpoczęli ich pranie, używając peel chains, CoinJoinów i mostów, aby zatuszować pochodzenie i kierunek przepływu środków. Celem było zwiększenie anonimowości.
Pranie pieniędzy zazwyczaj przebiega w trzech etapach. Placement wprowadza brudne pieniądze do systemu finansowego, layering przenosi je przez wiele transakcji, aby ukryć źródło, a integration następuje, gdy środków nie można już łatwo wyśledzić jako zysku z przestępstwa.
Integration to kluczowy moment wykrywania, bo tam krypto spotyka się z gotówką. Giełdy przestrzegające zasad przeciwdziałania praniu pieniędzy weryfikują tożsamość i źródło środków; inne platformy podchodzą do tych wymogów mniej rygorystycznie.
Transakcje mostowe zostawiają długie ślady przez wiele kontraktów inteligentnych i etapów. Chainalysis twierdzi, że jego narzędzie Reactor potrafi śledzić środki przez setki protokołów mostowych i zdecentralizowanych giełd, a dane obejmują ponad 25 blockchainów, 17 mln aktywów i 220 mln transakcji mostowych.
Zasady AML stanowią jedną warstwę obrony. Pomagają wykrywać nielegalne użycie krypto, ale same nie powstrzymają exploita.
Inne incydenty bezpieczeństwa od lipca do października 2026 roku
Mosty nie są jedynym słabym punktem branży. Raport Santiment objął falę incydentów od lipca do początku października 2026 roku, obejmującą giełdy, portfele sprzętowe, mosty i portfele programowe. Sama różnorodność jest wnioskiem: straty tego kwartału wynikały z operacyjnego bezpieczeństwa giełd, mechaniki protokołów pożyczkowych, niezgodności rezerw, losowości firmware portfeli i systemów zewnętrznych dostawców — inne powierzchnie awarii niż opisane wyżej exploity mostów, ale te same konsekwencje dla poszkodowanych użytkowników.
Bitget zgłosił naruszenie 24 września ze stratami około 387,5 mln dolarów, w porównaniu z wstępnym szacunkiem 351,6 mln dolarów. Mandiant i SlowMist prześledziły sprawę do skompromitowanych zewnętrznych produktów bezpieczeństwa. Bitget stwierdził, że jego zimne portfele nie zostały dotknięte, a fundusz ochronny pokryje straty użytkowników.
Exploit Tectonic nastąpił 30 sierpnia. Cronos oszacował dotknięte pożyczki na około 120,4 mln dolarów. Walidatory cofnęły 10 961 bloków i odwróciły około 111,2 mln dolarów, podczas gdy około 9,19 mln dolarów opuściło już sieć.
6 września błąd w Liquid Network pozwolił na wyemitowanie około 4 000 LBTC bez zabezpieczenia. Blockstream poinformował, że jego rezerwa spadła z około 4 205 BTC do około 197 BTC. Atakujący zwrócił 3 400 BTC, a około 600 BTC pozostało nieujętych.
Kłopoty Coldcard rozpoczęły się 30 lipca: błąd firmware sięgający marca 2021 roku osłabił losowość używaną do generowania seedów. TRM Labs oszacował, że około 1 816 BTC o wartości około 116 mln dolarów wyciekło z ponad 5 200 adresów.
Portfel aplikacyjny D'CENT stracił około 12,4 mln XRP w 7 393 portfelach między 15 a 25 września. Trezor zgłosił naruszenia u dostawców ShipMonk i Brevo, ale stwierdził, że jego portfele nie zostały zhakowane. Z Brevo wyeksportowano około 347 149 kontaktów, a około 2 500 osób kliknęło link phishingowy.
9 października Ledger rozpoczął badanie osuszonych portfeli wśród klientów, którzy kupili u resellera CryptoBilis. Śledczy on-chain Specter oszacował straty na ponad 86 mln dolarów, ale Ledger nie potwierdził łącznej kwoty. Dwa dni wcześniej Justin Drake wzywał do planowania ryzyk AI dla kryptografii krzywych eliptycznych, podczas gdy Yehuda Lindell z Coinbase stwierdził, że nie ma dowodów na osłabienie podstawowych założeń.
Jak zmniejszyć ryzyko mostów — i co dalej
Żaden most nie jest wolny od ryzyka, ale użytkownicy mogą je ograniczyć. Sprawdź, czy most przeszedł audyty bezpieczeństwa i ma długą historię działania, i obserwuj sygnały ostrzegawcze przed wysłaniem środków.
Źródła wymieniają też podstawowe nawyki: trzymaj środki w bezpiecznym portfelu, takim jak portfel sprzętowy, używaj silnych haseł z uwierzytelnianiem wieloskładnikowym, aktualizuj oprogramowanie, włącz alerty transakcyjne i monitoruj swoją aktywność pod kątem niczego nietypowego.
Phishing to powszechna droga do kradzieży. Sprawdź adres URL przed wpisaniem jakiegokolwiek klucza prywatnego lub wrażliwych danych. Ugruntowane platformy z długą historią mogą dawać większe zaufanie, choć żadna nie jest całkowicie bezpieczna.
Zamiany międzyłańcuchowe to kolejna opcja. Portfel lub serwis routuje zamianę za ciebie, co może pozwolić uniknąć bezpośredniego kontaktu z mostem — ale mają też ograniczenia, takie jak mniejsza liczba obsługiwanych tokenów i opłaty.
Mosty odpowiadają zaawansowanym potrzebom, takim jak przenoszenie tokenów, których serwisy wymiany nie obsługują, podczas gdy zamiany pasują do podstawowych transakcji między popularnymi tokenami.
Nowsze protokoły mają na celu ograniczenie ryzyka. CCIP od Chainlink przetworzył ponad 28,6 bln dolarów transferów bez exploita na poziomie protokołu, stosując zdecentralizowaną walidację. Wormhole dodał w 2024 roku weryfikację dowodów zero-knowledge i zarządzanie międzyłańcuchowe. 1inch, oferujący zamiany międzyłańcuchowe, twierdzi, że jego produkt wykonuje instrukcje użytkownika bez przejmowania pieczy nad aktywami — twierdzenie to pochodzi od samej firmy.
Te kroki wskazują na silniejsze standardy walidacji, ale exploity pozostają ryzykiem. Wady kontroli dostępu, pojedyncze punkty awarii i słabe konfiguracje napędzały do tej pory wiele strat, a użytkownicy powinni rozważyć każdą opcję przed przenoszeniem aktywów. Warte obserwacji sygnały to te stojące za tegorocznymi stratami: ilu niezależnych uczestników musi zweryfikować wiadomość międzyłańcuchową, czy konfiguracja koncentruje zaufanie w pojedynczym weryfikatorze — punkt sporny między LayerZero i Kelp — ile płynności kryje się za jednym kontraktem oraz czy operator może jednostronnie przenosić środki użytkowników.
Źródła
- What Is a Blockchain Bridge? (zaktualizowano 21 kwietnia 2026)
- What is a Crypto Bridge? (opublikowano 15 lipca 2024, zaktualizowano 17 lipca 2026)
- Introduction to Cross-Chain Bridges (zespół Chainalysis, 5 grudnia 2024)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears (Trader Edge, 13 października 2026)
- What is bridging in crypto?
- The biggest bridge hacks in 2026 (Vladimir Kozlov, 21 maja 2026)
- How Do Hackers Use Crypto Bridges to Steal?
Źródło: CoinCentral

