Coinbase prześledził ślad kryptoński o wartości 1,1 mln USD za serwisem phishingowym EvilTokens opartym na AI
Najważniejsze informacje
- •EvilTokens działał jako serwis subskrypcyjny oparty na Telegramie, pobierając opłatę inicjalną 1500 USD plus cykliczne płatności 500 USD za narzędzia wspomagane AI obejmujące kompromitację kont, dostęp do skrzynek, rozpoznanie i przygotowanie oszustw.
- •Serwis nadużywał przepływu uwierzytelniania kodem urządzenia Microsoftu, aby uzyskać uwierzytelniony dostęp do skrzynek, a następnie wykorzystywał AI do wykrywania zaległych faktur, rozmów o przelewach i osób decydujących o płatnościach w organizacji w celu podszycia się.
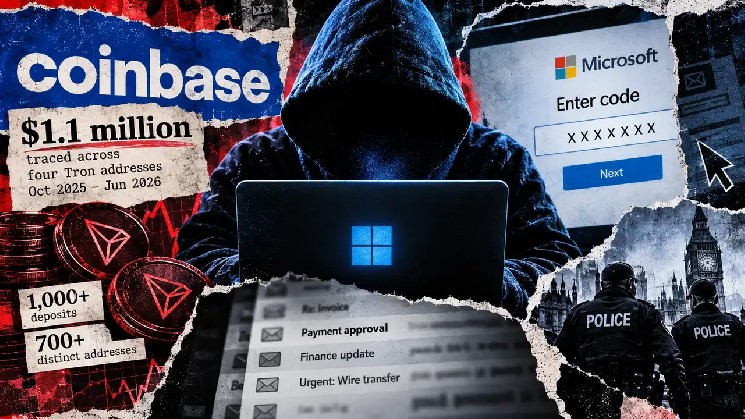
- •Zespół Global Intelligence firmy Coinbase prześledził około 1,1 mln USD przychodów platformy na czterech adresach w sieci Tron, identyfikując ponad 1000 depozytów z ponad 700 różnych adresów i mapując przepływy do miejsc wypłaty między październikiem 2025 r. a czerwcem 2026 r.
- •Microsoft i jego partnerzy przejęli 50 stron EvilTokens i wyłączyli ponad 150 powiązanych domen, a brytyjska policja zatrzymała 11 września dwóch mężczyzn, którzy później zostali zwolnieni z warunkowym zwolnieniem z aresztu.
- •Microsoft ostrzegł, że usunięcie infrastruktury nie wyeliminuje samej techniki, i zalecił blokowanie lub ścisłe ograniczanie uwierzytelniania kodem urządzenia, zauważając, że standardowe unieważnienie sesji może pozostawić tokeny dostępu użyteczne do godziny.
Coinbase prześledził ślad kryptoński o wartości 1,1 mln USD za serwisem phishingowym EvilTokens opartym na AI
Microsoft i Coinbase pomogli w rozbiciu EvilTokens, serwisu phishingowego opartego na sztucznej inteligencji, powiązanego z ponad 12 000 skompromitowanych skrzynek pocztowych na całym świecie — wynika ze szczegółów opublikowanych przez te firmy.
Według Microsoftu operacja objęła ponad 10 000 organizacji w ciągu kilku miesięcy od jej uruchomienia, obejmując usługi finansowe, nieruchomości, ochronę zdrowia, budownictwo i inne branże. Firma wraz z partnerami przejęła 50 stron internetowych używanych przez EvilTokens i wyłączyła ponad 150 powiązanych domen. Brytyjska policja zatrzymała 11 września dwóch mężczyzn pod podejrzeniem czynów związanych z rzekomą operacją; obu później zwolniono z warunkowym zwolnieniem z aresztu.
Phishing jako usługa oparty na AI
EvilTokens zamknął większość procesu business email compromise — kategorii oszustw, w których atakujący wykorzystują skompromitowane lub podszyte firmowe konta e-mail do przekierowania płatności — w usługę subskrypcyjną sprzedawaną przez Telegram. Microsoft poinformował, że klienci płacili opłatę inicjalną w wysokości 1500 USD plus cykliczną subskrypcję 500 USD za narzędzia łączące w jednym interfejsie kompromitację kont, dostęp do skrzynek pocztowych, rozpoznanie i przygotowanie oszustw z pomocą AI.
Punkt wejścia serwisu nadużywał uwierzytelniania kodem urządzenia Microsoftu — legalnego przepływu logowania zaprojektowanego dla sprzętu, takiego jak telewizory smart i sprzęt konferencyjny, który nie obsługuje łatwo standardowych logowań przez przeglądarkę. Atakujący sami inicjowali żądanie uwierzytelnienia, a następnie wysyłali wygenerowany kod do celów za pośrednictwem e-maili phishingowych podszywających się pod faktury, udostępnione pliki i inną rutynową korespondencję biznesową. Ofiary, które wpisały ten kod na legalnej stronie Microsoftu, w rzeczywistości zatwierdzały sesję oczekującą na urządzeniu atakującego.
Proces mógł nadal wymagać hasła i uwierzytelniania wieloskładnikowego, gdy użytkownik był wylogowany, ale te dane uwierzytelniające pozostawały w infrastrukturze Microsoftu, podczas gdy procedura generowała autoryzację dla sesji zainicjowanej przez atakującego. Dawało to EvilTokens coś bardziej użytecznego niż skradzione hasło: uwierzytelniony punkt zaczepienia wewnątrz skrzynki pocztowej.
Platforma automatyzowała następnie pracę, która tradycyjnie wymagała od atakujących godzin czytania korespondencji i odtwarzania sposobu przepływu pieniędzy w organizacji. Jej narzędzia AI potrafiły tłumaczyć i streszczać wiadomości, identyfikować linie raportowania i zaufane kontakty, wykrywać zaległe faktury i rozmowy o przelewach oraz ustalać, którzy pracownicy mieli uprawnienia do płatności. Microsoft podał, że gotowe prompty mogły identyfikować „moverów pieniędzy” w organizacji i rekomendować osoby do podszycia się, pozwalając klientom przechodzić od dostępu do konta do ukierunkowanego oszustwa przy znacznie mniejszym ręcznym rozpoznaniu.
Śledczy znaleźli również dowody na to, że części EvilTokens zostały zbudowane przy użyciu narzędzi do kodowania wspomaganych przez AI, co obniżyło próg techniczny po obu stronach operacji. Efektem była usługa, która mogła pomóc mniej wykwalifikowanym klientom uzyskać dostęp do konta, zrozumieć jego zawartość i przygotować kampanię podszycia się bez konieczności składania każdej funkcji osobno. Ta struktura uczyniła z serwisu kanał dystrybucji: zamiast pojedynczej grupy prowadzącej własne ataki, platforma dostarczała bazę płacących klientów, rozszerzając te same możliwości na wielu aktorów.
Płatności kryptońskie dały śledczym ślad
Model subskrypcyjny wygenerował również ślad finansowy, którym Coinbase cofał sięstecz przez operację. Zespół Global Intelligence firmy Coinbase prześledził około 1,1 mln USD przychodów platformy EvilTokens na czterech adresach w sieci Tron między październikiem 2025 r. a czerwcem 2026 r. Publiczne zapisy blockchaina umożliwiły taką rekonstrukcję: transfery między adresami pozostają trwale widoczne w księdze Tron, dzięki czemu analitycy mogą śledzić środki długo po ich przemieszczeniu. Zespół zidentyfikował ponad 1000 depozytów z ponad 700 różnych adresów i zmapował przepływy od wpłat do EvilTokens aż do ich docelowych miejsc wypłaty. Kwoty te reprezentują przychody zapłacone serwisowi, a nie kwotę ostatecznie ukradzioną ofiarom phishingu.
Coinbase oświadczył, że połączył dane transakcyjne z zapisami handlowców, informacjami o urządzeniach i wywiadem z otwartych źródeł, aby pomóc w przypisaniu platformy rzekomym operatorom przed przekazaniem sprawy londyńskiej Metropolitan Police. Giełda zbadała również kupujących EvilTokens zidentyfikowanych na własnej platformie i przekazała te przypadki organom ścigania. Jej dowody przyczyniły się do pozwu cywilnego Microsoftu przeciwko serwisowi.
Wśród poszkodowanych w łańcuchu znaleźli się również kliencie Coinbase. Giełda poinformowała, że niektórzy użytkownicy zostali manipulowani poprzez skompromitowane rozmowy e-mailowe do wysyłania kryptowalut na adresy kontrolowane przez oszustów. Konta i dane uwierzytelniające Coinbase jednak nie zostały skompromitowane.
Rozbicie przerwało operację, która już wykraczała poza Microsoft. Coinbase podał, że operator EvilTokens sygnalizował plany rozszerzenia narzędzi na konta Gmail i Okta, potencjalnie rozprzestrzeniając ten sam model na inne platformy tożsamości. Kilka wątków pozostaje otwartych: postępowanie karne jest na wczesnym etapie, a dwaj zatrzymani mężczyźni przebywają na warunkowym zwolnieniu; pozw cywilny Microsoftu toczy się z dowodami Coinbase w ręku; a zasygnalizowane plany operatora wskazują na Gmail i Okta jako potencjalny kolejny front.
Microsoft wzywa do ograniczenia uwierzytelniania kodem urządzenia
Microsoft ostrzegł, że usunięcie obecnej infrastruktury serwisu nie wyeliminuje samej metody. Firma zaleca organizacjom blokowanie uwierzytelniania kodem urządzenia tam, gdzie jest niepotrzebne, oraz jego ścisłe ograniczanie tam, gdzie jest operacyjnie wymagane. W przypadku kont podejrzewanych o kompromitację zaleca unieważnienieów odświeżania, wymuszenie ponownego uwierzytelnienia, a w niektórych przypadkach tymczasowe wyłączenie konta.
Ten ostatni krok może wiązać się z krótkoterminowym kosztem operacyjnym, ale Microsoft wskazał, że standardowe unieważnienie sesji może pozostawić istniejące tokeny dostępu użyteczne do godziny. Atakujący wykorzystywali to okno w ostatnich kampaniach, pozostawiając zespoły ds. bezpieczeństwa przed wyborem między krótkotrwałą zakłóceniem dla legalnych użytkowników a dalszym dostępem osoby znajdującej się już wewnątrz skrzynki pocztowej.
Źródło: CryptoSlate za pośrednictwem CryptoNewsNet

