Portfele Bitget oznaczone w podejrzewanym naruszeniu bezpieczeństwa na 170 mln dolarów
Najważniejsze informacje
- •Ponad 170 milionów dolarów w kryptowalutach zostało oznaczonych jako wypływające z portfeli hot i cold Bitget, a transfery — według doniesień — trafiły na jeden świeży adres w ciągu około godziny.
- •Według doniesień aktywa obejmowały ETH, USDT, USDC, AVAX i BNB, a monitorowanie cytowane przez Wu Blockchain wskazywało na trzy portfele hot i jeden portfel cold.
- •Bitget nie wydał publicznego wyjaśnienia w momencie publikacji raportu, a ani metoda ataku, ani ostateczna suma strat nie zostały ustalone.
- •Alerty dotyczą infrastruktury giełdy i nie wskazują na jakiekolwiek naruszenie bezpieczeństwa osobnej aplikacji self-custody Bitget Wallet.
- •Krążyły doniesienia użytkowników o trudnościach z wypłatami, ale nie potwierdzają one, że Bitget wstrzymał wypłaty ani że jakikolwiek problem z usługami jest powiązany z oznaczonymi transferami.
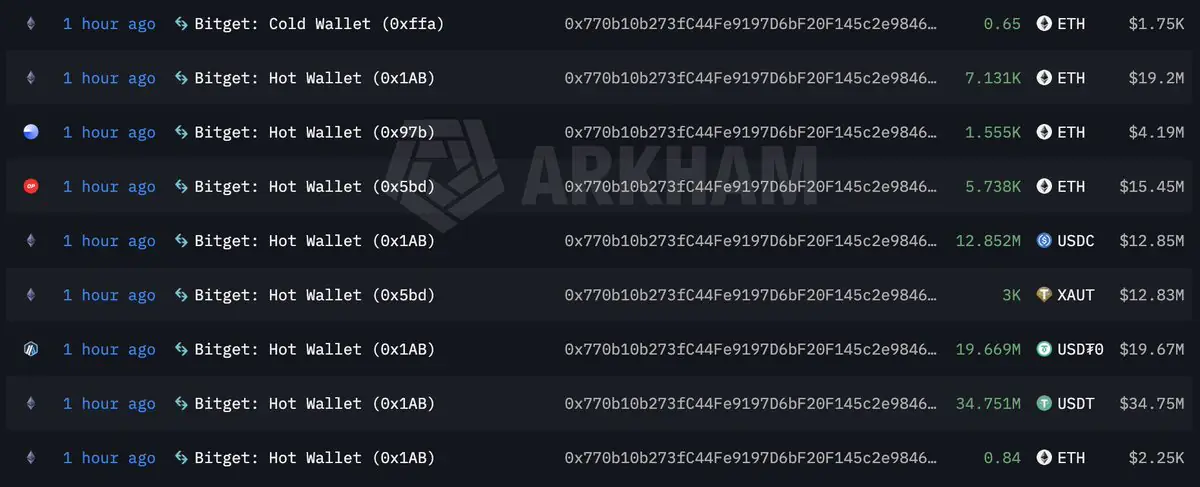
Monitory on-chain oznaczyły ponad 170 milionów dolarów w kryptowalutach wypływających z portfeli powiązanych z giełdą kryptowalut Bitget, w ramach podejrzewanego naruszenia bezpieczeństwa, które pozostaje niepotwierdzone. Ani zgłaszana metoda ataku, ani ostateczna suma strat nie zostały ustalone w momencie publikacji.
The Block poinformował, że skontaktował się z Bitget, aby zapytać, czy transfery były związane z incydentem bezpieczeństwa i czy wypłaty zostały wstrzymane, ale w momencie pisania tekstu nie ustalono żadnego publicznego wyjaśnienia ze strony giełdy.
Alerty dotyczą portfeli powiązanych z infrastrukturą giełdową Bitget. Nie potwierdzają one naruszenia bezpieczeństwa osobnej aplikacji self-custody Bitget Wallet. To rozróżnienie ma znaczenie, ponieważ aktywa przechowywane na scentralizowanej giełdzie znajdują się w portfelach kontrolowanych przez platformę, natomiast portfel self-custody przechowuje klucze prywatne u indywidualnego użytkownika.
Co — według doniesień — pokazuje ślad on-chain
Według The Block dane on-chain wykazywały, że ponad 170 milionów dolarów przepłynęło z portfeli hot i cold Bitget na jeden adres w ciągu około godziny. Portfele hot pozostają połączone z internetem, abyiełdy mogły obsługiwać bieżące wypłaty, natomiast cold storage przechowuje rezerwy offline — dlatego przepływy, które według doniesień dotyczyły obu kategorii w tym samym oknie czasowym, natychmiast wzbudziły czujność. Według doniesień transfery obejmowały ETH, USDT, USDC, AVAX i BNB.
Wu Blockchain poinformował, powołując się na monitoring MLM, że podejrzewa się udział trzech portfeli hot i jednego portfela cold. Konto powiązało aktywność z adresem 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee i podkreśliło, że zarówno wektor ataku, jak i całkowite straty pozostają niepotwierdzone. The Block udostępnił również raport na X.
Skargi na wypłaty tworzą osobne pytanie
The Block odnotował także posty w mediach społecznościowych i doniesienia internetowe od użytkowników, którzy zgłaszali problemy z wypłatami. Te twierdzenia nie potwierdzają, że Bitget wstrzymał wypłaty, ani nie dowodzą, że jakikolwiek problem z usługami jest powiązany z oznaczonymi transferami portfeli. W całej branży giełdy powszechnie wstrzymują lub ograniczają wypłaty jako środek ochronny podczas badania podejrzewanego incydentu, więc potwierdzenie w jedną lub drugą stronę niosłoby ze sobą informację samą w sobie.
Niemniej jednak rodzą one drugie pytanie dla giełdy. Jeśli transfery były autoryzowanym zarządzaniem portfelami, Bitget może zidentyfikować adres odbiorczy i wyjaśnić, czy użytkownicy zmagają się z niezwiązanym opóźnieniem operacyjnym. Jeśli oba wydarzenia są ze sobą powiązane, publiczna reakcja staje się pilniejsza.
Dlaczego ruch 170 milionów dolarów nie oznacza jeszcze, że 170 milionów dolarów zostało skradzionych
Giełdy regularnie przenoszą duże salda między portfelami hot, cold storage a adresami związanymi płynnością. Duży transfer może wyglądać niepokojąco w eksploratorze blockchaina, a mimo to stanowić autoryzowane zarządzanie portfelami.
Zgłoszony tutaj wzorzec jest trudniejszy do zbagatelizowania niż pojedynczy transfer, ponieważ aktywa z kilku portfeli trafiły — według doniesień — na jeden świeży adres, a nie na długowieczne adresy, których giełdy zazwyczaj używają do wewnętrznych przelewów, a następnie weszły w wymiany. Mimo to jest to dowód wart zbadania, a nie dowód kradzieży.
Brakujący fakt jest prosty: czy Bitget kontroluje adres odbiorczy? Jeśli giełda zidentyfikuje go jako wewnętrzny portfel operacyjny, teoria naruszenia bezpieczeństwa wyraźnie słabnie. Jeśli środki będą dalej przepływać przez mosty (narzędzia do przenoszenia aktywów między blockchainami), mixery (usługi zaprojektowane w celu zacierania śladów transakcji) lub portfele niezwiązane z Bitget, argument za nieautoryzowanym odpływem stanie się znacznie mocniejszy.
Trzy odpowiedzi są ważniejsze niż pierwsze szacunki strat
Czy adres docelowy jest kontrolowany przez Bitget?
To najszybszy sposób, aby odróżnić wewnętrzne zarządzanie portfelami od możliwego naruszenia bezpieczeństwa. Adres docelowy jest publicznie widoczny; tylko Bitget może powiedzieć, czy go kontroluje.
Czy transfery były autoryzowane?
Bitget musi wyjaśnić, czy portfele działały zgodnie ze standardowymi procedurami podpisywania, czy dostęp do jakiejkolwiek części infrastruktury został naruszony. Do tego czasu twierdzenia o metodzie stojącej za transferami pozostają spekulacją.
Czy użytkownicy lub usługi platformy zostały dotknięte?
Raporty on-chain nie potwierdzają, że salda klientów, depozyty, wypłaty lub usługi handlowe zostały naruszone. Publiczna aktualizacja w tych kwestiach byłaby dla użytkowników ważniejsza niż kolejna zrewidowana szacunkowa wartość odpływów.
Co rozstrzygnie sprawę
Formalne oświadczenie Bitget to kolejny ważny krok, ale kluczowe będzie także niezależne śledzenie — giełdy stojące przed podejrzewanymi naruszeniami powszechnie angażują w tym celu wyspecjalizowane firmy analityczne. Fir bezpieczeństwa mogą śledzić, czy ETH pozostaje w portfelu odbiorcy, czy jest przenoszony przez mosty, trafia na adresy depozytowe giełd lub wchodzi w znane szlaki prania pieniędzy.
Te dowody zadecydują, czy historia pozostanie podejrzaną sekwencją ruchów portfeli, czy stanie się potwierdzonym incydentem bezpieczeństwa giełdy. Do tego czasu kwota 170 milionów dolarów powinna być traktowana jako zgłoszony wolumen on-chain, a nie ostateczne rozliczenie strat.
Ten artykuł ma charakter wyłącznie informacyjny i nie stanowi porady finansowej ani inwestycyjnej. Etykiety portfeli i szacunki on-chain mogą ulec zmianie w miarę pojawiania się nowych informacji.

