Straty po włamaniu na Bitget osiągają 351,6 mln USD, a CEO wyklucza kompromitację kluczy prywatnych
Najważniejsze informacje
- •Atakujący wykorzystali zapleczyowy system portfeli do replikacji danych transakcyjnych i uruchomienia procesu autoryzacji wyprowadzania środków, a Bitget wykluczył jakąkolwiek kompromitację kluczy prywatnych.
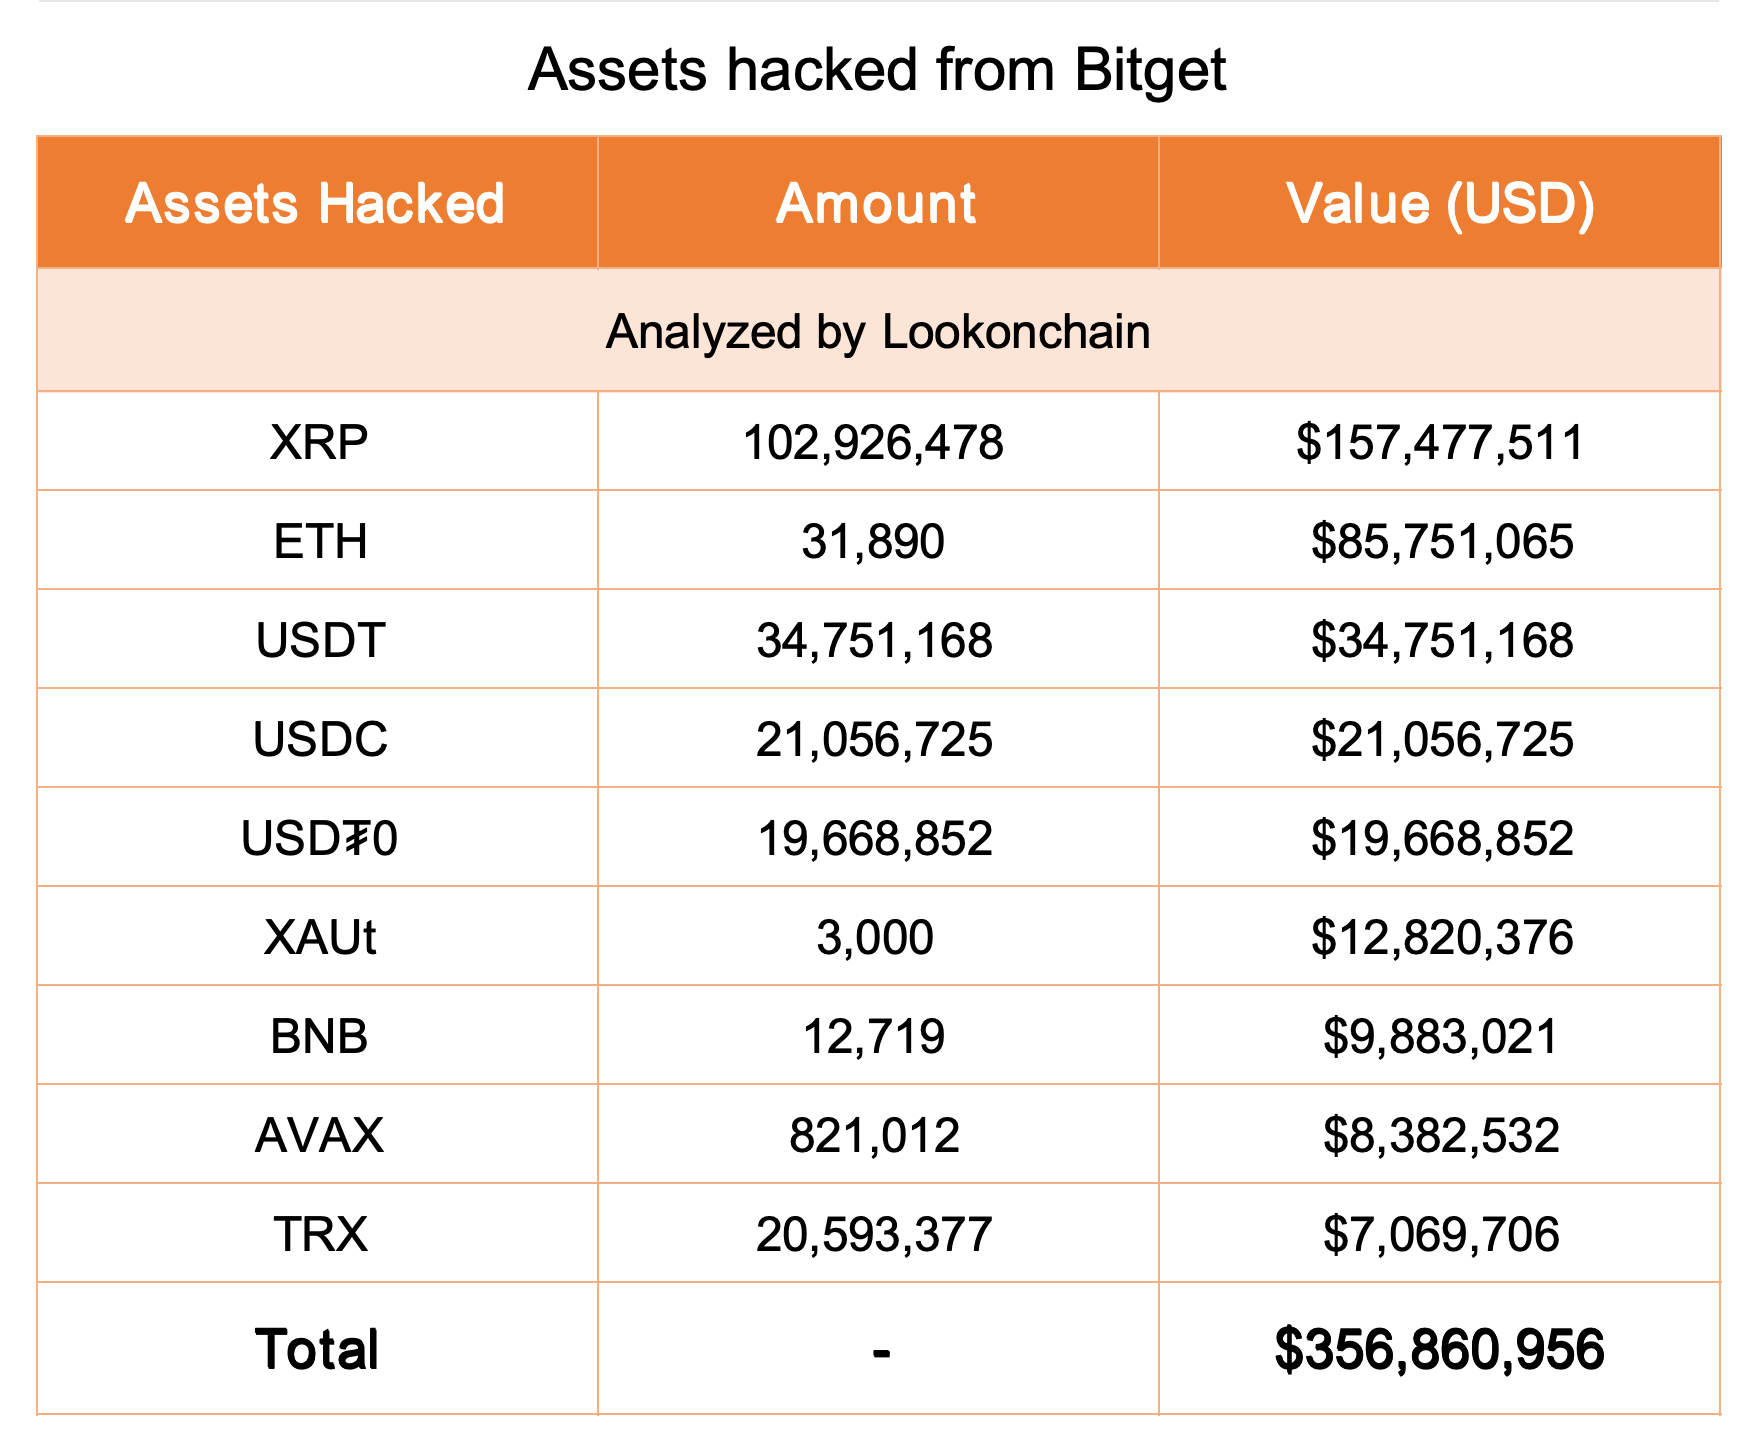
- •Analiza on-chain Lookonchain wykazała, że XRP i Ethereum były najbardziej dotkniętymi aktywami — wśród nich 102,93 mln XRP o wartości 157,48 mln USD oraz 31 890 ETH warte 85,75 mln USD.
- •Monitoring Bitgetu wykrył nieautoryzowane transfery o 18:31 UTC 24 września; spółka twierdzi, że straty zostały powstrzymane, zimne portfele pozostają bezpieczne, a dalsze nieautoryzowane transfery nie są możliwe.
- •Wypłaty są wstrzymane, podczas gdy wpłaty i zwykły handel trwają, a Fundusz Ochrony Użytkowników Bitgetu, dysponujący ponad 464 mln USD, ma pokryć straty inwestorów.
- •CEO Gracy Chen powiedziała, że zidentyfikowane adresy IP wykazują wzorce korzystania z VPN pasujące do grupy powiązanej z KRLD, co czyni zaangażowanie Korei Północnej bardzo prawdopodobnym, choć nie podano terminu wznowienia wypłat ani publikacji pełnego raportu technicznego.
Bitget poinformował, że naruszenie bezpieczeństwa 24 września 2026 r. objęło aktywa cyfrowe o wartości około 351,6 mln USD przechowywane na giełdzie. Dyrektor generalny Gracy Chen powiedziała, że atakujący skompromitowali zapleczyowy system portfeli, zamiast pozyskać klucze prywatne platformy. Spółka wstrzymała wypłaty, zachowując przy tym działające wpłaty i zwykły handel.
Giełda wykryła nieautoryzowane transfery o 18:31 UTC i w ciągu kilku minut uruchomiła procedury awaryjne. Według Bitgetu naruszenie objęło część infrastruktury portfeli hot i warm, podczas gdy zimne portfele, przechowujące aktywa offline, pozostały nienaruszone. Chen powiedziała później, że spółka opanowała incydent i zablokowała dalsze nieautoryzowane transfery.
Atakujący wymierzyli w zapleczyową infrastrukturę portfeli
Incydenty związane z włamaniami na kryptowaluty nasilają się w 2026 r., a straty w branży w pierwszej połowie roku wyniosły 1,32 mld USD, jak podała wcześniej The Market Periodical, a Bitget jest najnowszą dużą giełdą, która ucierpiała. Według Chen atakujący skompromitowali ważny system zaplecza w infrastrukturze portfeli Bitgetu, a następnie wykorzystali ten dostęp do replikacji danych transakcyjnych i uruchomienia procesu autoryz potrzebnego do wyprowadzenia środków z giełdy.
„Kompromitacja kluczy prywatnych została wykluczona” — powiedziała Chen. Ponieważ same klucze prywatne nie zostały naruszone, kradzież zatrzymano na poziomie około 351 mln USD, uniemożliwiając atakującym podpisywanie nowych transferów i dalsze opróżnianie środków z platformy.
„Powstrzymanie strat zostało potwierdzone. Dalsze nieautoryzowane transfery nie są możliwe. Konkretna metoda włamania do systemu pozostaje w toku aktywnego dochodzenia. Pełny raport techniczny zostanie opublikowany po jego potwierdzeniu” — powiedziała Chen.
Systemy Bitgetu wykryły nieautoryzowane transfery z portfeli hot o 18:31 UTC 24 września. Warstwa portfeli hot pozostaje online i połączona z internetem całodobowo. Chen powiedziała, że hakerowi udało się dotrzeć do warstwy portfeli warm, która stanowi bufor między w pełni gorącymi portfelami (online) a w pełni zimnymi portfelami (offline) — to warstwowa struktura powszechna w branży, zaprojektowana tak, aby ograniczyć ilość środków wystawionych na działanie online w danym momencie. Potwierdziła, że offline'owy sejf Bitgetu, czyli zimne portfele, „pozostaje w pełni bezpieczny”.
XRP i ETH w czołówce listy dotkniętych aktywów
Analiza on-chain przeprowadzona przez platformę analityczną Lookonchain, opublikowana w poście na X, wskazała XRP od Ripple i Ethereum (ETH) jako dwa najbardziej dotknięte aktywa na platformie Bitget. Według Lookonchain skradzione środki obejmowały 102,93 mln XRP o wartości 157,48 mln USD oraz 31 890 ETH wyceniane na 85,75 mln USD.
Lookonchain wymienił także wśród dotkniętych aktywów 34,75 mln USDT (około 34,75 mln USD), 21,05 mln USDC (około 21,05 mln USD), 19,67 mln USD oraz 3000 XAUt (około 12,82 mln USD). Incydent obejmował również 12 719 BNB o wartości 9,88 mln USD, 821 012 AVAX wyceniane na 8,38 mln USD oraz 20,59 mln TRX o wartości 7,07 mln USD.
Bitget wskazuje na fundusz ochrony o wartości 464 mln USD
W wiadomości opublikowanej na X Chen powiedziała, że Fundusz Ochrony Użytkowników Bitgetu posiada ponad 464 mln USD — kwotę, która jej zdaniem wystarczy na pokrycie strat inwestorów. „Środki użytkowników są bezpieczne” — napisała. „Salda Waszych kont są prawidłowe, a Wasze aktywa są chronione.”
Wypłaty są na razie wstrzymane, natomiast wpłaty i zwykły handel pozostają otwarte. Chen powiedziała, że wypłaty zostaną wznowione, a zespół będzie w stanie poradzić sobie z ewentualnym paniką bankową. Zaznaczyła, że wolumen handlu detalicznego Bitgetu jest porównywalny z Bybit, i argumentowała, że giełda może absorbować stratę przekraczającą 300 mln USD, podobnie jak Bybit absorbował stratę 1,5 mld USD.
Chen powiedziała również, że zespół zyfikował adresy IP ze wzorcami korzystania z VPN pasującymi do tych powiązanych z konkretną grupą związaną z KRLD, co czyni powiązanie z Koreą Północną „bardzo prawdopodobnym”. Grupy hakerskie powiązane z Koreą Północną były wskazywane przez śledczych i badaczy w niektórych z największych kradzieży na giełdach kryptowalut w ostatnich latach.
Bitget zobowiązał się wznowić wypłaty i opublikować pełny raport techniczny na temat metody włamania, ale nie podał terminu dla żadnego z tych działań. Dochodzenie trwa, a szacunki strat lub atrybucja mogą ulec zmianie w miarę pojawiania się nowych dowodów. Ten artykuł ma charakter wyłącznie informacyjny.

