Bitget oficjalnie prosi THORChain o odmowę świadczenia usług adresom atakujących z exploitu o wartości 387,5 mln dolarów
Najważniejsze informacje
- •Bitget doświadczył 24 września naruszenia bezpieczeństwa, które skutkowało kradzieżą aktywów o wartości około 387,5 mln dolarów, w tym AVAX, BNB, ETH, TRX, USDT, USDC, XRP i ZEC, a kwota została skorygowana w górę z wstępnego szacunku 351,6 mln dolarów.
- •CEO Bitgetu Gracy Chen publicznie wezwała THORChain do odmowy świadczenia usług adresom atakujących, ostrzegając, że branża obserwuje, jak odporny na cenzurę protokół zareaguje.
- •THORChain działa na 95 rozproszonych globalnie węzłach bez klucza administratora i bez kontrolującego multisig, więc każda odmowa świadczenia usług zależałaby od dobrowolnej koordynacji niezależnych operatorów węzłów, a nie od decyzji korporacyjnej.
- •Emitenci stablecoinów Circle i Tether wstrzymali 25 września prawie 318 000 dolarów w transakcjach powiązanych z włamaniem, wykorzystując scentralizowaną kontrolę nad kontraktami tokenów, której THORChain z założenia nie posiada.
- •Bitget uruchomił Recovery Bounty Program płacący 5% od zamrożonych i 5% od odzyskanych środków, otrzymuje wsparcie od Mandiant i SlowMist, deklaruje, że incydent został opanowany, i będzie wznawiać wypłaty etapami.
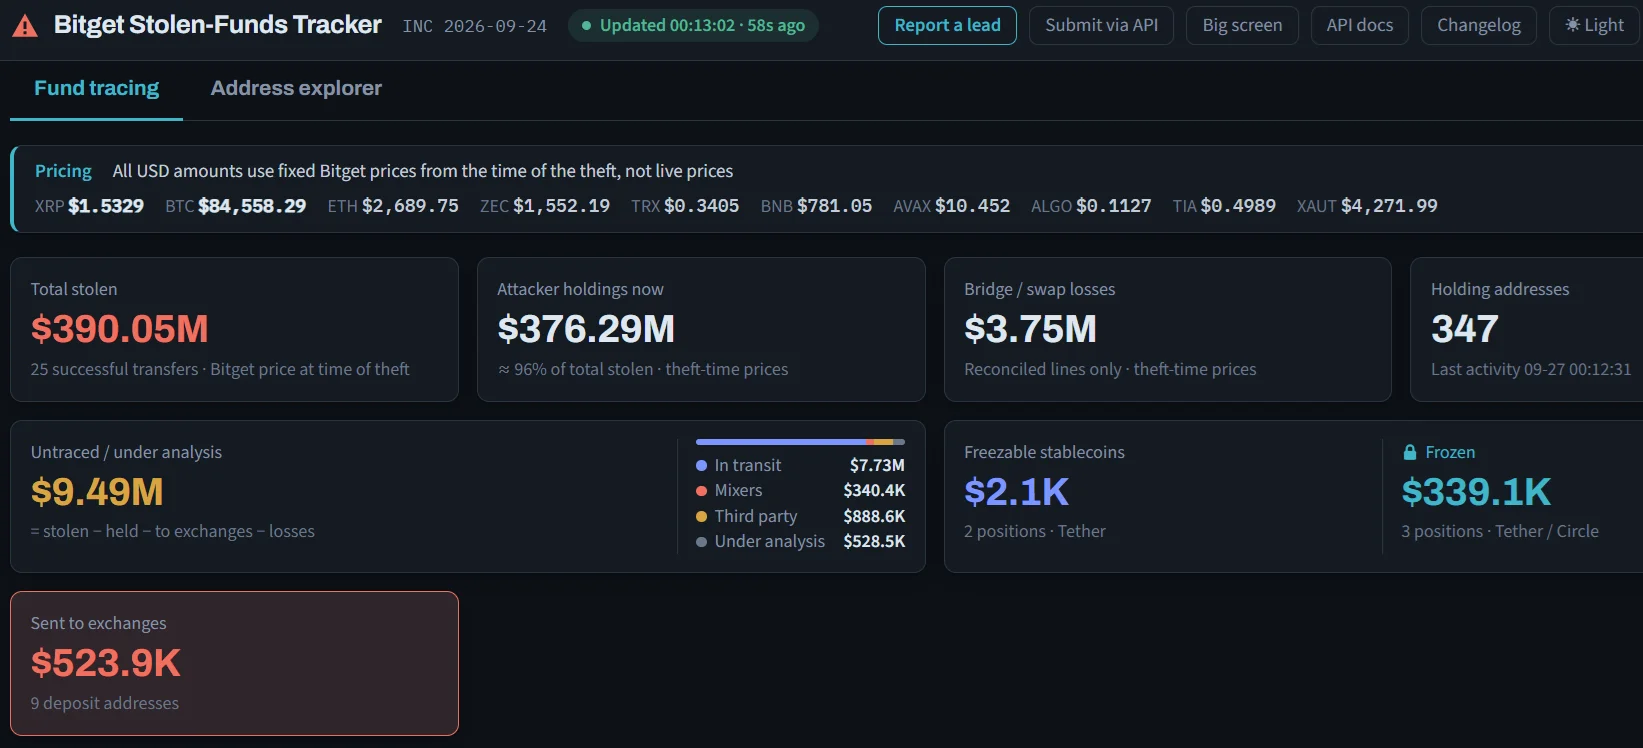
CEO Bitgetu Gracy Chen publicznie potwierdziła, że giełda oficjalnie prosi THORChain o zablokowanie transakcji powiązanych z exploitem, który opróżnił jej portfele z około 387,5 mln dolarów — to bezpośredni apel do zdecentralizowanej giełdy bez KYC, którą analitycy blockchainowi wskazywali jako preferowaną trasę prania pieniędzy przy dużych kradzieżach kryptowalut.
Prośba nastąpiła po interwencji emitentów stablecoinów Circle i Tether, którzy w piątek 25 września wstrzymali prawie 318 000 dolarów w transakcjach stablecoinami powiązanych z włamaniem, jak donosił Cryptopolitan. Emitenci mogą działać tak szybko, ponieważ zachowują bezpośrednią kontrolę nad kontraktami swoich tokenów — scentralizowaną dźwignią, której THORChain z założenia nie posiada. Uzyskanie współpracy ze strony THORChain nie będzie jednak tak proste.
Apel Bitgetu do THORChain
W piśmie na X w sobotę rano Chen powiedziała: „We are formally asking @THORChain to refuse service to these addresses.” Ostrzegła, że „the industry is watching”, wzywając protokół, by nie opierał się na „a design principle”, takim jak neutralność protokołu czy decentralizacja, aby uwolnić się od odpowiedzialności, podczas gdy „known stolen funds” przepływają przez jego platformę.
To, jak THORChain mógłby faktycznie zainterweniować, komplikuje jego struktura. Wcześniejsze doniesienia Cryptopolitan wskazywały, że protokół jest bardziej synonimem kodu niż rzeczywistej firmy: według własnego konta protokołu DEX działa na 95 rozproszonych globalnie węzłach, bez klucza administratora i bez kontrolującego multisig. Bez klucza administratora nie manego kierownika ani biura, do którego można by się zwrócić; każda odmowa świadczenia usług zależałaby od dobrowolnej koordynacji niezależnych operatorów węzłów, a nie od jednostronnej decyzji korporacyjnej.
THORChain oferuje szybkie, bezpozwoleniowe natywne wymiany międzyłańcuchowe bez kontroli KYC dla legalnych użytkowników — ta sama cecha sprawia, że jest popularny wśród przestępców starających się przenieść środki poza zasięg odzyskiwania. Co istotne, protokół nie zamroził transakcji po własnym exploicie sejfu o wartości 10,7 mln dolarów wcześniej w tym roku. Ta historia nadaje apelowi Chen wagi: branża faktycznie obserwuje, czy protokół zbudowany tak, by być odpornym na cenzurę, w ogóle zareaguje, gdy prośba pochodzi od zhakowanej giełdy w pełnym świetle jawności.
Co się stało z Bitgetem
Bitget doświadczył 24 września naruszenia bezpieczeństwa, które skutkowało kradzieżą 387,5 mln dolarów, kwotę skorygowaną w górę z wstępnego szacunku 351,6 mln dolarów, zgodnie z aktualizacją centrum wsparcia z 25 września.
Skradzione aktywa obejmowały AVAX, BNB, ETH, TRX, USDT, USDC, XRP i ZEC, ulokowane na głównych portfelach przyjmujących, w tym 0x770b…63ee dla aktywów po stronie Ethereum. Oddzielne adresy przechowują aktywa XRP, Zcash i TRON.
Bitget uruchomił dashboard śledzenia na żywo oraz API adresów atakujących, aby monitorować napastników w czasie rzeczywistym. Według Bitgetu firmy cyberbezpieczeństwa Mandiant i SlowMist wspierają śledztwo, a giełda deklaruje, że incydent został już opanowany, wykluczając możliwość dalszych nieautoryzowanych transferów. Publicznie udostępnione adresy atakujących to właśnie to, co pozwala emitentom, giełdom i firmom analitycznym oznaczać depozyty w całej branży — ten sam mechanizm, który stał za zamrożeniami Circle i Tether.
Dlaczego THORChain jest punktem nacisku
Chen wskazuje na THORChain ze względu na jego historię. TRM Labs opisał w maju protokół jako „the bridge of choice” do prania pieniędzy z największych włamań przypisywanych Korei Północnej, powołując się na włamanie do Bybitu o wartości około 1,5 mld dolarów w lutym 2025 roku oraz kradzież prawie 300 mln dolarów z KelpDAO. TRM zauważył również, że THORChain „has consistently refused to block illicit activity”, przedstawiając tę odmowę jako stanowisko antycenzurowe.
MistTrack wskazał ten sam schemat 25 września, citing, jak prawie 1,2 mld dolarów łupu z Bybitu przeszło przez THORChain. Ta rozbieżność — emitenci i firmy partnerskie zamraż, co mogą, podczas gdy miejsce najczęściej wskazywane przez analityków do prania takich środków historycznie odmawiało działania — jest dokładnie tym napięciem, które publiczny apel Bitgetu ma wyprowadzić na jaw.
Co Bitget robi, aby odzyskać środki
Poza publicznym apelem Bitget uruchomił Recovery Bounty Program, który płaci 5% od zamrożonych środków i 5% od odzyskanych, kierowany częściowo przez kanał LazarusBounty Bybitu — framework nagród, który Bybit zbudował po własnym włamaniu w lutym 2025 roku. Giełda poinformowała, że niektóre aktywa zostały już zamrożone przy pomocy partnerów z branży, choć działania podjęte na podstawie nakazów sądowych lub wniosków organów ścigania są wyłączone z nagrody.
Chen powiedziała również, że Bitget będzie wznawiać wypłaty etapami, ostrzegając, że proces będzie wolniejszy niż zwykle, ponieważ incydent dotyczy wielu blockchainów i wielu tokenów. Od tego momentu obserwowalne wskaźniki to odpowiedź THORChain na apel, ruchy oznaczonych adresów w publicznym trackerze Bitgetu oraz tempo, w jakim etapowe wypłaty wracają do normy.

