Wyciek szczegółów hakerskiego ataku na Binance o wartości 5,5 mld USD: 50 nonce EIP-7702 otworzyło jeden hot wallet w kilka minut
Najważniejsze informacje
- •Atakujący użył pojedynczej transakcji typu 4 w Ethereum zawierającej 50 autoryzacji EIP-7702 obejmujących nonce od 18 914 775 do 18 914 824, a tylko jedna trafiła na aktualny nonce hot walleta Binance 14.
- •Udana autoryzacja zdelegowała hot wallet do kontrolowanej przez atakującego umowy sweeper, która została wywołana w celu opróżnienia walleta około trzy minuty po dołączeniu transakcji 29 października.
- •Pierwszy duży zamach przeniósł około 167 464 ETH, 1,615 mld USDT i dziesiątki innych tokenów o wartości bliskiej 2,5 mld USD, a delegacja pozostała aktywna, co potencjalnie umożliwiało przejęcie dodatkowych środków bez kolejnej autoryzacji.
- •Blockaid szacuje straty w szerszym incydencie na co najmniej 5,5 mld USD, a ruchy środków związanych z operacją odnotowano na Ethereum, Optimism, Arbitrum, Avalanche, Bitcoinie i Tronie.
- •Według stanu na 29 października zamrożono ponad 2,54 mld USD powiązanych aktywów, w tym prawie 1,57 mld USD przez Tether i ponad 800 mln USD przez Circle, a Binance oświadczyło, że środki użytkowników są bezpieczne.
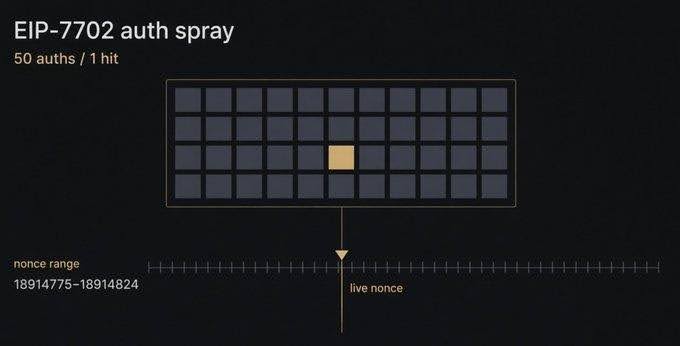
Świeża analiza on-chain rzuca światło na to, jak jedna z największych kradzieży kryptowalut w historii rozegrała się wokół systemu hot walletów giełdy Binance. Według firmy Blockaid atakujący przesłał pojedynczą transakcję typu 4 w Ethereum zawierającą 50 autoryzacji EIP-7702, z których każda obstawiała inny nonce, aż jedna trafiła na aktywny nonce hot walleta giełdy, oznaczonego jako Binance 14.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
Analiza firmy opisuje, jak wąskie okno czasowe, połączone z ciągłą aktywnością walleta, pozwoliło na powodzenie jednej autoryzacji. Atakujący nie musiał z góry ustalać jednego dokładnego nonce; grupa 50 autoryzacji utworzyła zakres, w którym jedna mogła trafić, podczas gdy Binance 14 kontynuował transakcje. Blockaid oszacował, że w szerszym incydencie utracono co najmniej 5,5 mld USD.
50 autoryzacji EIP-7702 dało jedno trafienie
O godzinie 20:20:59 UTC 29 października atakujący przesłał 50 autoryzacji obejmujących nonce od 18 914 775 do 18 914 824. Binance 14 był w tym czasie nadal zajęty przetwarzaniem wypłat, co oznaczało, że jego nonce się zmieniał. Atakujący nie znał dokładnej wartości aktualnego nonce, wiedział jedynie, że mieści się w tym zakresie.
Z 50 autoryzacji 49 było nieważnych, a tylko jedna została przyjęta — poinformował Blockaid. Udana autoryzacja zdelegowała wallet Binance do kontrolowanej przez atakującego umowy sweeper. Ponieważ autoryzacja EIP-7702 jest ważna wyłącznie dla bieżącego nonce w momencie dołączenia transakcji, strategia zależała od tego, że wallet pozostaje aktywny — i gdy Binance 14 kontynuował wysyłanie transakcji, jeden nonce ze spryskanego zakresu trafił. Atakujący następnie wywołał umowę sweeper i opróżnił wallet około trzy minuty później.
EIP-7702 zamienił hot wallet w programowalne konto
EIP-7702 rozszerza możliwości Ethereum, pozwalając zewnętrznemu kontu (externally owned account) tymczasowo działać jako konto inteligentnej umowy, delegując wykonanie do kodu. W tym przypadku zdelegowana umowa miała bardzo szeroką funkcjonalność, w tym możliwość przesyłania tokenów i ETH z walleta.
W pierwszym dużym zamachu Blockaid odnotował transfer około 167 464 ETH, 1,615 mld USDT oraz dziesiątek innych tokenów o wartości około 2,5 mld USD w momencie pisania tekstu. Delegacja pozostała aktywna, co może ostatecznie umożliwić opróżnienie dodatkowych środków z walleta bez konieczności kolejnej autoryzacji.
Incydent na Binance wykraczał poza jeden wallet
Wygląda na to, że atak na Binance nie zakończył się na początkowym opróżnieniu. Według Blockaid inne wallety kontrolowane przez Binance przesyłały środki na adresy powiązane z tą samą operacją na Ethereum, Optimism, Arbitrum i Avalanche. Inne publiczne szacunki wskazywały również na wypływy Bitcoina oraz środków na Tronie związanych z atakiem.
Pełny zakres szkód stanie się jaśniejszy w miarę rozwoju incydentu, ale według najnowszego bilansu Blockaid całkowite straty wynoszą co najmniej 5,5 mld USD.
Binance ogłosiło, że jest świadome „ewentualnego naruszenia bezpieczeństwa” i bada, jak do niego doszło, nie ujawniając szczegółów. Giełda oświadczyła, że środki użytkowników są bezpieczne.
Ponad 2,5 mld USD w kryptowalutach zostało już zamrożone
Podejrzane transfery skłoniły emitentów stablecoinów i innych uczestników branży do szybkiego działania. Według stanu na 29 października Binance poinformowało, że zamrożono ponad 2,54 mld USD aktywów związanych z incydentem. Prawie 1,57 mld USD tej kwoty zamroziło Tether, a ponad 800 mln USD — Circle. W zamrażaniu aktywów wzięły udział również firmy kryptowalutowe, takie jak Ripple.
Incydent ponowniepostawił EIP-7702 w centrum uwagi, zwłaszcza że nie wymagał złamania samego Ethereum. Zamiast tego ważna autoryzacja pozwoliła kontrolowanemu przez atakującego procesowi przejąć wykonanie hot walleta.
Wkrótce po pierwszym zamachu Blockaid wykrył złośliwą delegację i w ciągu kilku minut zidentyfikował mechanizm EIP-7702 — poinformowała firma.

