Atak na Binance opróżnił portfele wskazywane jako dowód pokrycia aktywów klientów
Najważniejsze informacje
- •Adresy opróżnione podczas ataku figurują w miesięcznych raportach o rezerwach samego Binance, które giełda wykorzystuje do wykazania pełnego pokrycia sald klientów.
- •Atakujący wykorzystał EIP-7702 — funkcję Ethereum wprowadzoną w aktualizacji Pectra w 2025 roku — aby zamienić portfel „Binance 14” w sweeper przekazujący wpływające środki na własny adres.
- •Skradziono około 204 500 ETH, czyli około 5,6% rezerw etheru Binance, o wartości około 442 milionów dolarów w jednej transzy, co najprawdopodobniej obniżyło pokrycie ETH z dokładnie 100% na dzień 1 października do około 94%.
- •Binance i współ-CEO Yi He zapewnili, że salda klientów zostaną zrealizowane pomimo kradzieży, a założyciel Changpeng Zhao oświadczył, że oczekuje pełnego zwrotu środków dla użytkowników.
- •Znaczna część skradzionych środków została zamrożona, w tym ponad 1,567 miliarda USDT przez Tether i około 823 milionów dolarów USDC przez Circle, przy czym Ripple zamroził około 200 milionów dolarów, a World Liberty Financial — USD1 o wartości 27 milionów dolarów.
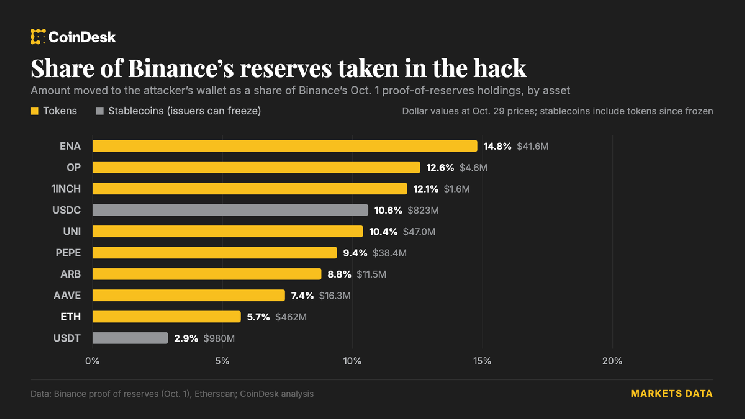
Portfele Binance opróżnione podczas czwartkowego ataku to te same adresy, które giełda wskazuje jako dowód pełnego pokrycia kryptowalut klientów, według przeglądu CoinDesk własnych danych o rezerwach Binance.
W rezultacie pokrycie 1:1 niektórych aktywów przez Binance — w szczególności etheru — najprawdopodobniej spadło poniżej 100%, dopóki giełda nie zastąpi skradzionych środków.
Co miesiąc Binance publikuje listę kontrolowanych przez siebie portfeli i ich zawartości, porównując te sumy z saldami klientów na platformie — praktyka ujawnieniowa, która stała się standardem branżowym po upadku FTX w 2022 roku, gdy okazało się, że salda klientów nie były w pełni pokryte. Najnowszy raport, datowany na 1 października, zawiera portfel oznaczony „Binance 14” — portfel będący centrum ataku. W momencie publikacji raportu przechowywał on 1,26 miliarda USDT i 89 475 ETH, wśród 37 aktywów.
Atakujący wykorzystał funkcję Ethereum o nazwie EIP-7702, dodaną do sieci w aktualizacji Pectra w 2025 roku, która pozwala portfelowi przekazać kontrolę oprogramowaniu. Po uzyskaniu podpisu klucza Binance 14 na tej zgodzie atakujący zamienił portfel w sweeper przekazujący wpływające środki na własny adres. Etherscan pokazuje 167 464 ETH przemieszczające się z Binance 14 o 20:24 UTC (16:24 czasu wschodnioamerykańskiego), a następnie 28 005,6 ETH z Binance 16 — oba przepływy trafiły do portfela atakującego. Niecałe 15 minut później 195 460 ETH — około 442 milionów dolarów — zostało wysłane na drugi adres.
Strata trafiła na cienką poduszkę bezpieczeństwa. Na dzień 1 października Binance posiadał dokładnie tyle ETH, ile potrzeba do pokrycia sald klientów (współczynnik rezerw 100%) oraz 108,26% sald USDC klientów. Skradzione około 204 500 ETH stanowi około 5,6% rezerw ETH Binance, co pozostawia pokrycie ETH giełdy na poziomie około 94%. Mniejsze pozycje atakującego, w tym ENA, UNI, PEPE i AAVE, stanowią od 7% do 15% zgłaszanych przez Binance zasobów każdego z nich.
Binance i współ-CEO Yi He zapewnili, że środki użytkowników są bezpieczne — co w praktyce oznacza, że salda klientów zostaną zrealizowane, mimo że leżące u ich podstaw aktywa zostały skradzione. Założyciel Changpeng Zhao powiedział również, że oczekuje pełnego zwrotu środków dla użytkowników.
Emitenci stablecoinów zamrozili znaczną część łupu. CEO Tether Paolo Ardoino powiedział, że zamrożono ponad 1,567 miliarda USDT, natomiast Zhao oszacował zamrożenie USDC przez Circle na około 823 miliony dolarów. Ripple zamroził również około 200 milionów dolarów w aktywach, a World Liberty Financial zamroził stablecoin USD1 o wartości 27 milionów dolarów.
Następny miesięczny raport o rezerwach Binance pokaże, czy aktywa leżące u podstaw sald klientów zostały odbudowane, a ile zamrożonych środków zostanie ostatecznie odzyskanych — pozostaje to niewiadomą.

