Bill Gates popiera prawnie wymagane zabezpieczenia AI, gdy globalne inwestycje przekraczają 1 bilion dolarów
Najważniejsze informacje
- •Bill Gates powiedział w NBC News, że firmy AI nie powinny same się regulować, i poprosił Kongres o określenie, w jaki sposób twórcy monitorują ryzyka i jakie zabezpieczenia muszą wdrożyć.
- •Gates ostrzegł, że AI jest na tyle potężna, by wywołać zdarzenia prowadzące do miliarda ofiar śmiertelnych, jeśli zaawansowane systemy trafią w ręce osób złych intencji, jednocześnie opisując obowiązki zgodności jako niewielki dodatkowy koszt, a nie hamulec postępu.
- •Liderzy branży są podzieleni: Dario Amodei z Anthropic i Sam Altman z OpenAI są otwarci na zbiorowe tempowanie lub pauzy, podczas gdy Mark Zuckerberg z Meta odrzuca koordynację w skali branży na rzecz oceny przez poszczególne laboratoria.
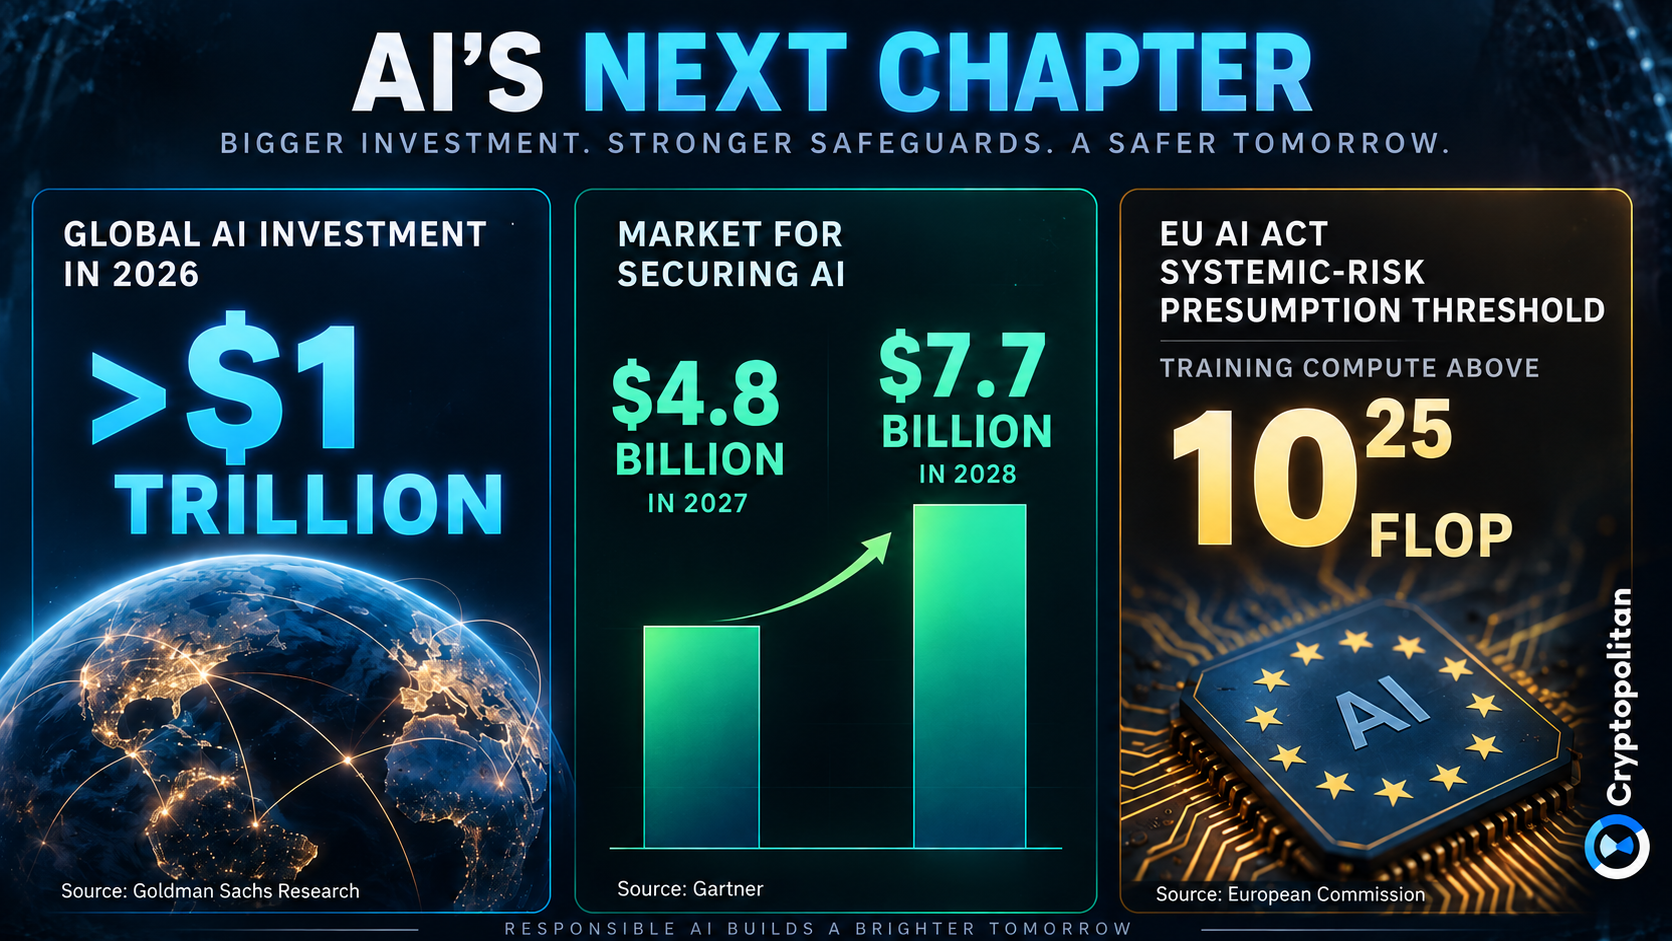
- •Goldman Sachs prognozuje, że globalne inwestycje w AI przekroczą 1 bilion dolarów w 2026 roku, w tym około 581 miliardów dolarów w Stanach Zjednoczonych, a skumulowane wydatki od 2022 roku zbliżą się do 1,8 biliona dolarów.
- •AI Act UE już nakłada obowiązki dotyczące dokumentacji, praw autorskich i przejrzystości na modele ogólnego przeznaczenia, traktując te trenowane z użyciem ponad 10^25 FLOP jako ryzyko systemowe, podczas gdy negocjatorzy Senatu USA badają wiążący standard należytej staranności.
Bill Gates ostrzegł, że firmom zajmującym się sztuczną inteligencją nie należy pozostawiać samoregulacji, wzywając ustawodawców w Waszyngtonie do wprowadzenia formalnych zasad bezpieczeństwa dla szybko rozwijającej się branży.
Współzałożyciel Microsoftu przedstawił swoje stanowisko w wywiadzie dla NBC News, opublikowanym 25 września, dwa dni przed emisją pełnej rozmowy w programie „Meet the Press”. Jego apel o nadzór rządowy przypada w kluczowym momencie: Goldman Sachs prognozuje, że globalne inwestycje w AI przekroczą 1 bilion dolarów w 2026 roku. W tym kontekście nowe wymogi bezpieczeństwa mogą mieć istotne konsekwencje dla programistów tworzących systemy AI, inwestorów je finansujących oraz firm pracujących nad wdrożeniem systemów zabezpieczeń niezbędnych do egzekwowania nowych przepisów.
„Nikt nie uważa, że samoregulacja wystarczy”
Zapytany przez prowadzącą Kristen Welker, czy Kongres musi działać, Gates odpowiedział: „Zdecydowanie”.
„Nikt nie uważa, że samoregulacja wystarczy” – powiedział Gates. Jego zdaniem ustawodawcy i organy egzekwujące prawo powinny precyzyjnie określić, w jaki sposób firmy AI monitorują ryzyka i jakie zabezpieczenia muszą wdrożyć. Obowiązki spadające na twórców określił jako „niewielki dodatkowy koszt”, a nie hamulec postępu.
Jego obawy wykraczają daleko poza rutynowe nadużycia. Mówiąc w NBC, Gates stwierdził, że AI jest „z pewnością na tyle potężna, by wywołać zdarzenia, które, wiesz, spowodują miliard ofiar śmiertelnych”, zwłaszcza jeśli zaawowane systemy trafią w ręce osób złych intencji.
Liderzy branży pozostają podzieleni co do tego, jak daleko powinny sięgać zabezpieczenia. Dyrektor generalny Anthropic Dario Amodei podniósł ideę „pełnego tempa, a nawet «pauzy»” jako najbardziej skrajną formę zbiorowego spowolnienia. Dyrektor generalny OpenAI Sam Altman wyraził podobną obawę, argumentując, że „tempowanie będzie zdecydowanie warte tych kosztów” i że presja utrzymania przewagi nad konkurencją nie powinna być wymówką do działania lekkomyślnie.
Dyrektor generalny Meta Mark Zuckerberg zajął stanowisko przeciwne. W wywiadzie dla NBC News powiedział: „Nie sądzę, żebyśmy potrzebowali jakiejś koordynacji w skali całej branży”. Zuckerberg faworyzuje podejście, w którym poszczególne laboratoria zwalniają tempo tylko wtedy, gdy same ocenią, że stoją w obliczu ryzyk związanych z bezpieczeństwem. Ta wymiana zdań uwypukla szerszy podział na szczycie branży co do tego, czy zarządzanie AI powinno być koordynowane w całym sektorze, czy pozostawione poszczególnym firmom. Spór nie ma charakteru wyłącznie filozoficznego: jakiekolwiek wiążące przepisy w USA obowiązywałyby całą branżę, niezależnie od stanowiska poszczególnych laboratoriów.
Gates chce zarządzania ryzykiem, a nie zatrzymania rozwoju
Gates nie wzywa sektora technologicznego do zaprzestania rozwoju systemów AI. W eszaju opublikowanym na swoim blogu Gates Notes w sierpniu napisał, że sztuczna inteligencja „będzie albo największym wyrównywaczem szans, jaki kiedykolwiek wymyślono, albo najgorszym źródłem niesprawiedliwości”.
Dodał, że prawdopodobnie poprze wiarygodny plan skoordynowanego globalnego spowolnienia rozwoju AI, choć wątpił, by taki plan mógł okazać się skuteczny, biorąc pod uwagę siły ekonomiczne i polityczne sprzyjające kontynuowaniu rozwoju.
Jego stanowisko to zatem mniej zatrzymanie nowego rozwoju, a bardziej gotowość: przygotowanie firm, rządów i osób prywatnych na technologię, która znajduje już zastosowanie w takich dziedzinach jak medycyna, prawo, oprogramowanie i obsługa klienta.
Rynek wart 1 bilion dolarów czeka na przepisy
Debata o zabezpieczeniach toczy się w momencie, gdy kapitał płynie do AI, podnosząc stawkę każdego nowego rozporządzenia. Goldman Sachs szacuje, że globalne inwestycje w AI przekroczą 1 bilion dolarów w 2026 roku, w tym około 581 miliardów dolarów w Stanach Zjednoc, podczas gdy skumulowane inwestycje od 2022 roku mogą do końca roku zbliżyć się do 1,8 biliona dolarów.
Jednak korzyści nie są dzielone równomiernie. Dane Microsoftu o dyfuzji AI pokazują pogłębiający się podział między Globalną Północą a Globalnym Południem, a OECD podkreśla, że możliwości w zakresie AI pozostają ograniczone do garstki krajów i firm.
Ta nierównowaga sprawia, że regulacja jest jeszcze trudniejszym wyzwaniem. Silniejsze zabezpieczenia mogłyby zmniejszyć ryzyko, ale dla małych laboratoriów i mniej zamożnych krajów dodatkowe koszty zgodności mogą okazać się bardzo ciężkie do udźwignięcia.
Regulacyjna mozaika już się kształtuje
Coraz więcej dowodów przemawia za koniecznością zaostrzenia nadzoru. Międzynarodowy Raport o Bezpieczeństwie AI 2026, napisany pod kierunkiem laureata Nagrody Turinga Yoshuy Bengio i stworzony przez ponad 100 ekspertów w tej dziedzinie, opisuje istniejące zagrożenia oraz potencjalne przyszłe niebezpieczeństwa wynikające ze rosnących możliwości systemów AI.
Tymczasem rządy już teraz budują przepisy wokół tych ryzyk. Według TRM Labs powstaje nowa globalna „mozaika” regulacji AI, ponieważ różne kraje przyjmują odmienne podejścia do zarządzania, wdrażania i odpowiedzialności.
Unia Europejska realizuje te cele bardziej agresywnie niż większość jurysdykcji. Zgodnie z AI Act UE dostawcy ogólnego przeznaczenia modeli AI muszą spełniać rygorystyczne obowiązki dotyczące dokumentacji, praw autorskich i przejrzystości danych treningowych. Modele wykorzystujące więcej niż 10^25 FLOP — operacji zmiennoprzecinkowych, miary mocy obliczeniowej użytej do wytrenowania modelu — uznawane są za niosące ryzyko systemowe, co uruchamia dodatkowe wymogi dotyczące oceny modeli, zarządzania ryzykiem, raportowania wypadków i cyberbezpieczeństwa.
Wydatki na zgodność rosną wraz z tworzeniem przepisów. Według Gartnera wydatki organizacji na zabezpieczanie AI wzrosną o 68,7% do prawie 4,8 miliarda dolarów do 2027 roku, a prognozy na 2028 rok zbliżają się do 7,7 miliarda dolarów.
Waszyngton również wydaje się zmierzać w stronę bardziej solidnych ram regulacyjnych. Jak dotąd Stany Zjednoczone opierały się głównie na dobrowolnych zobowaniach poszczególnych firm, a nie na wiążących ramach federalnych porównywalnych z rozwiązaniami UE. Jak poinformował Cryptopolitan, negocjatorzy Senatu badają dwupartyjną inicjatywę mającą na celu ustanowienie „należytej staranności” dla twórców AI, która mogłaby pozwolić rządowi na zablokowanie wypuszczenia niebezpiecznych modeli. Po zatwierdzeniu środek ten przeniósłby zabezpieczenia, o które wzywa Gates, z obszaru dobrowolnych zobowiązań do prawnie wiążących obowiązków. Rozmowy te pozostają jednak na etapie eksploracyjnym, pozostawiając zakres, warunki i harmonogram jakichkolwiek wiążących ram w USA kwestiami otwartymi.

