AFX Trade traci $24.15 miliona po kompromitacji kluczy walidatorów w moście opartym na Arbitrum
Najważniejsze informacje
- •Atakujący ukradli około $24.15 miliona z AFX Trade, kompromitując klucze podpisujące walidatorów, zamiast wykorzystywać podatność smart kontraktu.
- •Most wymagał pięciu podpisów walidatorów do zatwierdzenia wypłat, a atakujący uzyskali wystarczającą liczbę skompromitowanych kluczy, aby spełnić to kworum.
- •Offchain Labs i badacze bezpieczeństwa blockchain potwierdzili, że natywny most Arbitrum oraz bazowa sieć nigdy nie zostały skompromitowane podczas incydentu.
- •Skradzione USDC przeniesiono do sieci Ethereum i zamieniono na około 12,467 ETH, co znacząco utrudnia potencjalne odzyskanie środków.
- •Exploit niemal wyzerował całkowitą wartość zablokowaną w AFX Trade, powodując natychmiastowe obawy o płynność dla pozostałych użytkowników protokołu.
AFX Trade, zdecentralizowana giełda kontraktów perpetual futures zbudowana na Arbitrum, stała się najnowszym protokołem zdecentralizowanych finansów, który doświadczył poważnego incydentu bezpieczeństwa. Atakujący wyprowadzili około $24.15 miliona po skompromitowaniu kluczy podpisujących walidatorów używanych przez infrastrukturę mostu protokołu. Naruszenie natychmiast wzbudziło obawy w ekosystemie Arbitrum, choć eksperci ds. bezpieczeństwa blockchain potwierdzili, że natywny most Arbitrum pozostawał w pełni bezpieczny przez cały czas trwania incydentu.
Mosty cross-chain odpowiadały za część największych exploitów w historii DeFi, w tym incydent Ronin Bridge, w którym w marcu 2022 roku wyprowadzono około $625 milionów, oraz exploit Wormhole, który w kolejnym miesiącu spowodował straty na poziomie około $325 milionów. Naruszenie AFX Trade, choć mniejsze pod względem skali, wpisuje się w ten sam schemat ataków na infrastrukturę operacyjną, a nie na kod smart kontraktów.
Zamiast wykorzystywać podatność smart kontraktu, atakujący uzyskali wystarczającą liczbę podpisów walidatorów, aby autoryzować fałszywe wypłaty — metoda ta podkreśla, że bezpieczeństwo operacyjne pozostaje jednym z najważniejszych wyzwań w zdecentralizowanych finansach.
Jak doszło do exploitu AFX Trade
Według firmy zajmującej się bezpieczeństwem blockchain Blockaid, exploit nie był spowodowany żadną podatnością w samym Arbitrum. Atakujący skompromitowali klucze podpisujące walidatorów należące do mostu obsługiwanego bezpośrednio przez AFX Trade. Ponieważ most wymagał pięciu podpisów walidatorów do zatwierdzania wypłat, skompromitowane klucze spełniły wymagane kworum, umożliwiając przeprowadzenie nieautoryzowanych transakcji dokładnie w taki sposób, na jaki pozwalało oprogramowanie mostu.
To rozróżnienie ma kluczowe znaczenie: bazowa infrastruktura blockchain działała normalnie. Incydent pokazał natomiast, w jaki sposób skompromitowane dane uwierzytelniające po stronie operacyjnej mogą obejść logikę smart kontraktów, która w innych warunkach pozostaje bezpieczna. Wektor ataku przypomina incydent Ronin Bridge, w którym atakujący uzyskali skompromitowane klucze walidatorów od zespołu Sky Mavis stojącego za Axie Infinity, aby autoryzować fałszywe wypłaty.
Natywny most Arbitrum pozostał bezpieczny
Po doniesieniach określających incydent jako „atak na most Arbitrum” Offchain Labs szybko wyjaśniło, że natywny most Arbitrum nigdy nie został skompromitowany. Badacze bezpieczeństwa podkreślili, że własny most Arbitrum działał dokładnie zgodnie z założeniami, a dotknięta infrastruktura należała wyłącznie do AFX Trade.
To wyjaśnienie pomogło zapobiec niepotrzebnej panice w ekosystemie Arbitrum, gdzie użytkownicy często utożsamiają incydenty dotyczące mostów podmiotów trzecich z samym bazowym blockchainem. Wydarzenie wzmacnia szerszą lekcję dla zdecentralizowanych finansów: aplikacje wdrożone na bezpiecznych sieciach nadal w dużym stopniu zależą od własnej architektury bezpieczeństwa, praktyk zarządzania walidatorami i kontroli operacyjnych.
Przepływ skradzionych środków
Po zakończeniu nieautoryzowanych wypłat atakujący przenieśli niemal całe skradzione USDC ze skompromitowanego mostu do sieci Ethereum. Śledczy blockchain prześledzili przepływ aktywów, zanim zostały one zamienione na około 12,467 ETH, co znacząco skomplikowało potencjalne działania odzyskiwania środków.
Incydent niemal wyzerował całkowitą wartość zablokowaną w AFX Trade, powodując natychmiastowe obawy o płynność dla pozostałych użytkowników protokołu. W miarę jak śledczy nadal monitorują aktywność portfeli, exploit dołączył do rosnącej listy zaawansowanych ataków na mosty cross-chain, w których głównym wektorem ataku była skompromitowana infrastruktura walidatorów — a nie wadliwy kod smart kontraktów.
Konsekwencje dla praktyk bezpieczeństwa DeFi
Naruszenie AFX Trade uwidacznia niewygodną rzeczywistość w sektorze zdecentralizowanych finansów. Nawet wysoko audytowane smart kontrakty nie są w stanie w pełni chronić protokołów, jeśli infrastruktura operacyjna pozostaje podatna na ataki. Zarządzanie walidatorami, ochrona kluczy prywatnych, sprzętowe moduły bezpieczeństwa i uwierzytelnianie wielostronne stały się równie krytycznymi elementami ogólnej postawy bezpieczeństwa protokołu.
Wraz ze wzrostem udziału instytucji w DeFi inwestorzy coraz częściej oceniają zabezpieczenia operacyjne obok audytów smart kontraktów. Ten ewoluujący krajobraz zagrożeń nadal skłania deweloperów do wdrażania silniejszych mechanizmów ochrony walidatorów, zdecentralizowanych modeli zarządzania oraz bardziej odpornych architektur mostów zaprojektowanych tak, by wytrzymać kompromitację danych uwierzytelniających.
Wpływ na rynek i reakcja branży
Informacje o incydencie AFX Trade szybko rozeszły się po rynkach kryptowalut, dokładając kolejny problem do i tak trudnego roku dla bezpieczeństwa DeFi. Chociaż exploit dotknął pojedynczy protokół, a nie szerszą sieć Arbitrum, uczestnicy rynku ponownie zaczęli analizować ogólne bezpieczeństwo infrastruktury mostów cross-chain.
Firmy zajmujące się bezpieczeństwem, spółki analityki blockchain oraz deweloperzy ekosystemu natychmiast zaczęli badać przepływy transakcji, jednocześnie wzywając protokoły do wzmocnienia praktyk zarządzania walidatorami. Szybkość reakcji pokazała, że przejrzystość blockchain pozwala śledczym monitorować skradzione aktywa niemal w czasie rzeczywistym po dużych exploitach.
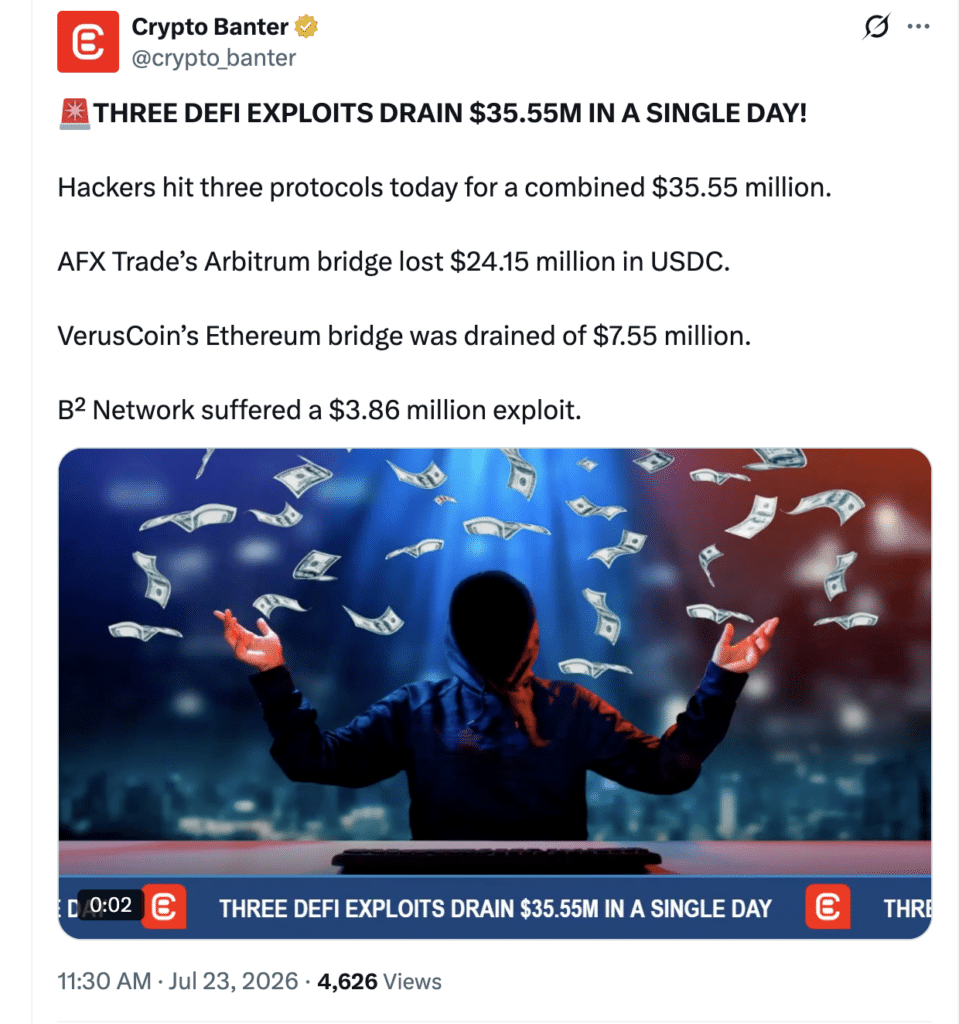
Crypto Banter omówił incydent na X, a AFX Trade wydało oświadczenie na swoim oficjalnym koncie X. CoinDesk również poinformował o exploicie.
Dalsza droga dla bezpieczeństwa mostów
Powracające pytanie po każdym dużym exploicie mostu brzmi, czy infrastruktura cross-chain może stać się znacząco bezpieczniejsza. Eksperci branżowi coraz częściej uważają, że poprawa jest możliwa, ale wyłącznie dzięki wielu nakładającym się zabezpieczeniom. Obejmują one zdecentralizowane sieci walidatorów, procedury podpisywania z wykorzystaniem cold storage, ciągłą rotację kluczy, wykrywanie anomalii w czasie rzeczywistym oraz zaawansowane systemy monitorowania transakcji — wszystkie te elementy zmniejszają dostępną powierzchnię ataku.
Incydent AFX Trade może przyspieszyć przyjmowanie tych najlepszych praktyk, ponieważ deweloperzy dostrzegają, że bezpieczeństwo operacyjne wymaga takiej samej rygorystyczności jak rozwój smart kontraktów i innowacje na poziomie protokołu.
Słownik kluczowych terminów
AFX Trade: Zdecentralizowana giełda kontraktów perpetual futures zbudowana na blockchainie Arbitrum, rozliczająca transakcje w USDC.
Arbitrum: Sieć skalująca Ethereum Layer 2 zaprojektowana w celu zwiększenia szybkości transakcji przy jednoczesnym obniżeniu kosztów.
Bridge: Infrastruktura umożliwiająca przenoszenie aktywów cyfrowych między różnymi sieciami blockchain.
Validator Signing Keys: Klucze kryptograficzne używane przez walidatorów do autoryzacji transakcji i wypłat z mostów.
USDC: Stablecoin zabezpieczony dolarem amerykańskim, powszechnie używany w zdecentralizowanych finansach.
ETH: Natywna kryptowaluta blockchaina Ethereum.
Total Value Locked (TVL): Całkowita wartość aktywów zdeponowanych w protokole zdecentralizowanych finansów.
Bridge Exploit: Incydent bezpieczeństwa wymierzony w infrastrukturę mostu blockchain, a nie w sam bazowy blockchain.
Kluczowe pytania i odpowiedzi
Co stało się z AFX Trade?
AFX Trade straciło około $24.15 miliona po tym, jak atakujący skompromitowali klucze podpisujące walidatorów używane przez most obsługiwany przez protokół.
Czy Arbitrum zostało zhakowane?
Nie. Badacze bezpieczeństwa i Offchain Labs potwierdzili, że natywny most Arbitrum oraz bazowa sieć nie zostały skompromitowane.
Jak atakujący ukradli środki?
Atakujący uzyskali wystarczającą liczbę podpisów walidatorów, aby spełnić wymóg kworum mostu, autoryzując fałszywe wypłaty z infrastruktury mostu protokołu.
Dokąd trafiły skradzione środki?
Skradzione USDC przeniesiono do sieci Ethereum i wymieniono na około 12,467 ETH.
Czy exploit wpływa na zaufanie do Arbitrum?
Obecne dowody wskazują, że exploit dotyczył wyłącznie infrastruktury mostu AFX Trade, a nie bazowego blockchaina Arbitrum.
Incydent AFX Trade jest kolejnym przypomnieniem, że bezpieczeństwo zdecentralizowanych finansów wykracza daleko poza kod smart kontraktów. Podczas gdy natywna infrastruktura Arbitrum pozostała nienaruszona, skompromitowane klucze podpisujące walidatorów pozwoliły atakującym wyprowadzić około $24.15 miliona z mostu podmiotu trzeciego. W miarę dalszej ekspansji ekosystemów blockchain silniejsza ochrona walidatorów, lepsza architektura mostów i kompleksowe kontrole operacyjne będą miały coraz większe znaczenie.

