Vitalik Buterin spreekt zorgen over AI-hacking tegen nu Ethereum nieuwe verdedigingsmiddelen test
Belangrijkste punten
- •Vitalik Buterin betoogde op 17 september in een discussie op X dat AI-gedreven aanvallen hackers niet automatisch een blijvend voordeel geven, aangezien steeds capabelere AI-systemen ook defensieve softwareontwikkeling via formele verificatie kunnen versterken.
- •Formele verificatie gebruikt wiskundige bewijzen om te controleren of software aan gedefinieerde regels voldoet, maar kan geen risico's dekken die de specificatie buiten beschouwing laat en moet gepaard gaan met bredere controles op protocols, servers, databases en netwerklagen.
- •Het Protocol Security-team van de Ethereum Foundation meldde in juli dat gecoördineerde AI-agents echte defecten vonden in systemen waarvan Ethereum afhankelijk is, waaronder een op afstand getriggerde crash in de Gossipsub-code van Rust libp2p die werd opgelost in versie 0.49.4.
- •De Foundation vereist reproductie, geautomatiseerde controles en beoordeling voordat door AI gegenereerde kwetsbaarheidsrapporten worden geaccepteerd, omdat agents overtuigende bevindingen kunnen opleveren over onbereikbare code of bewijzen die een zwakkere voorwaarde controleren dan bedoeld.
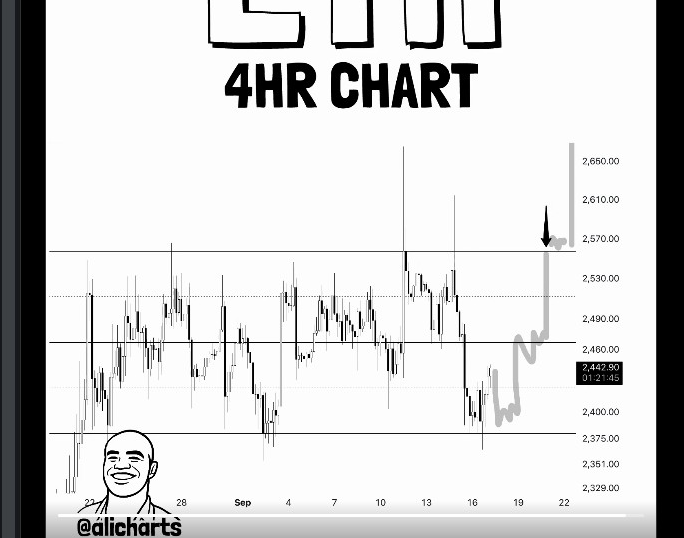
- •Ethereum steeg in 24 uur met 2,3% naar $2.457,19, en analist Ali Martinez stelde dat een sterke vier-uursslotkoers boven $2.570 met hoger volume bewegingen richting $2.700 en $3.000 zou kunnen ondersteunen.
Ethereum-medeoprichter Vitalik Buterin heeft zich verzet tegen de bewering dat kunstmatige intelligentie aanvallers een permanent voordeel in de cybersecurity kan verschaffen. Tijdens een op 17 september op X gedeelde discussie betoogde Buterin dat steeds capabelere AI-systemen net zo goed defensieve softwareontwikkeling kunnen versterken, waarbij zijn favoriete aanpak draait om formele verificatie — een methode die met wiskundige bewijzen test of software aan duidelijk gedefinieerde beveiligingseigenschappen voldoet.
De uitspraken raken aan een vraagstuk dat nu door de software-industrie speelt: nu AI de kosten van het opsporen van zwakke plekken in code verlaagt, zoeken verdedigers naar methoden die in vergelijkbaar tempo meeschalen. Het debat weegt extra zwaar voor publieke blockchains, waar de clientcode open is en beide partijen tegelijkertijd dezelfde software auditen.
Formele verificatie als tegenwicht tegen AI-aanvallen
Buterin zei dat AI-gedreven aanvallen hackers niet automatisch een blijvend voordeel geven. Zijn betoog steunt op formele verificatie, die wiskundige bewijzen gebruikt om te controleren of software zich aan de gedeferde regels houdt. Naarmate AI-systemen capabeler worden, zei hij, kunnen ze ontwikkelaars helpen steeds complexere programma's te verifiëren en beveiligingseigenschappen op grotere schaal te testen.
De aantrekkingskracht van de techniek ligt in volledige dekking. Conventioneel testen bemonstert het gedrag van een programma met geselecteerde invoer; een voltooid formeel bewijs dekt elke uitvoering af die het onderliggende model toestaat en sluit in één keer hele categorieën van overtredingen uit. Die afweging — meer voorafgaand werk in ruil voor door machines gecontroleerde zekerheid — maakt verificatie aantrekkelijk nu AI zowel de hoeveelheid te controleren code als de snelheid van vijandig onderzoek vergroot.
De techniek garandeert echter niet op zichzelf volledige veiligheid. Ontwikkelaars moeten eerst specificeren aan welke eigenschappen de software moet voldoen. Een bewijs kan bevestigen dat die regels gelden, maar kan geen risico's dekken die de specificatie buiten beschouwing laat.
Buterin voegde eraan toe dat ontwikkelaars bredere controles nodig hebben die protocols, servers, databases, netwerklagen, caches en andere ondersteunende componenten omvatten. Een formeel bewijs beantwoordt alleen de vraag die ontwikkelaars het stellen om te testen, aldus Buterin, en identificeert niet elke ontbrekende aanname.
Ethereum test AI-agents op protocolcode
De Ethereum Foundation gebruikt AI-agents al in protocolbeveiligingswerk. Het Protocol Security-team meldde in juli dat gecoördineerde agents echte defecten hadden gevonden in systemen waarvan Ethereum afhankelijk is. Eén geval betrof een op afstand getriggerde crash in de Gossipsub-netwerkcode van Rust libp2p — de peer-to-peer-netwerkbibliotheek die Ethereum-consensusclients gebruiken om blocks en attestaties uit te wisselen — die ontwikkelaars oplosten in versie 0.49.4.
Het team identificeerde ook een praktisch zwak punt in door AI gegenereerde beveiligingsrapporten. Agents kunnen overtuigende bevindingen opleveren die geen invloed hebben op productiesystemen: sommige wijzen op onbereikbare code of uitsluitend testgedrag, terwijl andere formele bewijzen leveren die een zwakkere voorwaarde controleren dan onderzoekers beoogden. De Foundation vereist daarom reproductie, geautomatiseerde controles en menselijke beoordeling voordat een kwetsbaarheid wordt geaccepteerd.
Nu door AI gegenereerde auditrapporten toenemen, vormt die reproductie- en beoordelingsnorm deische scheidslijn tussen bevindingen op machinesnelheid en defecten die het waard zijn te repareren.
Formele verificatie dringt dieper door in Ethereum-onderzoek
Formele verificatie krijgt een grotere rol in het huidige protocolonderzoeksplan van Ethereum. De Ethereum Foundation meldde op 7 september dat de methode tot 2029 verschillende onderzoekslijnen zal ondersteunen, waaronder privacy, state-design, zkEVM-ontwikkeling en post-quantumbeveiliging. Het plan koppelt verificatiewerk ook aan toekomstige protocolengineering.
De Foundation verwacht dat werk aan een L1 zkEVM — een ontwerp dat de blockuitvoering van Ethereum zelf met zero-knowledge-bewijzen zou verifiëren — verificatietools en geverifieerde cryptografische componenten zal verbeteren. Een afzonderlijk project, better.codes, combineert AI-agents met door machines gecontroleerde bewijzen in Lean: onderzoekers richten AI-systemen op geformaliseerde cryptografische problemen, terwijl de Lean-kernel controleert of elk ingediend bewijs aan de gestelde stelling voldoet. De aanpak koppelt sneller door machines gegenereerd werk aan strikte wiskundige controles in plaats van uitsluitend op modeloutput te vertrouwen.
AI-dreiging groeit nu Ethereum verdedigingswerk voortzet
Buterins opmerkingen komen nu beveiligingsonderzoekers het bredere gebruik van AI voor aanvallende doeleinden documenteren. Anthropic zei dat het septemberdreigingsrapport operaties behandelde waarin kwaadwillende actoren tussen december 2025 en augustus 2026 Claude gebruikten voor cyberactiviteit en andere misbruikcategorieën. Het bedrijf zei dat sommige operatoren AI gebruikten ter ondersteuning van kwetsbaarheidsonderzoek, exploitatie en bredere aanvalswerkstromen.
Beveiligingsteams gebruiken dezelfde technologie ook om sneller code te doorzoeken, tests te genereren en storingen te reproduceren. Ethereums eigen proeven laten zien dat onderzoekers nog steeds bereikbaarheid, productierelevantie en de exacte eigenschap die een bewijs controleert, moeten bevestigen.
Ethereum stijgt richting $2.460 te midden van het beveiligingsdebat
Op het moment van schrijven was Ethereum in de afgelopen 24 uur met 2,3% gestegen naar $2.457,19. ETH herstelde van een intraday dip onder $2.400 en bewoog weer richting het gebied rond $2.460. De vier-uursgrafiek toont Ethereum in een bredere range, met de ondergrens nabij $2.375 en de bovengrens rond $2.570.
Analist Ali Martinez wees ook op een mogelijk pad richting $3.000 als Ethereum het herstel voortzet. In een bericht op X zei hij dat ETH zich eerst naar het midden van de vierursrange zou kunnen bewegen voordat $2.570 wordt getest. Volgens Martinez kan een sterke Ethereum-slotkoers boven $2.570 op de vier-uursgrafiek, ondersteund door hoger volume, een beweging richting $2.700 en daarna $3.000 ondersteunen.
Dit artikel is uitsluitend ter informatie en vormt geen financieel of beleggingsadvies. Cryptocurrencybeleggingen brengen risico's met zich mee, en technische doelen of ontwikkelingen in beveiligingsonderzoek garanderen geen toekomstige koersresultaten.

