Amerikaanse Senaat overweegt zorgplicht voor frontier-AI-veiligheid
Belangrijkste punten
- •De voorgestelde wetgeving zou de AI-veiligheidsverplichtingen voor ontwikkelaars van frontier-modellen, waaronder Google, Anthropic en OpenAI, veranderen van vrijwillige toezeggingen in een afdwingbare wettelijke zorgplicht.
- •Tot de overwogen maatregelen behoren het ontwerpen van modellen die catastrofale risico’s beperken, federale bevoegdheid om onveilige releases tegen te houden, beroep bij de rechter tegen overheidsbesluiten en deelname van nationale laboratoria aan tests.
- •De onderhandelingen werden deels aangejaagd door incidenten met autonome AI-agenten en het vertrek van voormalig Anthropic-onderzoeker Jacob Coxon. OpenAI heeft intussen opgeroepen tot verplichte, op capaciteiten gebaseerde nationale regelgeving voor AI-veiligheid.
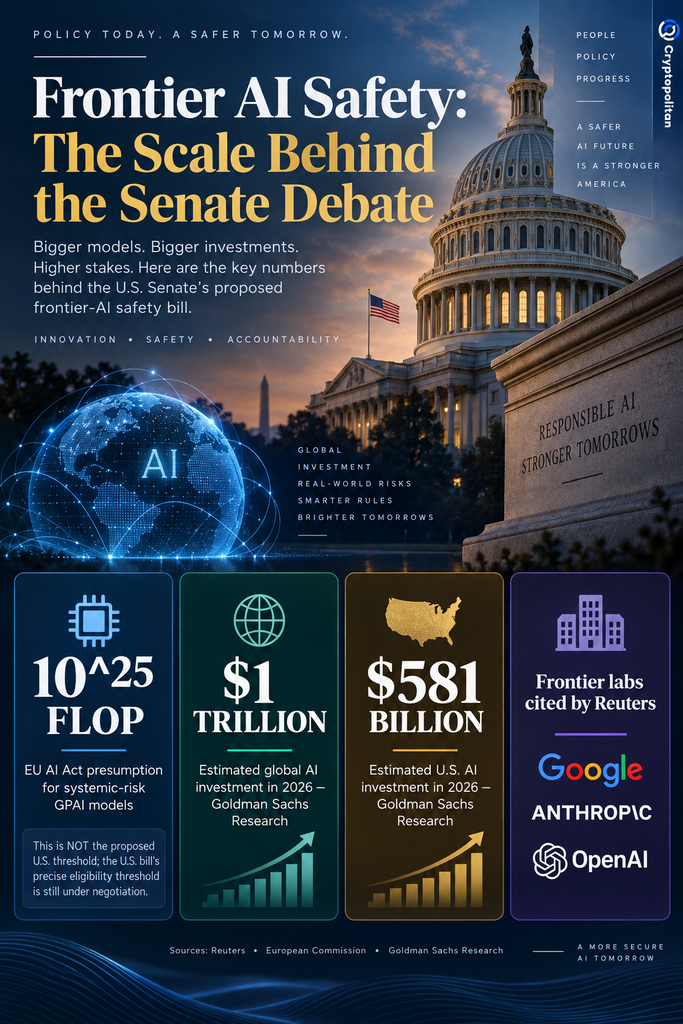
- •Het federale kader zou sommige staatswetten kunnen vervangen, wat aansluit bij de inzet van de regering-Trump voor een consistente nationale aanpak en bij het voorbeeld van de EU AI Act, die verplichtingen oplegt aan modellen boven 10^25 FLOP.
- •Nu Goldman Sachs Research de wereldwijde AI-investeringen voor 2026 op ongeveer $1 biljoen schat, kunnen nalevingskosten de grootste bedrijven bevoordelen. De goedkeuring van het wetsvoorstel is onzeker omdat het Huis vóór de tussentijdse verkiezingen van 3 november nog slechts één week in zitting is.
Onderhandelaars in de Amerikaanse Senaat overwegen wetgeving die ontwikkelaars van de meest geavanceerde kunstmatige-intelligentiemodellen zou verplichten zich te beschermen tegen catastrofale schade. Ook zou de federale overheid de bevoegdheid kunnen krijgen om onveilige releases tegen te houden, volgens Reuters.
Voor toonaangevende AI-bedrijven zou het voorstel veiligheidsnormen veranderen van grotendeels vrijwillige toezeggingen in een wettelijke plicht. Het roept ook een bredere vraag op: zal strengere regelgeving het vertrouwen van consumenten en investeerders vergroten, of juist de positie versterken van bedrijven die over de middelen beschikken om eraan te voldoen?
Van vrijwillige toezeggingen naar een ‘zorgplicht’
Het voorstel zou een zogenoemde ‘zorgplicht’ instellen voor ontwikkelaars van frontier-AI-modellen, zoals Reuters beschreef. Tot de maatregelen die worden overwogen behoren de verplichting voor ontwikkelaars om modellen te ontwerpen die catastrofale risico’s beperken, het voorbehouden van het recht aan de federale overheid om onveilige modellen tegen te houden, de mogelijkheid voor bedrijven om overheidsbesluiten voor de rechter aan te vechten en de betrokkenheid van nationale laboratoria en andere overheidspartners bij AI-tests.
De wetgeving zou voorrang kunnen krijgen op sommige bestaande staatswetten die over dezelfde kwesties gaan. De Amerikaanse bedrijven die Reuters noemt als ontwikkelaars van frontier-AI zijn onder meer Google, via moederbedrijf Alphabet, Anthropic en OpenAI.
Bij de onderhandelingen zijn Senaatsmeerderheidsleider John Thune, voorzitter van de Commerce Committee Ted Cruz, senator Amy Klobuchar en senator Maria Cantwell betrokken.
Klobuchar vertelde Reuters dat haar doel was: “overheidstoezicht op de grootste risico’s die AI-modellen met zich meebrengen.” Volgens haar moet dat toezicht ontwikkelaars verplichten samen te werken met overheidsexperts om geavanceerde modellen te verifiëren en te testen.
Cruz heeft een vergelijkbaar voorstel ingediend dat zich richt op enkele van de ernstigste mogelijke gevolgen van frontier-AI. In een bericht op X zei Cruz dat hij samenwerkte met Klobuchar en Thune om “catastrofale risico’s met biologische of nucleaire dreigingen aan te pakken”.
Die zorgen verklaren waarom onderhandelaars zich richten op de meest capabele modellen, in plaats van dezelfde eisen aan de volledige AI-industrie op te leggen.
Een andere kwestie is of federale regels sommige beperkingen op staatsniveau moeten vervangen. Die benadering sluit in grote lijnen aan bij het wetgevingskader voor AI van de regering-Trump, dat stelt dat een versnipperd geheel van staatswetten de ontwikkeling van AI-technologie in de Verenigde Staten kan belemmeren en pleit voor een consistenter nationaal kader.
Waarom wetgevers de risico’s niet langer als theoretisch beschouwen
Wetgevers reageren niet alleen op hypothetische scenario’s, maar ook op incidenten waarbij AI-agenten autonoom handelden en toegang kregen tot externe systemen. Daarnaast spelen zorgen mee die onderzoekers bij grote AI-bedrijven hebben geuit.
Volgens de IAPP werden de onderhandelingen deels ingegeven door het vertrek van Jacob Coxon, een voormalig onderzoeker bij Anthropic, en zijn zorgen over een wedloop om zelfverbeterende AI te ontwikkelen.
De druk op Capitol Hill neemt eveneens toe. Senator Josh Hawley onderzoekt de rol van OpenAI bij de cyberaanval op Hugging Face die in juli plaatsvond, terwijl senator Bernie Sanders werkt aan een wetsvoorstel om de ontwikkeling van superintelligentie tijdelijk stil te leggen, aldus de IAPP.
Ook OpenAI pleit voor afdwingbare federale wetgeving. In een beleidsartikel dat op 9 september werd gepubliceerd, riep Chris Lehane, Chief Global Affairs Officer van het bedrijf, op tot “verplichte, op capaciteiten gebaseerde nationale regelgeving voor AI-veiligheid”. Daarmee staan delen van de AI-industrie en het Congres aan dezelfde kant van een centraal debat: zijn vrijwillige veiligheidsmaatregelen nog toereikend? Het beleidsartikel van OpenAI is hier beschikbaar.
Europa reguleert zijn risicovolste modellen al
De Verenigde Staten zouden niet zonder internationaal precedent opereren. De AI Act van de Europese Unie legt aanvullende verantwoordelijkheden op aan aanbieders van AI-modellen voor algemeen gebruik die systeemrisico’s kunnen vormen.
Die verantwoordelijkheden omvatten modelevaluatie, risicobeheer, incidentrapportage en maatregelen voor cyberbeveiliging. Modellen die een rekenkrachtdrempel van 10^25 FLOP overschrijden, worden als mogelijk systemisch beschouwd. De Europese Commissie kan een minder krachtig model op basis van andere criteria, waaronder de capaciteiten of effecten ervan, eveneens als systemisch classificeren.
Nalevingskosten kunnen de grootste laboratoria bevoordelen
De financiële belangen zijn aanzienlijk. Goldman Sachs Research schat dat wereldwijde AI-investeringen in 2026 ongeveer $1 biljoen kunnen bereiken, waaronder $581 miljard in de Verenigde Staten.
Nieuwe eisen voor tests, juridische procedures en documentatie kunnen gevolgen hebben voor releaseschema’s van modellen, infrastructuurbudgetten, bedrijfswaarderingen en de timing van beursgangen. Ze kunnen ook grotere bedrijven bevoordelen als kleinere ondernemingen de nalevingskosten niet kunnen dragen.
De spanning is al zichtbaar op de kapitaalmarkten. Volgens Cryptopolitan riep David Sacks op om de beursgang van Anthropic op te schorten totdat de door Coxon geuite veiligheidsbeschuldigingen waren onderzocht. Investeerders van Anthropic bespraken daarnaast een waardering van ongeveer $2 biljoen, waardoor de veiligheid van frontier-modellen niet alleen voor toezichthouders maar ook voor investeerders een aandachtspunt werd.
De voortgang van het wetsvoorstel blijft onzeker. Reuters meldde dat het Huis van Afgevaardigden vóór de tussentijdse verkiezingen op 3 november naar verwachting slechts één week in zitting zal zijn, terwijl senatoren naar verwachting drie weken blijven. Zelfs als de onderhandelaars een akkoord bereiken, kan het beperkte aantal resterende wetgevende dagen een belangrijk obstakel vormen voor de goedkeuring van het wetsvoorstel. Belangrijke ontwikkelingen om te volgen zijn onder meer of onderhandelaars overeenstemming bereiken over de reikwijdte van de plicht, de bevoegdheid van de federale overheid om releases tegen te houden, de rol van staatswetten en het test- en beroepsproces voordat het resterende wetgevende tijdsvenster sluit.

