Microsoft lanceert Execution Containers om de toegang van AI-agents te beperken op Windows 11
Belangrijkste punten
- •Microsoft Execution Containers (MXC), dat de bestanden en netwerken beperkt die een AI-agent kan bereiken onder afdwinging door Windows, is nu algemeen beschikbaar op Windows 11.
- •Microsofts aanpak van agentbeveiliging rust op drie pijlers: containment, identiteitsregistratie van agentactiviteit en beheerbaarheid via Agent 365 en Intune.
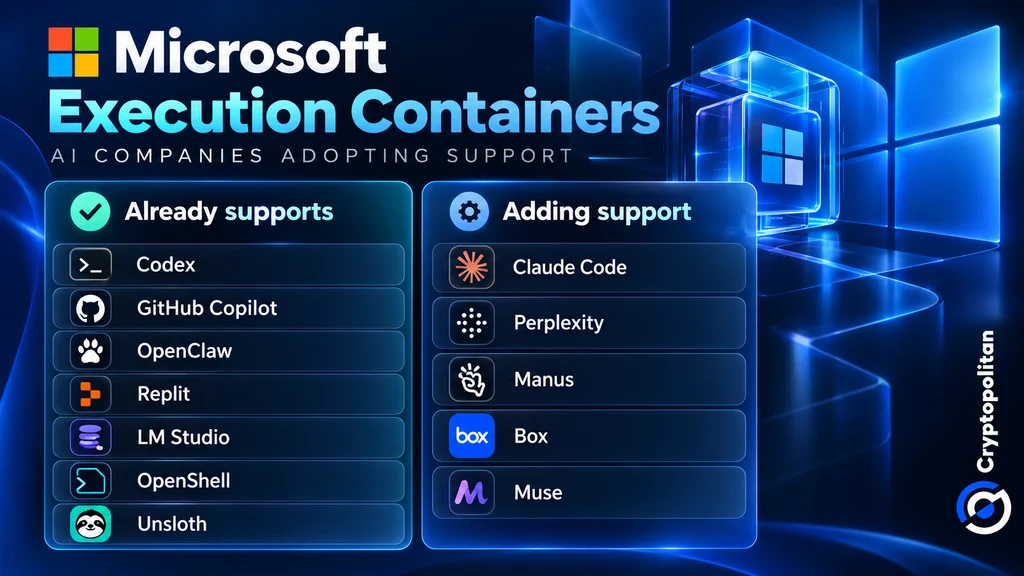
- •Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell en Unsloth AI ondersteunen MXC momenteel, terwijl Claude Code, Perplexity, Manus en Box aan ondersteuning werken en Meta een native Windows-versie van Muse plant.
- •Microsoft verkleinde zijn MAI Code 1.1 Flash-model met bijna 80% voor lokaal gebruik met behoud van een contextvenster van 256.000 tokens, als onderdeel van een poging om cloudtokenkosten voor bedrijven te verlagen.
- •De Surface Laptop Ultra, aangedreven door Nvidia's RTX Spark-chip met 128 GB geheugen, is te koop voor $2.599 vanaf 16 oktober.
Microsoft gebruikte woensdag een evenement in San Francisco om te beargumenteren dat AI-agents onder de eigen beveiligingscontroles van Windows moeten draaien in plaats van op de cloud te vertrouwen. Het bedrijf kondigde aan dat Microsoft Execution Containers (MXC), de technologie waarmee wordt beperkt wat agents kunnen openen en doen, nu algemeen beschikbaar is op Windows 11, waarmee bedrijven een directe manier krijgen om autonome software in te perken. Algemene beschikbaarheid is hier de operationele mijlpaal: containment kan nu in productieomgevingen worden ingezet in plaats van op een routekaart te staan. In de framering van Microsoft wordt de pc — niet een extern datacenter — het afdwingpunt voor agentbeveiliging.
MXC vormt de basis van Windows Intelligence, Microsofts strategie om AI-workloads te verdelen tussen lokale pc's en de cloud, waarbij kritieke gegevens veilig en onder bedrijf controle blijven.
Waarom Microsoft zegt dat de agents van vandaag onveilig zijn
Microsoft-topman Pavan Davuluri waarschuwde dat pc-agents "fundamenteel onveilig zijn omdat ze brede systeemtoegang hebben," aldus GeekWire. In tegenstelling tot conventionele applicaties kunnen agents bestanden lezen, instructies uitvoeren en autonoom opereren zonder voortdurend menselijk toezicht.
Het antwoord van Microsoft rust op drie pijlers: containment, dat beperkt wat een agent kan bereiken; identiteit, dat de activiteit van agents bijhoudt; en beheerbaarheid, dat toezicht in handen legt van Agent 365 en Intune. Die laatste pijler leunt op tooling die IT-afdelingen kennen — Intune is Microsofts endpoint-beheerplatform — zodat agenttoezicht binnen bestaande beheerworkflows valt in plaats van ernaast.
Wat Execution Containers feitelijk beperken
MXC laat bedrijven bepalen welke bestanden en netwerken een AI-agent kan openen, en Windows dwingt die limieten af op de agent, zelfs wanneer deze probeert de toegestane toegang te overschrijden.
Het platform biedt verschillende beveiligingsniveaus, waaronder de mogelijkheid om afzonderlijke processen of sessies te isoleren en om agents te draaien via virtuele machines of Windows 365 for Agents. Hoewel de technologie niet exclusief is voor Windows-systemen, is Microsoft ervan overtuigd dat het inbedden van MXC in het besturingssysteem bedrijven meer zeggenschap geeft over de activiteit van agents.
De ondersteuning is al breed. Microsoft zei dat Codex, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell en Unsloth AI momenteel MXC ondersteunen. Claude Code, Perplexity, Manus en Box werken aan ondersteuning, en Meta is van plan Muse als native app naar Windows te brengen. De lopende integraties zijn de belangrijkste om in de gaten te houden, want adoptie door derden zal uitwijzen of MXC een gemeenschappelijke grens wordt voor agents op Windows of vooral verbonden blijft met Microsofts eigen ecosysteem.
Meer bedrijven aan boord maakt AI-agents echter niet automatisch veiliger. Wat telt is hoe goed deze controles in de praktijk presteren.
Waar de cloud-economie om de hoek komt kijken
Microsoft wil ook de cloudkosten voor bedrijven verlagen. Het lokaal uitvoeren van geschikte AI-taken kan de tokenkosten beperken, terwijl cloudmodellen de zwaardere workloads opvangen. CEO Satya Nadella heeft het doel omschreven als "unmetered intelligence to every desk and every home," zo meldde GeekWire.
Daartoe heeft Microsoft de omvang van zijn MAI Code 1.1 Flash-model met bijna 80% verkleind voor lokaal gebruik, met behoud van een contextvenster van 256.000 tokens.
Het bedrijf heeft ook geïnvesteerd in hardware die geschikt is voor lokale AI-bewerkingen. De Surface Laptop Ultra, die draait op Nvidia's RTX Spark-chip met 128 GB geheugen, is te koop voor $2.599 vanaf 16 oktober. Geheugen is een praktisch plafond voor lokale AI, omdat een model op de machine moet passen om daar te draaien.
Het lokaal draaien van AI brengt echter nog steeds kosten met zich mee. Bedrijven moeten betalen voor hardware, elektriciteit en onderhoud, zoals Lenovo's totale-kostenanalyse van 2026 van on-premise versus cloud-generatieve AI laat zien. Of een bedrijf besparingen realiseert, hangt af van hoeveel cloudcomputing het kan vervangen.
De schaduw van Recall boven lokale AI
Microsoft blijft te maken krijgen met privacyzorgen als gevolg van Recall, de omstredenfunctie die na beveiligingskritiek werd uitgesteld en later als opt-in werd uitgebracht. Dit keer zegt Microsoft dat Copilot alleen met toestemming toegang krijgt tot bestanden en recente activiteit.
The Verge meldt dat Copilot meer lokale taken zal uitvoeren, met hybridefuncties die de komende maanden op Copilot+ pc's verschijnen. Copilot+ pc's zijn de Windows-machines die zijn ontworpen rond AI-hardware op het apparaat zelf.
De echte toets is of Windows AI-agents echt nuttig kan maken zonder ze meer toegang te geven dan gebruikers bedoelden.

