Gecompromitteerde privésleutel achter diefstal van circa $2 miljoen bij Fetch.ai en NuNet
Belangrijkste punten
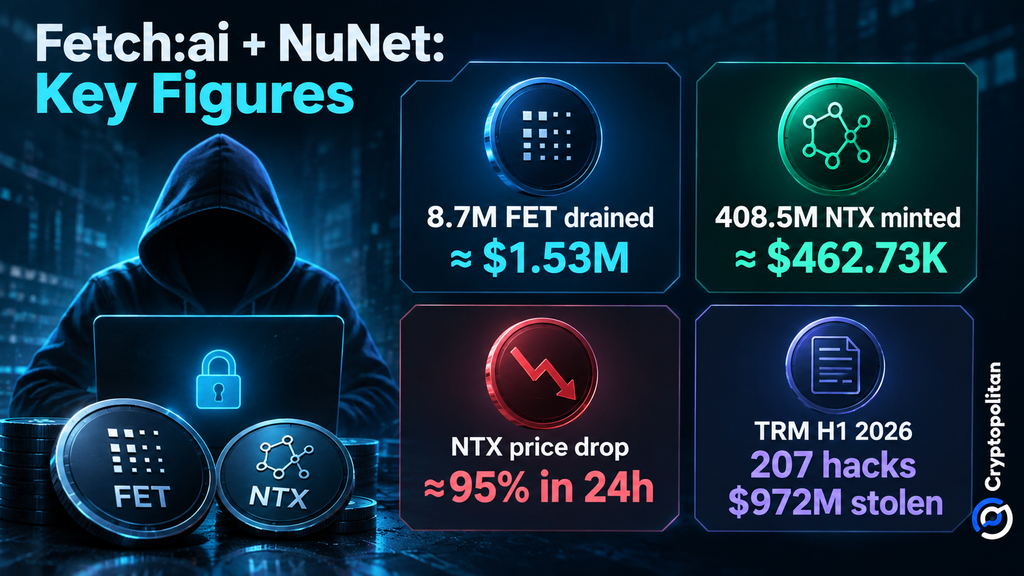
- •Een aanvaller gebruikte gecompromitteerde ondertekeningsgegevens om circa 8,7 miljoen FET (ongeveer $1,53 miljoen) uit een converter van Fetch.ai te halen en 408,5 miljoen NTX (rond $462.730) zonder autorisatie te minten, waarbij beide acties aan dezelfde wallet werden gekoppeld.
- •SlowMist meldde dat het contract TokenConversionManagerV3 uitsluitend vertrouwde op één ECDSA-handtekening van een externe account en geen limietcontroles of on-chain verificatie van burn- en lock-bewijzen had, waardoor de afvoer mogelijk werd zodra de autorisatiesleutel was gecompromitteerd.
- •Fetch.ai werkte samen met SingularityNET om getroffen wallets en contracten te deactiveren, zette als voorzorg AGIX-naar-FET-conversies stil en publiceerde een voorlopige on-chain analyse die de aanval terugvoert van de gecompromitteerde sleutel naar de cash-out-wallets van de aanvaller.
- •NTX daalde bijna 95% in 24 uur naar circa $0,000066 en bereikte op 20 september een all-time low van $0,00004075, doordat ongeautoriseerd minten bestaande houders verdunde, terwijl FET geen vergelijkbare aanbodschok kende.
- •Sectorgegevens tonen aan dat inbreuken op infrastructuur en bedrijfsvoering goed waren voor slechts ongeveer 15% van de 207 hacks TRM Labs in de eerste helft van 2026 registreerde, maar circa 76% van de $972 miljoen aan gestolen fondsen, waarmee dit incident in die kleinere categorie met grote impact valt.
Een aanvaller heeft circa $2 miljoen gestolen uit infrastructuur die verbonden is met Fetch.ai en NuNet, in een tweetal incidenten dat door beveiligingsbedrijven aan dezelfde aanvallerswallet werd gekoppeld. Voorlopig onderzoek door Fetch.ai wees uit dat de aanvaller gecompromitteerde ondertekeningsgegevens gebruikte om toegang te krijgen tot de infrastructuur, waarbij on-chain monitoring alarms sloeg tijdens de exploit op 19 september 2026.
Gemeten naar een geschatte cryptomarkt van $2,85 biljoen lijkt een diefstal van $2 miljoen beperkt. Wat deze zaak opmerkelijk maakt, is dat gecompromitteerde bevoegde inloggegevens de hacker toegang gaven tot kritieke infrastructuur, wat laat zien hoe zwakke punten in sleutelbeheer kunnen doorslaan naar verbonden systemen, zelfs wanneer de onderliggende tokencontracten zelf niet zijn gecompromitteerd.
Dezelfde wallet tapte FET af en ontving de NTX-mint
Volgens PeckShield haalde de hacker in totaal 8,7 miljoen FET weg, met een waarde van circa $1,53 miljoen, en mintte 408,5 miljoen NTX zonder autorisatie, ter waarde van ongeveer $462.730. FET is de native token van Fetch.ai, terwijl NTX de token van NuNet is.
Blockaid constateerde afzonderlijk dat circa $1,56 miljoen aan FET uit een converter werd gehaald, samen met ongeveer $452.000 aan versgeminte NTX. Daarmee kwam de totale waarde van deze walletcluster op ongeveer $2,01 miljoen tijdens de aanval, en een vervolgpost koppelde de NTX-mint aan dezelfde ontvangende wallet.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post:
NuNet maakt deel uit van het bredere AI-crypto-ecosysteem; CoinMarketCap omschrijft het als de tweede afsplitsing van SingularityNET.
Het zwakke punt was bevoegde autorisatie
De tot nu toe gepresenteerde bewijzen stellen niet vast dat één enkele sleutel verantwoordelijk was voor beide projecten. Op basis van de voorlopige analyse van Fetch.ai is de ondertekeningssleutel waarschijnlijk gecompromitteerd, terwijl on-chain analyse erop duidt dat de minting-sleutel van NuNet mogelijk eveneens is gecompromitteerd.
In zijn analyse meldde SlowMist dat de TokenConversionManagerV3 uitsluitend vertrouwde op een ECDSA-handtekening — het cryptografische handtekeningschema dat Ethereum gebruikt om transacties te autoriseren — van één extern beheerde account om de conversionIn()-functie te autoriseren, waarmee de FET werd afgetapt. De functie implementeerde geen checkLimits(amount)-controle op de transactie en controleerde niet of burn- of lock-bewijzen on-chain beschikbaar waren. De afvoer vond plaats zodra de autorisatiesleutel was gecompromitteerd, aangezien een legitieme handtekening voldoende was om het FET-saldo van de converter leeg te halen.
Fetch.ai zei dat het samenwerkte met SingularityNET om getroffen wallets en contracten te deactiveren. Een latere update meldde dat geen enkel Fetch.ai-contract destijds risico liep en dat AGIX-naar-FET-conversies — AGIX is de token van SingularityNET — als voorzorgsmaatregel waren stilgezet. Het bedrijf publiceerde ook een on-chain analyse van de exploit op ASI:One, die de aanval terugvoert van de gecompromitteerde ondertekeningssleutel naar de cash-out-wallets van de aanvaller.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Waarom NTX instortte en FET niet
De twee tokens reageerden op verschillende manieren omdat de aanvallen verschillende gevolgen hadden voor het aanbod. Bij het FET-incident ging het om de diefstal van eerder uitgegeven tokens, terwijl het NTX-incident honderden miljoenen ongeautoriseerde tokens genereerde, wat de integriteit van het aanbod aantaste en extra verkoopdruk veroorzaakte. Dit onderscheid is belangrijk omdat het minten van nieuwe tokens bestaande houders direct verdunt, terwijl de diefstal van tokens in handen van het project de totale voorraad niet verandert.
Volgens CoinMarketCap werd NTX verhandeld rond $0,000066, bijna 95% lager over de afgopen 24 uur, nadat het op 20 september een all-time low van $0,00004075 bereikte. De situatie van FET werd niet gecompliceerd door een vergelijkbare aanbodschok.
Een bekend patroon in de sector
Het directe verlies is bescheiden, maar de aanvalsmethode past in een veel groter sectorpatroon. TRM Labs registreerde 207 hacks en $972 miljoen aan verliezen in de eerste helft van 2026. Inbreuken op infrastructuur en bedrijfsvoering goedden voor slechts ongeveer 15% van de incidenten, maar wel voor circa 76% van de gestolen fondsen — wat betekent dat een relatief klein deel van de incidenten verantwoordelijk was voor het grootste deel van de gestolen waarde. De diefstal bij Fetch.ai en NuNet valt in die kleinere categorie met grote impact, waarbij de verliezen worden toegeschreven aan gecompromitteerde bevoegde inloggegevens.
CoinGecko's securityrapport 2026 schetst een vergelijkbaar beeld. Inbreuken op infrastructuur en toeleveringsketens veroorzaakten meer dan $1,8 miljard aan verliezen tussen januari 2025 en juli 2026, terwijl de compromittering van privésleutels een belangrijk faalpunt bleef.
Cryptopolitan meldde in juni een vergelijkbaar patroon, toen Humanity Protocol zei dat blootgestelde privésleutels bijdroegen aan verliezen tot $31 miljoen, en de H-token tot wel 90% daalde.
Fetch.ai zegt dat het onderzoek nog gaande is en dat de gepubliceerde analyse expliciet niet definitief is. De volgende vragen zijn hoe de inloggegevens zijn gecompromitteerd, of Fetch.ai alle getroffen bevoegdheden heeft vernieuwd of vervangen, en hoe NuNet omgaat met de ongeautoriseerde NTX die nog aan de aanvaller is gekoppeld.
Bron: Cryptopolitan

