Gehackte FBI-vacatureportal: data kan werknemers blootstellen die gekoppeld zijn aan gevoelige inlichtingenfuncties
Belangrijkste punten
- •Gelekte wervingsgegevens van de FBI lijken medewerkers bij naam te koppelen aan inlichtingerelateerde opdrachten met betrekking tot Rusland en China, evenals aan surveillance- en human intelligence-functies.
- •Reuters verifieerde zelfstandig gegevens van meer dan 22 personen in een steekproef van 5.000 regels die hackers beschouwen als deel van een trove van 2–3 terabyte, waarvan het merendeel ongeverifieerd blijft.
- •De FBIJobs.gov-portal en de Candidate Gateway bewaren 'gevoelige maar ongeclassificeerde' gegevens, waaronder Social Security-nummers, voor zowel externe sollicitanten als het huidige personeel van het bureau.
- •De FBI heeft niet vastgesteld of de inbreuk begon in het eigen systeem of bij een externe leverancier, en geen openbaar bewijs bevestigt dat ShinyHunters of CVE-2026-35273 verantwoordelijk was.
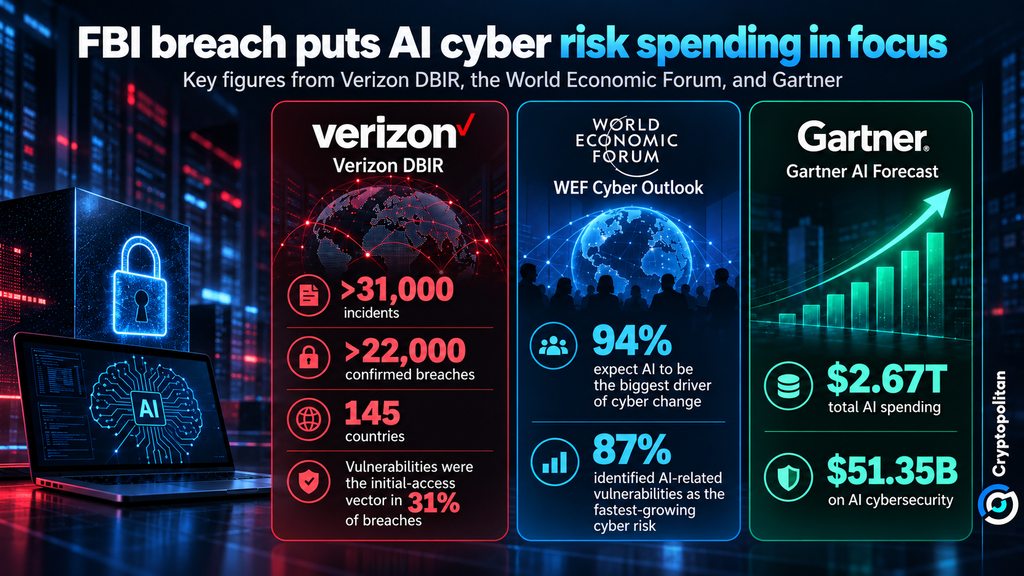
- •Brancherapporten wijzen op een groeiend risico van AI-ondersteunde aanvallen: 94% van de leiders in het World Economic Forum verwacht dat AI de cybersecurity zal veranderen en Gartner voorspelt $51,35 miljard aan AI-cybersecurity-uitgaven in 2026.
Persoonsgegevens die uit de wervingssystemen van de FBI zijn gestolen, doen mogelijk meer dan alleen de privégegevens van medewerkers blootleggen: gelekte gegevens lijken medewerkers bij naam te verbinden met gevoelig inlichtingenwerk, waaronder opdrachten met betrekking tot Rusland en China.
Een onderzoek door Reuters bekeek een steekproef van 5.000 regels met persoonsgegevens die volgens de hackers afkomstig zijn van duizenden mensen bij het bureau. De groep beweerde dat de steekproef slechts een klein deel is van een gegevensverzameling van in totaal 2–3 terabyte. Reuters verifieerde zelfstandig gegevens van meer dan 22 personen, terwijl de FBI nog moet bevestigen hoeveel werknemers bij het incident betrokken waren. De rest van de beweerde gegevensverzameling is niet onafhankelijk geverifieerd.
Waarom een vacatureportal identiteitsgegevens van spionageklasse bevat
Volgens Reuters vloeit de gevoeligheid van de lekkage voort uit documenten die medewerkers bij naam lijken te koppelen aan inlichtingerelateerde activiteit. Onderzoekers identificeerden mensen die verbonden waren aan opdrachten met betrekking tot Rusland en China, evenals aan surveillance- en human intelligence-functies.
De [Privacy Impact Assessment]( van de FBI, een openbaar document dat beschrijft hoe het bureau persoonsgegevens verzamelt en beschermt, verklaart waarom een wervingsplatform dergelijk gevoelig materiaal bewaart. FBIJobs.gov en de bijbehorende Candidate Gateway bewaren informatie die is aangemerkt als 'gevoelig maar ongeclassificeerd', waaronder naam, Social Security-nummer, geboortedatum, nationaliteit, geslacht en geschiktheid voor veterans-preference.
Huidige medewerkers kunnen het systeem ook gebruiken om te solliciteren op posities die alleen voor de interne beroepsgroep beschikbaar zijn, via accounts die gekoppeld zijn aan de HR-systemen van het bureau. De gebruikersgroep van de portal strekt zich dus verder uit dan externe sollicitanten tot het huidige personeel van het bureau.
In een verklaring gedateerd 23 september 2026 zei het FBI National Press Office: "The FBI is aware of a cybercriminal enterprise group claiming a compromise of the fbijobs.gov portal and alleged impact to FBI employee personally identifiable information (PII)."
Volgens de FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PII heeft het bureau nog niet vastgesteld of de eerste inbreuk plaatsvond in een FBI-systeem of via een externe leverancier die de portal ondersteunt.
ShinyHunters, PeopleSoft en de risicocontext
Volgens de privacydocumentatie van de FBI is het wervingsplatform gebouwd op Oracle PeopleSoft, Oracle Database en Drupal.Google's Mandiant koppelde de groep ShinyHunters eerder aan aanvallen op Oracle PeopleSoft-systemen met behulp van CVE-2026-35273, een kwetsbaarheid die door Oracle als het meest kritieke probleem wordt beoordeeld met een 9,8 op 10 — een score aan de top van het kritieke bereik van het Common Vulnerability Scoring System.
Die koppeling legt echter niet vast hoe de inbreuk op FBIJobs.gov plaatsvond. Er is geen openbaar bewijs dat CVE-2026-35273 of ShinyHunters verantwoordelijk was, en of onderzoekers een verband aantonen of uitsluiten blijft een open vraag. Google zei meer dan 100 organisaties te hebben gewaarschuwd die mogelijk zijn blootgesteld in de bredere campagne, waarvan de meeste in de Verenigde Staten, met 68% in het hoger onderwijs.
Hoe gestolen personeelsgegevens AI-gestuurde aanvallen kunnen versterken
Er is geen aanwijzing dat kunstmatige intelligentie een rol speelde bij de inbreuk bij de FBI. De urgentere vraag is hoe de gedetailleerde persoonsgegevens daarna kunnen worden misbruikt.
Een Google-dreigingsintelligentierapport over de evolut van vijandige AI suggereert dat hackers verder gaan dan het geven van simpele prompts en inmiddels zelfstandiger opereren. In één voorbeeld gebruikte een hackergroep een gecompromitteerde clouddienst om in minder dan zes uur een grootschalige aanval op het verzamelen van inloggegevens te lanceren.
"Threat actors are increasingly relying on GenAI to assist them with various stages of their attacks," volgens Verizon's 2026 Data Breach Investigations Report (DBIR).
De analyse van Verizon omvatte meer dan 31.000 beveiligingsincidenten en meer dan 22.000 bevestigde datalekken in 145 landen. Het rapport stelde dat kwetsbaarheden in meer dan 31% van de gevallen het middel waren om inbreuken te starten. De nasleep blijft niet noodzakelijk beperkt tot de inbraakfase, omdat gestolen persoonsgegevens ook kunnen worden gebruikt om verdere aanvallen te lanceren.
Microsoft benadrukte dit risico in zijn richtlijnen over de National Public Data-lek in begin 2024. Het bedrijf wees erop dat elk blootgesteld e-mailadres een verhoogd risico op phishing en accountovername met zich meebrengt, terwijl gecompromitteerde telefoonnummers kunnen worden gebruikt voor phishing via telefoongesprekken en sms-berichten.
In het geval van de FBI kan de situatie ernstiger zijn, omdat de gelekte informatie verder lijkt te gaan dan contactgegevens van medewerkers en identiteiten verbindt met informatie over rollen en opdrachten. Die combinatie kan aanvallers verbeterde middelen geven voor verkenning, imitatie en sterk op maat gemaakte social engineering. AI kan deze inspanningen mogelijk versnellen en opschalen door aanvallers te helpen gestolen informatie te verwerken, overtuigende strategieën te creëren en hun operaties te automatiseren.
Cryptopolitan berichtte eerder ook zorgen over autonome AI-agents die veel sneller kunnen opereren dan organisaties ze kunnen beheersen.
De uitgaven die de lek zou kunnen versnellen
De bredere markt reageert al op die druk. Het Global Cybersecurity Outlook 2026 van het World Economic Forum wees uit dat 94% van de ondervraagde leiders verwacht dat AI de grootste motor van verandering in cybersecurity zal zijn, terwijl 87% AI-gerelateerde kwetsbaarheden identificeerde als het snelst groeiende cyberrisico.
Tegelijkertijd voorspelt Gartner dat de wereldwijde AI-uitgaven in 2026 met 49,5% groeien naar $2,67 biljoen, waaronder $51,35 miljard aan AI-cybersecurity.
De FBI-lek creëert die trends nietstandig. Maar het laat zien waarom identiteitsbescherming, dreigingsdetectie en AI-ondersteunde verdediging voor overheden en bedrijven steeds moeilijker als optioneel te beschouwen zijn. In dit geval blijven twee vragen open: hoeveel werknemers zijn getroffen, en of de inbreuk begon binnen een FBI-systeem of bij een externe leverancier.

