Crypto-hackers hebben in 2026 al $2,7 miljard buitgemaakt en de verliezen zijn alarmerend geconcentreerd
Belangrijkste punten
- •CertiK registreerde 658 crypto-beveiligingsincidenten tot en met september 2026, met bruto verliezen van ongeveer $2,68 miljard, waarvan $420,4 miljoen is bevroren of teruggehaald, wat resulteert in gecorrigeerde verliezen van circa $2,26 miljard.
- •September was met circa $766,5 miljoen de duurste maand van 2026, veroorzaakt door de hack op Bitget van $387,5 miljoen en een Liquid Network-incident van $318,7 miljoen die samen meer dan $700 miljoen bedroegen.
- •De vijf grootste incidenten van het jaar — Bitget, Liquid Network, KelpDAO, Drift Protocol en één niet geïdentificeerd slachtoffer — staan samen voor circa $1,57 miljard, bijna 59% van de bruto verliezen in 2026.
- •Elliptic schrijft meer dan $1 miljard aan cryptodiefstallen in 2026 toe aan Noord-Korea-gekoppelde acteurs, verspreid over ruim 51 vermoede incidenten — meer dan 37% van de bruto verliezen van de sector — en acht de Bitget-inbreek zeer waarschijnlijk gelinkt aan de DPRK.
- •CertiK registreerde 52 fysieke dwangaanvallen (wrench-aanvallen) in de eerste helft van 2026, een stijging van 39 een jaar eerder, met blootstelling die steeg van $10,5 miljoen naar $124,2 miljoen.
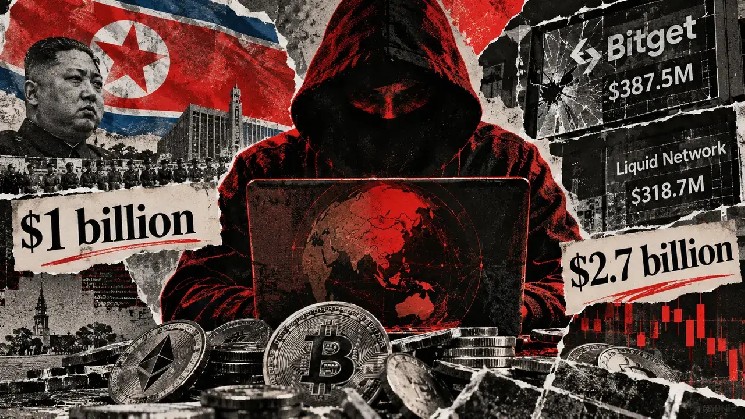
Cryptobedrijven en hun gebruikers hebben in 2026 bijna $2,7 miljard verloren door beveiligingsincidenten, en diefstal die wordt toegeschreven aan acteurs met banden met Noord-Korea maakt meer dan $1 miljard van dat bedrag uit.
Data van blockchain-beveiligingsbedrijf CertiK tonen 658 geregistreerde incidenten tot en met september. Ongeveer $420,4 miljoen aan gestolen assets is inmiddels bevroren of teruggegeven, waarmee de verliezen uitkomen op circa $2,26 miljard en het gemiddelde verlies per incident op $4 miljoen.
September Was de Duurste Maand van 2026
September heeft de jaartelling scherp veranderd. De verliezen in die maand bedroegen ongeveer $766,5 miljoen, waarmee april ($651,3 miljoen) werd overtroffen en september de duurste maand van 2026 werd. Twee inbreuken veroorzaakten het merendeel van de schade: de hack op Bitget van $387,5 miljoen en een incident bij Liquid Network van $318,7 miljoen, die samen goed waren voor meer dan $700 miljoen.
De piek heeft ertoe geleid dat het jaartotaal steeds afhankelijker is van een klein aantal uitzonderlijk grote aanvallen. Daarnaast heeft het diefstal door staten dieper verankerd in de beveiligingsafwegingen van de sector, nadat blockchain-analysebedrijf Elliptic meldde dat vermoede Noord-Koreaanse hackers dit jaar meer dan $1 miljard aan cryptocurrency hebben buitgemaakt.
Mega-Hacks Herstructureren het Jaartotaal
De gebeurtenissen in september hebben Bitget en Liquid Network naar de top van CertiK's incidentranglijst van 2026 gedreven, waardoor de kloof tussen de grootste inbreuken en de honderden kleinere aanvallen die dit jaar zijn geregistreerd, verder is toegenomen.
Bitget vertegenwoordigt alleen al ongeveer 14,4% van CertiK's verzen tot op heden. Liquid Network staat tweede, gevolgd door KelpDAO met $291,3 miljoen, Drift Protocol met $285,3 miljoen en een niet geïdentificeerd slachtoffer met $284,8 miljoen. Samen staan die vijf incidenten voor circa $1,57 miljard, bijna 59% van de $2,68 miljard die dit jaar tot nu toe is geregistreerd.
Die concentratie betekent dat één compromittering bij een grote beurs, protocol of infrastructuurprovider het jaarlijkse verliesprofiel van de sector aanzienlijk kan veranderen. 2026 verschilt van het voorgaande jaar, toen één diefstal van circa $1,46 miljard bij Bybit de jaarlijkse verliezen domineerde; dit jaar heeft geen enkel incident die schaal benaderd en is het totaal in plaats daarvan opgebouwd uit diverse inbreuken van negencijferige bedragen. Ter contextualisering: Bitget en Liquid Network samen waren goed voor ongeveer $706 miljoen, gelijk aan meer dan een kwart van alle bruto beveiligingsverliezen die CertiK in 2026 heeft bijgehouden. De cijfers van september benadrukken die onbalans verder: naast die twee aanvallen droegen de overige incidenten van die maand slechts een fractie bij aan het maandtotaal van $766,5 miljoen.
Terugvorderingen Verkleinen de Kloof Tussen Bruto en Gecorrigeerde Verliezen
Een deel van de schade van dit jaar is inmiddels ongedaan gemaakt. CertiK rekent $420,4 miljoen aan assets als bevroren of teruggegeven, waarmee het gecorrigeerde verliescijfer daalt naar $2,26 miljard. Liquid Network heeft een groot deel van de assets uit het incident teruggekregen, en ook andere aanvallen hebben tot gedeeltelijke of volledige terugzendingen geleid. Hierdoor is de kloof tussen bruto en gecorrigeerde verliezen toegenomen, nu beurzen, emittenten, beveiligingsbedrijven en blockchainbeheerders sneller handelen om gestolen fondsen te identificeren en te blokkeren.
Die herstelcapaciteit neemt echter niet de directe kosten voor getroffen bedrijven weg. Grote inbreuken kunnen beheerders dwingen diensten op te schorten, klantensaldi aan te vullen, infrastructuur te herbouwen en kapitaal in te zetten voordat de gestolen assets zijn teruggevorderd.
De aanvallen verspreiden zich bovendien over verschillende delen van de cryptomarkt. CertiK's jaarcijfers laten zien dat incidenten waarbij meerdere blockchains betrokken zijn de grootste geldelijke verliezen hebben veroorzaakt, terwijl Ethereum het grootste aantal beveiligingsincidenten heeft geregistreerd.
De dreiging reikt ook verder dan software. CertiK registreerde 52 zogenoemde wrench-aanvallen — incidenten waarbij houders fysiek worden gedwongen hun assets af te staan — in de eerste helft van 2026, een stijging van 39 in dezelfde periode vorig jaar. De blootstelling door die fysieke aanvallen steeg van $10,5 miljoen naar $124,2 miljoen, terwijl het gemiddelde bedrag per incident steeg van circa $270.000 naar ongeve $2,4 miljoen.
Noord-Korea's Diefstalmachine in Crypto Passeert $1 Miljard in 2026
De groeiende omvang van afzonderlijke inbreuken heeft de impact vergroot van een van de meest hardnekkige tegenstanders in crypto.
Elliptic zei dat het Bitget-incident de waarde die is buitgemaakt in aanvallen die het aan Noord-Korea toeschrijft in 2026 boven de $1 miljard heeft geduwd, verspreid over ruim 51 vermoede incidenten. Dat cijfer omvat alleen de zaken die Elliptic aan Noord-Koreaanse acteurs heeft toegeschreven, wat betekent dat het totaal kan verschuiven naarmate meer incidenten worden beoordeeld. Het analysebedrijf acht het zeer waarschijnlijk dat de Bitget-inbreuk is gelinkt aan de Democratische Volksrepubliek Korea, met verwijzing naar witwasgedrag, infrastructuur die gedeeld wordt met eerdere aanvallen en andere indicatoren.
Afgezet tegen CertiK's bruto verliescijfer van $2,68 miljard voor de hele sector, komt Elliptic's Noord-Korea-totaal overeen met meer dan 37% van de beveiligingsverliezen die dit jaar zijn geregistreerd. Elliptic koppelde eerder de exploit bij Drift Protocol van circa $286 miljoen aan Noord-Koreaanse acteurs. Drift behoort ook tot CertiK's vijf grootste incidenten van 2026, waardoor vermoede DPRK-operaties achter meer dan één van de grootste cryptodiefstallen van dit jaar zitten.
De concentratie zet een campagne voort die Noord-Korea in het afgelopen decennium miljarden dollars heeft opgeleverd. Elliptic schatte vorig jaar dat DPRK-gekoppelde hackers sinds 2017 meer dan $6 miljard aan cryptocurrency hebben gestolen, en regeringen en internationale organisaties hebben gezegd dat de opbrengsten helpen bij het financieren van het kernwapen- en ballistische rakettenprogramma van het land.
Noord-Koreaanse hackergroepen bouwden aanvankelijk een reputatie op door banken en conventionele financiële infrastructuur aan te vallen, voordat zij zich steeds meer richtten op cryptobedrijven, waar grote hoeveelheden overdraagbare assets over landsgrenzen kunnen bewegen zonder het traditionele bankwezen te hoeven gebruiken. Het Amerikaanse ministerie van Financiën zette Lazarus Group en gelieerde groepen in 2019 op de sanctielijst en omschreef hen als door de staat gesponsorde operaties onder controle van het Reconnaissance General Bureau van Noord-Korea.
Enkele van de grootste historische inbreuken in crypto zijn sindsdien aan het land toegeschreven. Amerikaanse autoriteiten koppelden Lazarus aan de diefstal van circa $620 miljoen bij de Ronin Bridge in 2022, en het ministerie van Financiën zei dat de groep crypto-mixers gebruikte om de opbrengsten van de Atomic Wallet-aanval van $100 miljoen en andere hacks te witwassen.
De escalatie bereikte een hoogtepunt in februari 2025, toen aanvallers circa $1,46 miljard stalen van Bybit, de grootste bevestigde cryptodiefstal ooit. De FBI schreef die inuk formeel toe aan Noord-Korea, terwijl Elliptic de daaropvolgende geldstromen volgde via duizenden adressen, cross-chain diensten en witwasplatforms.
Die witwastechnieken zijn steeds verfijnder geworden naarmate beurzen, stablecoin-emittenten en blockchain-analysebedrijven hun vermogen verbeteren om gestolen assets te bevriezen en te traceren. Elliptic zei dat Noord-Koreaanse operatoren steeds vaker herhaalde cross-chain transacties, mixers en minder gecontroleerde netwerken gebruiken om het transactiespoor te verbreken.
Daarmee blijft Noord-Korea een van de grootste onzekerheden in de beveiligingsrekening van crypto in 2026, nu de door de staat gesteunde acteurs een groeiende dreiging vormen voor de opkomende sector. Omdat CertiK's totalen alleen incidenten tot en met september omvatten, hangt de definitieve jaartelling af van incidenten in het vierde kwartaal en van hoeveel meer van dit jaar gestolen assets uiteindelijk worden bevroren of teruggegeven.

