Bitget-portemonnees gemarkeerd in vermoedelijk security-incident van $170 miljoen
Belangrijkste punten
- •Meer dan $170 miljoen aan cryptocurrency zou Bitgets hot- en cold wallets hebben verlaten, waarbij de transfers naar verluidt binnen ongeveer een uur op één nieuw adres aankwamen.
- •Tot de blijkbaar betken activa behoorden ETH, USDT, USDC, AVAX en BNB, met monitoring die door Wu Blockchain wordt aangehaald en wijst op drie hot wallets en één cold wallet.
- •Bitget had op moment van rapportage geen publieke uitleg gegeven, en zowel de aanvalsmethode als een definitief verliesbedrag zijn onbekend.
- •De waarschuwingen betreffen de infrastructuur van de exchange en wijzen niet op enige compromittering van de zelfstandig opererende self-custody-applicatie Bitget Wallet.
- •Er circuleren meldingen van gebruikers over opnameproblemen, maar deze bevestigen niet dat Bitget opnames heeft opgeschort of dat een serviceprobleem verband houdt met de gemarkeerde transfers.
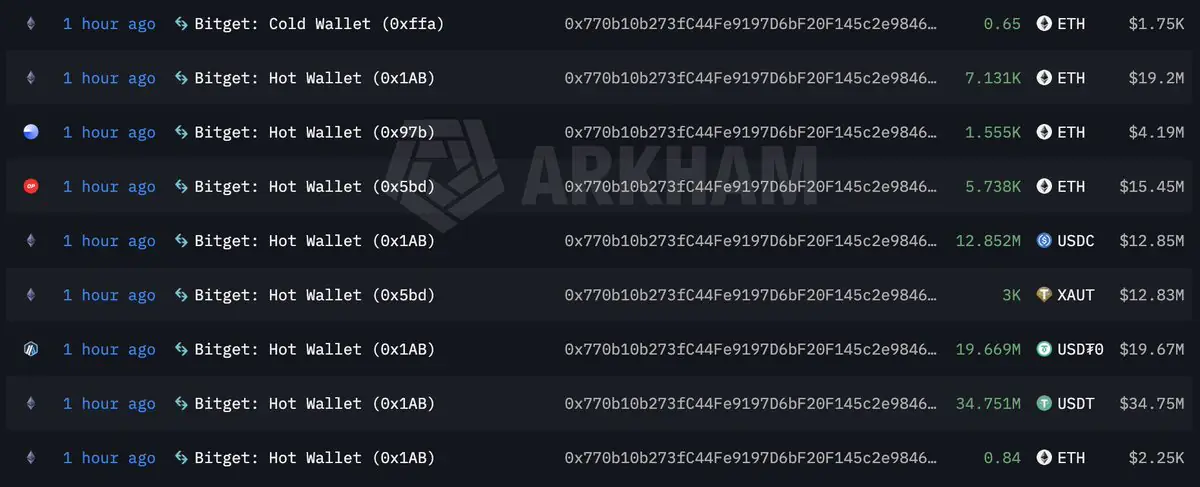
On-chain monitors hebben meer dan $170 miljoen aan cryptocurrency gemarkeerd die uit portemonnees is verzonden die verbonden zijn met crypto-exchange Bitget, bij een vermoedelijk security-incident dat nog onbevestigd is. Zowel de gemelde aanvalsmethode als een definitief verliesbedrag waren op moment van publicatie nog niet vastgesteld.
The Block meldde dat het contact had opgenomen met Bitget om te vragen of de transfers aan een beveiligingsincident waren gekoppeld en of opnames waren opgeschort, maar er was op moment van schrijven geen publieke uitleg van de exchange gevonden.
De waarschuwingen betreffen portemonnees die verbonden zijn met de exchange-infrastructuur van Bitget. Zij stellen geen compromittering van de zelfstandig onder eigen merk opererende self-custody-applicatie Bitget Wallet vast. Het onderscheid is belangrijk, omdat activa die op een gecentraliseerde exchange worden aangehouden zich in portemonnees bevinden die het platform beheert, terwijl een self-custody-portemonnee de privésleutels bij de individuele gebruiker laat.
Wat de on-chain sporen naar verluidt laten zien
Volgens The Block leek on-chain data te laten zien dat er in ongeveer een uur tijd meer dan $170 miljoen van Bitgets hot- en cold wallets naar één adres werd verplaatst. Hot wallets blijven met het internet verbonden zodat exchanges dagelijkse opnames kunnen verwerken, terwijl cold storage reserves offline bewaart — daarom trokken uitstromen die naar verluidt beide categorieën in hetzelfde venster raakten onmiddellijk de aandacht. Bij de transfers zouden naar verluidt ETH, USDT, USDC, AVAX en BNB betrokken zijn.
Wu Blockchain zei, verwijzend naar MLM-monitoring, dat drie hot wallets en één cold wallet verdacht werden van betrokkenheid. Het account koppelde de activiteit aan 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee en benadrukte dat zowel de aanvalsvector als de totale verliezen onbevestigd blijven. The Block deelde het bericht ook op X.
Opnameklachten stellen een aparte vraag
The Block meldde bovendien berichten op sociale media en online rapporten van gebruikers die zeiden last te hebben van opnameproblemen. Die beweringen bewijzen niet dat Bitget opnames heeft opgeschort, noch dat een eventueel serviceprobleem verband houdt met de gemarkeerde portemonneebewegingen. In de sector schorten exchanges opnames vaak op of beperken ze die als beschermende maatregel tijdens het onderzoek naar een vermoed incident, dus bevestiging in beide richtingen zou op zichzelf al informatie opleveren.
Ze roepen desalniettemin een tweede vraag op voor de exchange. Als de transfers geautoriseerd portemonneebeheer waren, kan Bitget het ontvangende adres identificeren en uitleggen of gebruikers te maken hebben met een ongerelateerde operationele vertraging. Als de twee ontwikkelingen verband houden, wordt een publieke reactie urgenter.
Waarom $170 miljoen die wordt verplaatst nog niet betekent dat $170 miljoen is gestolen
Exchanges verschuiven regelmatig grote saldi tussen hot wallets, cold storage en liquiditeitsgerelateerde adressen. Een grote transfer kan alarmerend lijken op een blockchain-verkenner, terwijl het nog steeds geautoriseerd portemonneebeheer betreft.
Het gemelde patroon hier is moeilijker af te doen dan een enkele transfer, omdat activa uit verschillende portemonnees naar verluidt één nieuw adres bereikten — in plaats van de lang bestaande adressen die exchanges doorgaans gebruiken voor interne overschrijvingen — en vervolgens in swaps terechtkwamen. Ook dat is bewijs dat onderzoek waard is, maar geen bewijs van diefstal.
De ontbrekende feit is eenvoudig: controleert Bitget het ontvangende adres? Als de exchange het identificeert als een interne operationele portemonnee, verakt de inbreuktheorie aanzienlijk. Als de fondsen verder reizen via bridges (hulpmiddelen om activa tussen blockchains te verplaatsen), mixers (diensten die bedoeld zijn om transactiesporen te verhullen) of portemonnees die niet aan Bitget gerelateerd zijn, wordt het geval voor een ongeautoriseerde uitstroom veel sterker.
Drie antwoorden zijn belangrijker dan de eerste verlosschatting
Wordt het bestemmingsadres door Bitget gecontroleerd?
Dit is de snelste manier om intern portemonneebeheer te onderscheiden van een mogelijke compromittering. Het bestemmingsadres is publiek zichtbaar; alleen Bitget kan zeggen of het het controleert.
Waren de transfers geautoriseerd?
Bitget moet verduidelijken of de portemonnees via normale ondertekeningsprocedures handelden of of de toegang tot enig deel van de infrastructuur is gecompromitteerd. Tot die tijd blijven beweringen over de methode achter de transfers speculatie.
Zijn gebruikers of platformservices getroffen?
De on-chain rapporten stellen niet vast dat klantensaldi, stortingen, opnames of handelsdiensten zijn getroffen. Een publieke update over deze punten zou voor gebruikers belangrijker zijn dan nog een herziene schatting van de uitstromen.
Wat de vraag zou kunnen beantwoorden
Een officiële verklaring van Bitget is de volgende belangrijke ontwikkeling, maar onafhankelijke opsporing van de fondsen zal ook van belang zijn — exchanges die met vermoedelijke inbreuken worden geconfronteerd, schakelen daarvoor doorgaans specialistische analysebureaus in. Beveiligingsbedrijven kunnen volgen of de ETH in de ontvangende portemonnee blijft, via bridges wordt verplaatst, depositoadressen van exchanges bereikt of herkende witwasroutes betreedt.
Die bewijzen zullen bepalen of het verhaal een verdachte reeks portemonneebewegingen blijft of een bevestigd beveiligingsincident bij een exchange wordt. Tot die tijd moet het bedrag van $170 miljoen worden beschouwd als gemeld on-chain volume, niet als een definitieve afrekening van verliezen.
Dit artikel wordt uitsluitend ter informatie verstrekt en vormt geen financieel of beleggingsadvies. Portemonneelabels en on-chain schattingen kunnen veranderen naarmate nieuwe informatie beschikbaar komt.

