Bitget-hack kost 351,6 miljoen dollar nu CEO privésleutellek uitsluit
Belangrijkste punten
- •Aanvallers misbruikten een backend-walletsysteem om transactiegegevens te repliceren en het autorisatieproces voor het verplaatsen van gelden te activeren, en Bitget sloot compromittering van privésleutels uit.
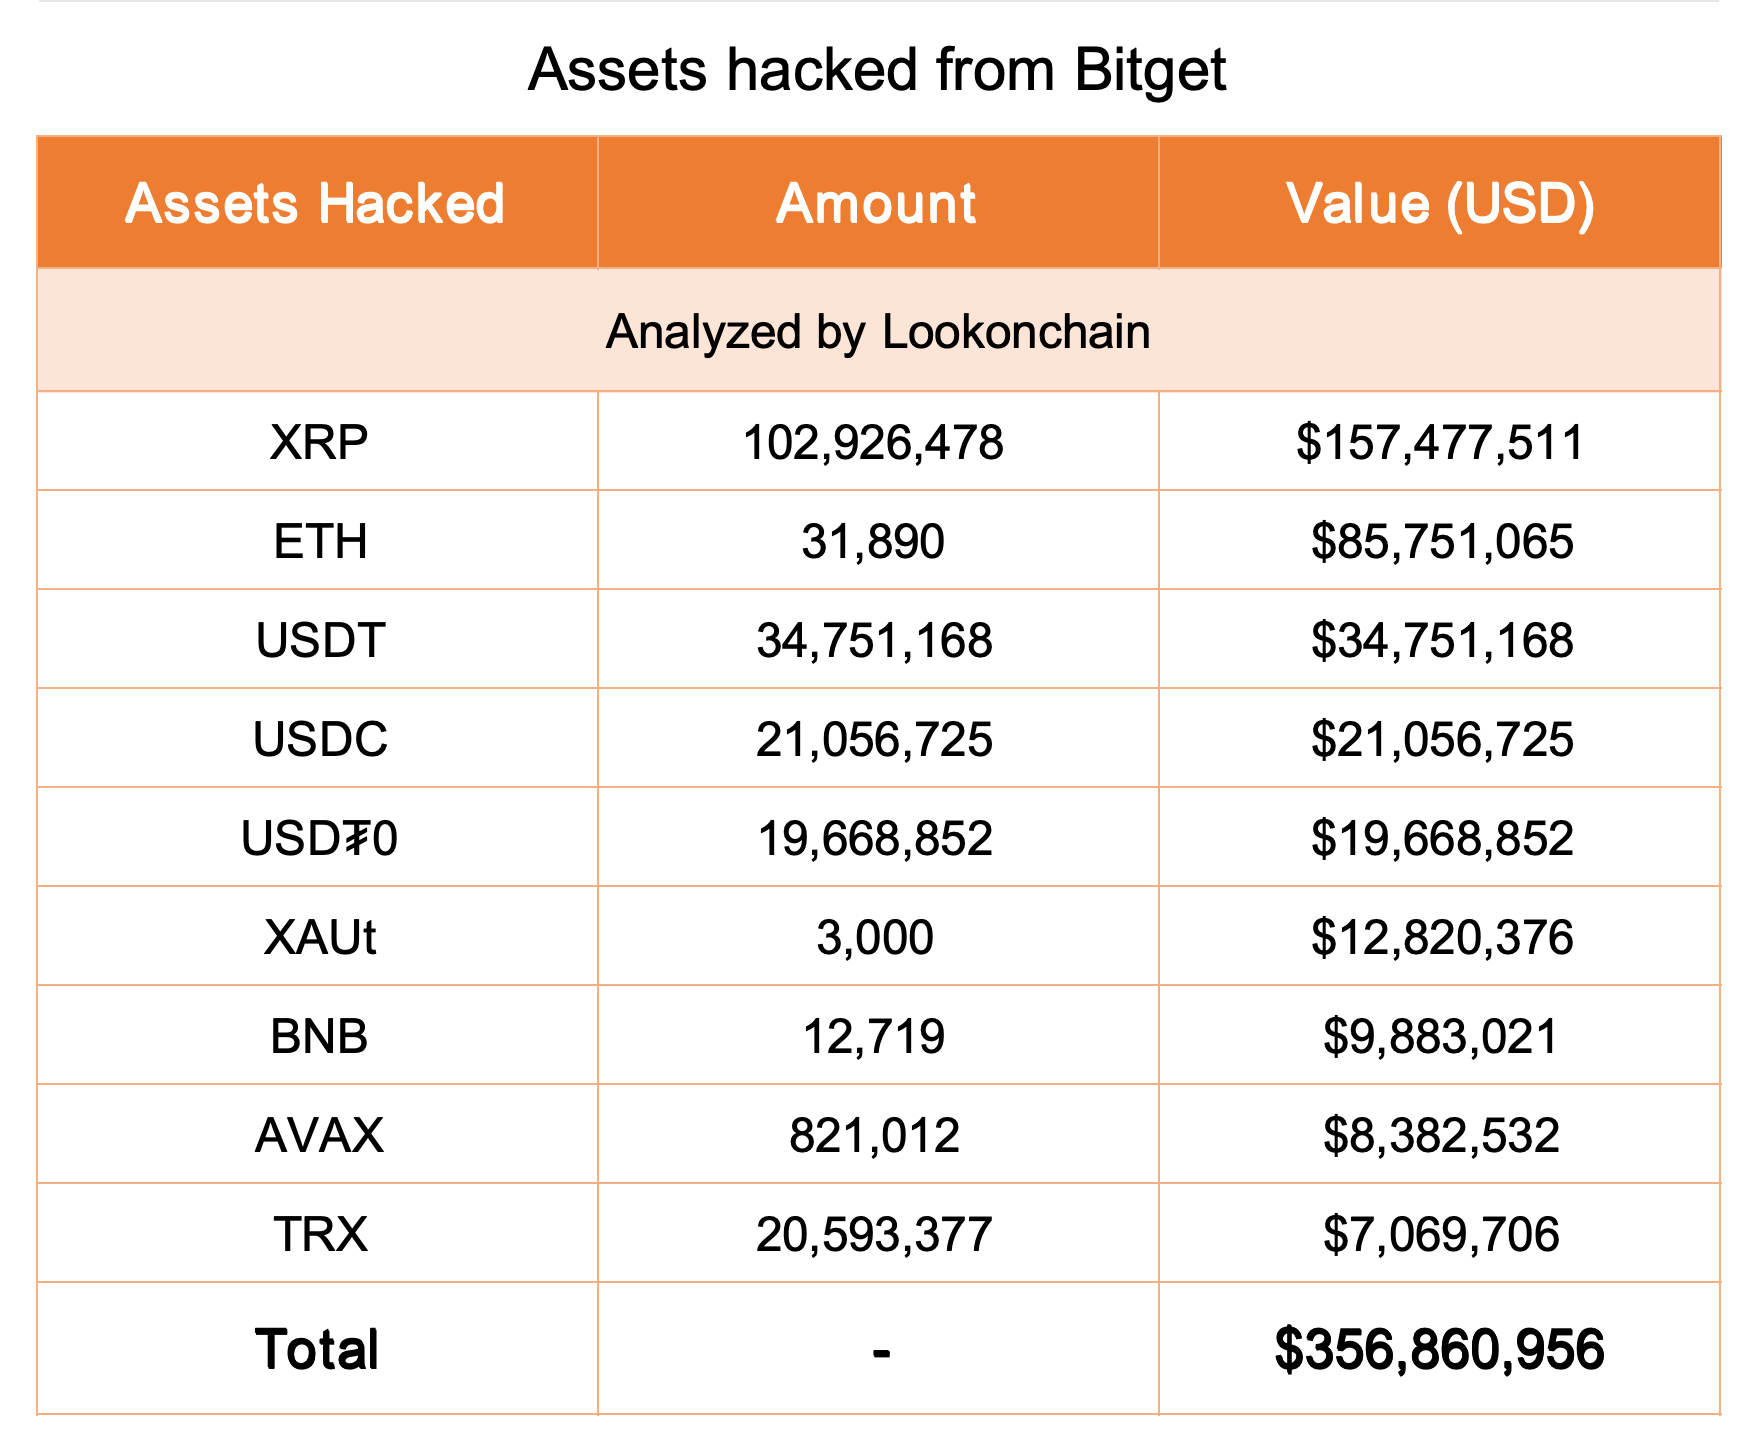
- •On-chain analyse van Lookonchain wees uit dat XRP en Ethereum het zwaarst waren getroffen, met 102,93 miljoen XRP ter waarde van 157,48 miljoen dollar en 31.890 ETH ter waarde van 85,75 miljoen dollar onder de getroffen bezittingen.
- •De monitoring van Bitget markeerde de ongeautoriseerde transacties om 18:31 UTC op 24 september, en het bedrijf zegt dat de verliezen zijn ingedamd, de cold wallets veilig blijven en verdere ongeautoriseerde transacties onmogelijk zijn.
- •Opnames zijn opgeschort terwijl stortingen en de reguliere handel doorgaan, en het User Protection Fund van Bitget, met meer dan 464 miljoen dollar, staat klaar om beleggersverliezen te dekken.
- •CEO Gracy Chen zei dat geïdentificeerde IP-adressen VPN-gebruikspatronen vertonen die overeenkomen met een aan DPRK gelinkte groep, waardoor betrokkenheid van Noord-Korea zeer waarschijnlijk is, hoewel er geen tijdlijn is gegeven voor het heropenen van opnames of het vrijgeven van het volledige technische rapport.
Bitget meldde dat een beveiligingsinbreuk op 24 september 2026 circa 351,6 miljoen dollar aan digitale activa op de beurs trof. Chief Executive Officer Gracy Chen zei dat aanvallers een backend-walletsysteem compromitteren in plaats van de privésleutels van het platform te verkrijgen. Het bedrijf schortte de opnames op, terwijl stortingen en de reguliere handel operationeel bleven.
De beurs detecteerde de ongeautoriseerde transacties om 18:31 UTC en activeerde binnen enkele minuten haar noodprocedures. Volgens Bitget bereikte de inbreuk delen van de hot- en warmwalletinfrastructuur, terwijl de cold wallets, die activa offline bewaren, onaangetast bleven. Chen zei later dat het bedrijf het incident had ingedamd en verdere ongeautoriseerde transacties had geblokkeerd.
Aanvallers richtten zich op backend-walletinfrastructuur
Crypto-hackincidenten zijn in 2026 toegenomen, met totale sectorverliezen van 1,32 miljard dollar in de eerste helft van het jaar, volgens eerder rapportage van The Market Periodical, en Bitget is de recentste grote beurs die wordt getroffen. Volgens Chen compromitteerden de aanvallers een groot backendsysteem binnen de walletinfrastructuur van Bitget en gebruikten die toegang vervolgens om transactiegegevens te repliceren en het autorisatieproces te activeren dat nodig was om geld van de beurs te verplaatsen.
"Compromittering van privésleutels is uitgesloten", zei Chen. Omdat de privésleutels zelf niet waren gecompromitteerd, kon de diefstal worden gestopt op circa 351en dollar, waardoor de aanvallers geen nieuwe transacties konden ondertekenen en geen extra geld van het platform konden aftappen.
"Inperking van verliezen is bevestigd. Verdere ongeautoriseerde transacties zijn niet mogelijk. De specifieke methode van systeemindringing wordt nog actief onderzocht. Een volledig technisch rapport volgt zodra dit is bevestigd", zei Chen.
De systemen van Bitget markeerden de ongeautoriseerde transacties vanuit de hot wallets om 18:31 UTC op 24 september. De hot wallet-laag blijft online en continu met internet verbonden. Chen zei dat de aanvaller erin slaagde de warmwallet-laag te bereiken, die als buffer fungeert tussen volledig hot wallets (online) en volledig cold wallets (offline) — een gelaagde structuur die gebruikelijk is in de sector en is ontworpen om te beperken hoeveel op enig moment online exposure heeft. Ze bevestigde dat de offline kluis van Bitget, de cold wallets, "volledig veilig blijft".
XRP en ETH bovenaan de lijst van getroffen activa
On-chain analyse door het blockchain-analyseplatform Lookonchain, gedeeld in een bericht op X, identificeerde Ripples XRP en Ethereum (ETH) als de twee zwaarst getroffen activa op het Bitget-platform. De gestolen gelden omvatten 102,93 miljoen XRP ter waarde van 157,48 miljoen dollar en 31.890 ETH ter waarde van 85,75 miljoen dollar, volgens Lookonchain.
Lookonchain noemde ook 34,75 miljoen USDT (circa 34,75 miljoen dollar), 21,05 miljoen USDC (circa 21,05 miljoen dollar), 19,67 miljoen USD en 3.000 XAUt (circa 12,82 miljoen dollar) onder de getroffen bezittingen. Het incident omvatte verder 12.719 BNB ter waarde van 9,88 miljoen dollar, 821.012 AVAX ter waarde van 8,38 miljoen dollar en 20,59 miljoen TRX ter waarde van 7,07 miljoen dollar.
Bitget wijst op protectiefonds van 464 miljoen dollar
In een bericht op X zei Chen dat het User Protection Fund van Bitget meer dan 464 miljoen dollar bevat, een bedrag dat volgens haar voldoende is om de verliezen van beleggers te dekken. "De gelden van gebruikers zijn veilig", schreef ze. "Uw rekeningsaldi zijn nauwkeurig en uw activa zijn beschermd."
Opnames zijn voorlopig opgeschort, terwijl stortingen en de reguliere handel open blijven. Chen zei dat de opnames weer worden geopend en dat het team elke bank run aankan. Ze wees erop dat de retailhandelsvolume van Bitget vergelijkbaar is met die van Bybit, en betoogde dat de beurs een verlies van meer dan 300 miljoen dollar kon absorberen, vergelijkbaar met het vermogen van Bybit om zijn verlies van 1,5 miljard dollar op te vangenn
Chen zei ook dat het team IP-adressen had geïdentificeerd met VPN-gebruikspatronen die overeenkomen met die van een aan DPRK gelinkte groep, waardoor een connectie met Noord-Korea "zeer waarschijnlijk" is. Aan Noord-Korea gelinkte hackergroepen zijn door onderzoekers en onderzoeksinstanties in verband gebracht met enkele van de grootste diefstallen op cryptobeurzen van de afgelopen jaren.
Bitget heeft toegezegd de opnames te heropenen en een volledig technisch rapport over de indringingsmethode te publiceren, maar heeft voor geen van beide een tijdlijn gegeven. Het onderzoek is nog gaande, en verliesramingen of toereikende factoren kunnen verschuiven naarmate nieuw bewijs naar boven komt. Dit artikel is uitsluitend ter informatie.

