Bitget vraagt THORChain officieel om dienstverlening te weigeren aan adressen van daders van $387,5 miljoen-exploit
Belangrijkste punten
- •Bitget werd op 24 september getroffen door een inbreuk waarbij circa $387,5 miljoen aan assets werd buitgemaakt, waaronder AVAX, BNB, ETH, TRX, USDT, USDC, XRP en ZEC; het bedrag is bijgesteld naar boven vanaf een eerste schatting van $351,6 miljoen.
- •Bitget-CEO Gracy Chen riep THORChain publiek op geen diensten meer te verlenen aan de adressen van de aanvallers, met de waarschuwing dat de industrie toekijkt hoe het censuurbestendige protocol reageert.
- •THORChain draait op 95 wereldwijd verspreide nodes zonder adminsleutel en zonder controlerende multisig, zodat elke dienstweigering afhangt van vrijwillige coördinatie tussen onafhankelijke node-operators in plaats van een zakelijke beslissing.
- •Stablecoin-uitgevers Circle en Tether stopten op 25 september bijna $318.000 aan bewegingen die met de hack verband hielden, waarbij ze gecentraliseerde controle over tokencontracten uitoefenen die THORChain bij ontwerp mist.
- •Bitget lanceerde een Recovery Bounty Program dat 5% van bevroren fondsen en 5% van teruggevonden fondsen uitbetaalt, krijgt assistentie van Mandiant en SlowMist, zegt dat het incident onder controle is, en zal opnames gefaseerd herstarten.
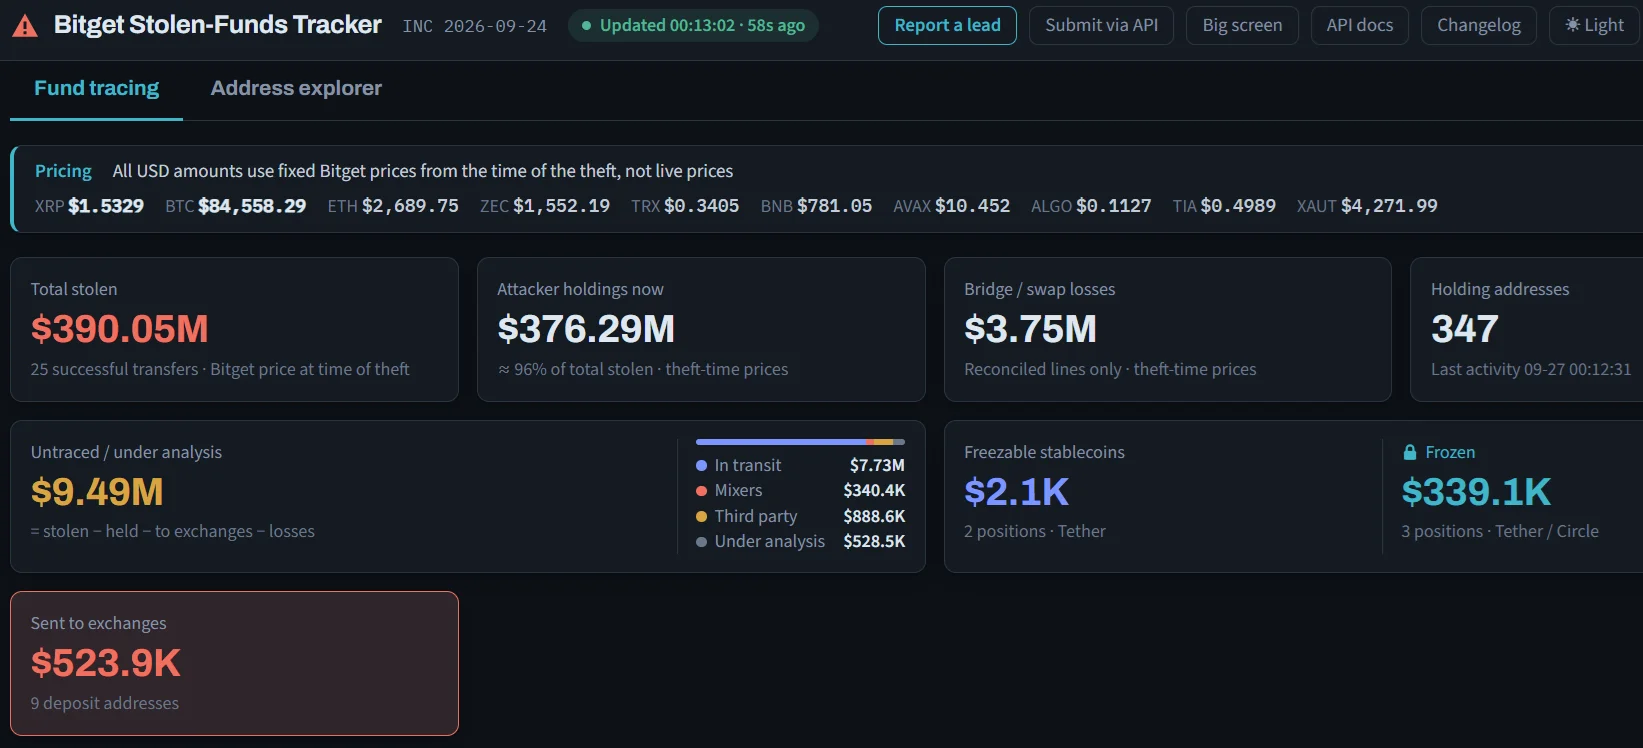
Bitget-CEO Gracy Chen heeft publiek bevestigd dat de beurs THORChain formeel vraagt transacties te blokkeren die gekoppeld zijn aan de exploit waarmee circa $387,5 miljoen uit de wallets van de beurs werd gehaald — een directe oproep aan de no-KYC gedecentraliseerde beurs die blockchain-analisten aanmerken als een geliefde witwasroute voor grote cryptodiefstallen.
Het verzoek volgt op interventie door stablecoin-uitgevers Circle en Tether, die op vrijdag 25 september bijna $318.000 aan stablecoin-bewegingen rond de hack stopten, zoals Cryptopolitan rapporteerde. Uitgevers kunnen zo snel handelen omdat ze directe controle houden over de contracten van hun tokens — een gecentraliseerde hendel die THORChain bij ontwerp niet heeft. Medewerking van THORChain verkrijgen wordt echter niet zo eenvoudig verwacht.
Bitgets oproep aan THORChain
In een bericht op X zaterdag in de vroege ochtend zei Chen: “We are formally asking @THORChain to refuse service to these addresses.” Ze waarschuwde dat “de industrie toekijkt” en dade het protocol uit om zich niet te verschuilen achter “een ontwerpprincipe” zoals protocolneutraliteit of decentralisatie om zichzelf van verantwoordelijkheid te ontheffen terwijl “bekende gestolen fondsen” door het platform stromen.
Hoe THORChain feitelijk kan ingrijpen wordt gecompliceerd door de structuur. Eerdere berichtgeving van Cryptopolitan wees uit dat het protocol meer synoniem is met code dan met een echt bedrijf: volgens de eigen verklaring van het protocol draait de DEX op 95 wereldwijd verspreide nodes zonder adminsleutel en zonder controlerende multisig. Zonder adminsleutel is er geen enkele bestuurder of instantie om aan te schrijven; elke dienstweigering zou afhangen van vrijwillige coördinatie tussen onafhankelijke node-operators in plaats van een eenzijdige zakelijke beslissing.
THORChain biedt snelle, toestemmingloze native cross-chain swaps zonder know-your-customer-controles voor legitieme gebruikers — dezelfde eigenschap die het populair maakt bij kwaadwillenden die fondsen buiten herstelbereik willen brengen. Opmerkelijk is dat het protocol geen transacties bevroor na de eigen $10,7 miljoen-exploit van de vault eerder dit jaar. Juist die geschiedenis geeft gewicht aan Chens oproep: de industrie kijkt in feite toe of een protocol dat gebouwd is om censuurbestendig te zijn, überhaupt zal meewerken wanneer het verzoek komt van een gehackte beurs, volledig in het openbaar.
Wat er met Bitget gebeurde
Bitget werd op 24 september getroffen door een inbreuk waarbij $387,5 miljoen werd buitgemaakt, bijgesteld naar boven vanaf een eerste schatting van $351,6 miljoen, volgens een update van het supportcentrum op 25 september.
De gestolen assets omvatten AVAX, BNB, ETH, TRX, USDT, USDC, XRP en ZEC, gestald op primaire ontvangend wallets, waaronder 0x770b…63ee voor assets aan de Ethereum-kant. Aparte adressen houden de XRP-, Zcash- en TRON-assets vast.
Bit heeft een live tracing-dashboard en een attacker-address API opgezet om de aanvallers in realtime te monitoren. Volgens Bitget assisteren cybersecuritybedrijven Mandiant en SlowMist het onderzoek, en de beurs zegt dat het incident al onder controle is, waarbij elke mogelijkheid van verdere ongeautoriseerde overboekingen wordt uitgesloten. Publiek gedeelde aanvalsadressen maken het ook mogelijk dat uitgevers, beurzen en analyticsbedrijven stortingen in de hele industrie kunnen markeren — hetzelfde mechanisme achter de bevriezingen door Circle en Tether.
Waarom THORChain het drukkingspunt is
Chen wijst op THORChain vanwege zijn staat van dienst. TRM Labs omschreef het protocol in mei als “the bridge of choice” voor het witwassen van Noord-Korea's grootste rooften, met verwijzing naar de Bybit-hack van circa $1,5 miljard in februari 2025 en de diefstal bij KelpDAO van bijna $300 miljoen. TRM merkte ook op dat THORChain “consistent geweigerd heeft illegale activiteiten te blokkeren,” en schreef die weigering toe aan een anti-censuurhouding.
MistTrack wees op hetzelfde patroon op 25 september en noemde hoe bijna $1,2 miljard van de Bybit-buit via THORChain stroomde. Die kloof — uitgevers en partnerbedrijven bevriezen wat ze kunnen, terwijl het platform dat analisten het vaakst noemen voor het witwassen van dergelijke opbrengsten historisch heeft geweigerd op te treden — is precies de spanning die Bitgets openbare oproep bloot wil leggen.
Wat Bitget doet om fondsen terug te halen
Naast de openbare oproep heeft Bitget een Recovery Bounty Program gelanceerd dat 5% uitbetaalt van elk bevroren bedrag en 5% van elk teruggevonden bedrag, deels gerouteerd via Bybits LazarusBounty-kanaal — het bounty-kader dat Bybit bouwde na de eigen hack in februari 2025. De beurs zei dat sommige assets al bevroren zijn met hulp van industriepartners, hoewel acties op basis van gerechtelijke been of verzoeken van wetshandhavers zijn uitgesloten van de bounty.
Chen zei ook dat Bitget de opnames gefaseerd zal herstarten, met de waarschuwing dat het proces langzamer zal verlopen dan gebruikelijk omdat het incident meerdere blockchains en meerdere tokens raakt. Vanaf hier zijn de waarneembare markeringen THORChains reactie op de oproep, de bewegingen van de gemarkeerde adressen op Bitgets publieke tracker, en het tempo waarmee de gefaseerde opnames naar normaal terugkeren.

