Apple verscherpt de gegevenstoegang op de Mac nu de privacyzorgen over AI-agenten toenemen
Belangrijkste punten
- •Apple zal zeer expliciete gebruikersactie vereisen voordat macOS-apps Full Disk Access kunnen verkrijgen, wat bestanden, e-mails, berichten en surfgeschiedenis kan blootstellen.
- •De beleidswijziging volgde op klachten van een Inc-columnist die zei dat Meta's Muse AI-agent zijn privéberichten had gelezen zonder dat Full Disk Access was ingeschakeld, een claim die Meta tegensprak door te stellen dat de toegang opt-in vereist.
- •Muse kreeg eerder te maken met een aparte securitykwestie toen Meta zijn waarschuwingen verscherpte nadat een onderzoeker een fout met classificatie SEV-2 had ontdekt die de virtuele machine, e-mails en bestanden van een gebruiker mogelijk had kunnen blootstellen.
- •Onderzoek naar bedrijven wijst op vertrouwen als commerciële beperking: 60% van de grote ondernemingen heeft AI-implementaties vertraagd, gestopt of uitgesteld vanwege zorgen over reputatie, regulering en vertrouwen.
- •Volgens een prognose van Gartner stijgen de investeringen in AI-modellen en -platformen van $39,3 miljard in 2025 naar $64,3 miljard in 2026, terwijl Capgemini schat dat AI-agenten tegen 2028 tot wel $450 miljard aan waarde kunnen creëren.
Apple zal strengere controles invoeren op macOS-applicaties die om verregaande toegang vragen tot gegevens die op een Mac zijn opgeslagen, zo kondigde het bedrijf op 2 oktober aan. Het besluit volgde op klachten over Meta's Muse AI-agent en onderstreept een bredere vraag waarmee de softwaresector wordt geconfronteerd: hoeveel toegang AI-agenten zouden moeten hebben, en hoe die toegang moet worden gecommuniceerd en gereguleerd.
Wat Apple wijzigt aan Full Disk Access
In zijn ontwikkelaarsupdate zei Apple dat Full Disk Access bestanden, e-mails, berichten en surfgeschiedenis kan blootstellen, omdat het de beveiligingsmaatregelen omzeilt die app-gegevens normaliter beschermen.
"Voortaan introduceren we aanvullende controles om ervoor te zorgen dat gebruikers die een app oprecht dit buitengewone toegangsniveau willen verlenen, dit alleen kunnen doen met zeer expliciete gebruikersactie", schreef Apple. Het bedrijf voegde eraan toe dat "nu AI-agenten steeds capabeler en autonomer worden, de risico's die samenhangen met dit toegangsniveau aanzienlijk zullen groeien".
Zoals Reuters uitlegde, weegt dit probleem zwaarder op Mac-computers. iPhones en iPads zijn ontworpen om applicaties standaard van elkaar gescheiden te houden als bescherming, terwijl een applicatie op macOS met het Full Disk Access-privilege een veel breder scala aan gebruikersgegevens kan bereiken.
Hoe snel de nieuwe controles beschikbaar komen en uit hoeveel stappen de expliciete toestemmingsflow bestaat, bepaalt hoeveel de wijziging in de praktijk toevoegt — details waar zowel ontwikkelaars als gebruikers naar uitkijken.
Waarom Muse de klachten uitlokte
De wijziging volgde op klachten van Inc-columnist Jason Aten, die zei dat Muse privéberichten op zijn Mac had gelezen terwijl hij Full Disk Access niet had ingeschakeld. Zijn verhaal leidde tot een publieke twist met Metan
Meta-woordvoerder Andy Stone zei op X dat toegang tot Apple Messages opt-in is: gebruikers moeten eerst zowel Full Disk Access als de Messages-connector inschakelen, en ze kunnen die toestemming op elk moment intrekken.
Welk verhaal ook klopt, het geschil werpt licht op de disclosure-vraag die centraal staat in Apples stap: of gebruikers in één oogopslag kunnen zien welke machtigingen een agent gebruikt.
Dit is niet de eerste securitycontroversie voor Muse. Volgens eerdere berichtgeving van Cryptopolitan verscherpte Meta de securitywaarschuwing van Muse nadat een onderzoeker een fout had ontdekt, geclassificeerd als SEV-2, die een aanvaller mogelijk toegang had kunnen geven tot de virtuele machine, e-mails en bestanden van een gebruiker.
Waarom agenten de sleutels tot alles nodig hebben
De spanning zit ingebouwd in agentische AI: hoe nuttiger een agent wordt, hoe meer toegang deze mogelijk nodig heeft.
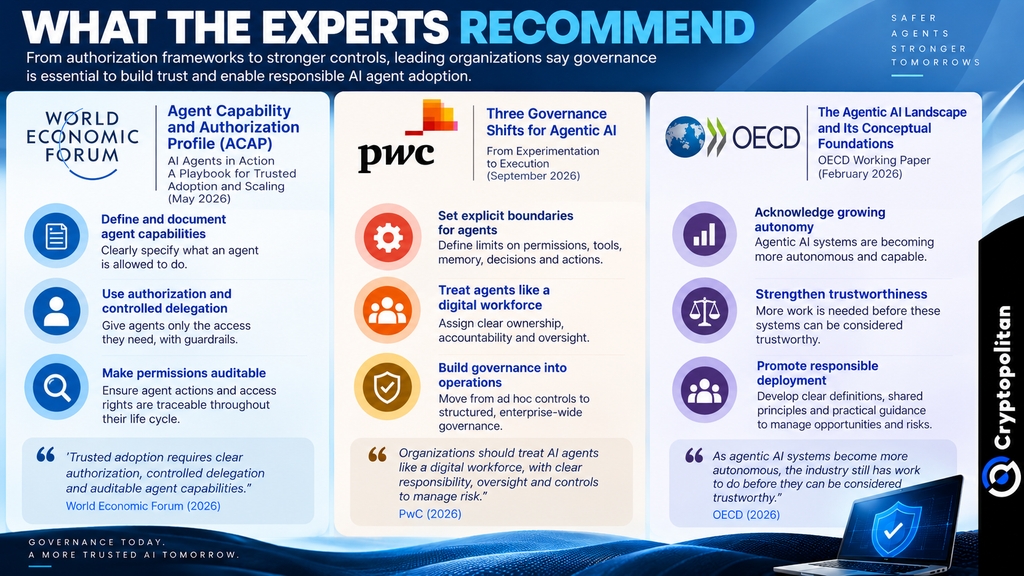
Het World Economic Forum beveelt een Agent Capability and Authorization Profile aan om te definiëren waartoe een agent toegang heeft en wat deze mag doen, met als doel die grenzen makkelijker te volgen en af te dwingen.
PwC is het daar grotendeels mee eens. Het adviseurste adviesbureau stelt dat bedrijven AI-agenten moeten beheren als een digitaal personeelsbestand, met duidelijk eigendom, toegang op basis van specifieke taken en grenzen aan wat de agenten zelfstandig mogen doen.
De OECD klinkt voorzichtiger. In haar rapport stelt de organisatie dat agentische AI nog in ontwikkeling is en dat meer werk nodig is voordat dergelijke systemen betrouwbaar genoeg geacht kunnen worden.
Die richtlijnen zijn advisering, geen dwingend recht; voor de meeste gebruikers worden ze pas effectief via de machtigingssystemen die in hun besturingssysteem zijn ingebouwd — precies de laag die Apple nu aanscherpt.
Vertrouwen wordt een commerciële beperking
Deze zorgen bepalen al hoe bedrijven kunstmatige intelligentie inzetten. Onderzoek van FTI Consulting toonde aan dat 60% van de grote ondernemingen AI-implementaties heeft vertraagd, gestopt of uitgesteld vanwege kwesties rond reputatie, regulering en vertrouwen.
Een rapport van SAS wijst ook op een vertrouwenskloof: 76% van de respondenten vertrouwt generatieve AI, tegenover 66% dat agentische AI vertrouwt. Bedrijven die investeren in betrouwbare AI-methoden zagen 15 keer vaker een hoog of goed rendement op die investeringen.
Er staat veel geld afhankelijk van vertrouwen. Gartner voorspelt dat de investeringen in AI-modellen en -platformen stijgen van $39,3 miljard in 2025 naar $64,3 miljard in 2026. Capgemini schat dat AI-agenten tegen 2028 tot wel $450 miljard aan waarde kunnen creëren, ondanks het feit dat slechts 2% van de bedrijven AI-systemen volledig heeft geïmplementeerd.
Nu wrijving, later bredere adoptie
Apples strengere controles kunnen wrijving toevoegen, maar duidelijkere, herroepbare machtigingen kunnen gebruikers er ook geruster toe maken agenten betekenisvolle toegang te verlenen. Nu agentische AI van experiment naar dagelijks gebruik beweegt, wordt het ontwerp van machtigingen onderdeel van het product zelf — niet alleen een compliancekwestie.

