AFX Trade verliest $24,15 miljoen door compromis van validatorsleutels op Arbitrum-gebaseerde bridge
Belangrijkste punten
- •Aanvallers stalen ongeveer $24,15 miljoen van AFX Trade door validatorsigningkeys te compromitteren, niet door een kwetsbaarheid in een smart contract uit te buiten.
- •De bridge vereiste vijf validatorhandtekeningen om opnames goed te keuren, en de aanvallers verkregen genoeg gecompromitteerde sleutels om dit quorum te halen.
- •Offchain Labs en blockchainbeveiligingsonderzoekers bevestigden dat Arbitrum's native bridge en onderliggende netwerk tijdens het incident nooit zijn gecompromitteerd.
- •De gestolen USDC werd naar het Ethereum-netwerk overgebracht en omgezet in ongeveer 12,467 ETH, wat mogelijke herstelpogingen aanzienlijk bemoeilijkt.
- •De exploit veegde de total value locked van AFX Trade bijna volledig weg, waardoor directe liquiditeitszorgen ontstonden voor de resterende gebruikers van het protocol.
AFX Trade, een gedecentraliseerde perpetual-futuresbeurs gebouwd op Arbitrum, is het nieuwste decentralized finance-protocol dat door een groot beveiligingsincident is getroffen. Aanvallers maakten ongeveer $24,15 miljoen buit nadat zij validatorsigningkeys hadden gecompromitteerd die werden gebruikt door de bridge-infrastructuur van het protocol. De inbreuk leidde direct tot zorgen binnen het bredere Arbitrum-ecosysteem, hoewel blockchainbeveiligingsexperts bevestigden dat Arbitrum's native bridge gedurende het incident volledig veilig bleef.
Cross-chain bridges waren betrokken bij enkele van de grootste exploits in de geschiedenis van DeFi, waaronder het Ronin Bridge-incident waarbij in maart 2022 ongeveer $625 miljoen werd buitgemaakt en de Wormhole-exploit die de daaropvolgende maand leidde tot verliezen van circa $325 miljoen. De inbreuk bij AFX Trade was kleiner van omvang, maar volgt hetzelfde patroon: het doelwit was operationele infrastructuur in plaats van smart contract-code.
In plaats van een kwetsbaarheid in een smart contract uit te buiten, verkregen de aanvallers voldoende validatorhandtekeningen om frauduleuze opnames goed te keuren — een methode die onderstreept dat operationele beveiliging een van de belangrijkste uitdagingen binnen decentralized finance blijft.
Hoe de AFX Trade-exploit plaatsvond
Volgens blockchainbeveiligingsbedrijf Blockaid werd de exploit niet veroorzaakt door een kwetsbaarheid in Arbitrum zelf. Aanvallers compromitteerden validatorsigningkeys die hoorden bij een bridge die rechtstreeks door AFX Trade werd beheerd. Omdat de bridge vijf validatorhandtekeningen vereiste om opnames goed te keuren, voldeden de gecompromitteerde sleutels aan het vereiste quorum, waardoor ongeautoriseerde transacties precies konden doorgaan zoals de bridge-programmering toestond.
Dit onderscheid is cruciaal: de onderliggende blockchaininfrastructuur bleef normaal functioneren. Het incident liet in plaats daarvan zien hoe gecompromitteerde operationele inloggegevens anderszins veilige smart contract-logica kunnen omzeilen. De aanvalsvector lijkt op het Ronin Bridge-incident, waarbij aanvallers gecompromitteerde validatorsleutels verkregen van het Sky Mavis-team van Axie Infinity om frauduleuze opnames te autoriseren.
Arbitrum's native bridge bleef veilig
Na berichten waarin het incident werd omschreven als een "Arbitrum bridge hack", reageerde Offchain Labs snel met de verduidelijking dat de native Arbitrum-bridge nooit was gecompromitteerd. Beveiligingsonderzoekers benadrukten dat Arbitrum's eigen bridge precies functioneerde zoals bedoeld en dat de getroffen infrastructuur uitsluitend toebehoorde aan AFX Trade.
Deze verduidelijking hielp onnodige paniek binnen het Arbitrum-ecosysteem te voorkomen, waar gebruikers incidenten met bridges van derden vaak associëren met de onderliggende blockchain zelf. Het incident bevestigt een bredere les binnen decentralized finance: applicaties die op veilige netwerken worden uitgerold, blijven sterk afhankelijk van hun eigen beveiligingsarchitectuur, validatorbeheer en operationele controles.
Verplaatsing van de gestolen fondsen
Na het voltooien van de ongeautoriseerde opnames verplaatsten de aanvallers vrijwel alle gestolen USDC van de gecompromitteerde bridge naar het Ethereum-netwerk. Blockchainonderzoekers volgden de verplaatsing van de activa voordat deze werden omgezet in ongeveer 12,467 ETH, wat mogelijke herstelpogingen aanzienlijk bemoeilijkt.
Het incident veegde de total value locked van AFX Trade bijna volledig weg, waardoor directe liquiditeitszorgen ontstonden voor de resterende gebruikers van het protocol. Terwijl onderzoekers de walletactiviteit blijven monitoren, is de exploit toegevoegd aan een groeiende lijst van geavanceerde cross-chain bridge-hacks waarbij gecompromitteerde validatorinfrastructuur — en niet gebrekkige smart contract-code — de primaire aanvalsvector vormde.
Gevolgen voor DeFi-beveiligingspraktijken
De inbreuk bij AFX Trade benadrukt een ongemakkelijke realiteit binnen de sector voor decentralized finance. Zelfs grondig geaudite smart contracts kunnen protocollen niet volledig beschermen wanneer operationele infrastructuur kwetsbaar blijft. Validatorbeheer, bescherming van private keys, hardware security modules en multi-party authentication zijn even cruciale onderdelen geworden van de algehele beveiligingspositie van een protocol.
Naarmate institutionele deelname aan DeFi groeit, beoordelen investeerders steeds vaker operationele waarborgen naast smart contract-audits. Dit veranderende dreigingslandschap blijft ontwikkelaars richting sterkere mechanismen voor validatorbescherming, gedecentraliseerde governancemodellen en veerkrachtigere bridge-architecturen duwen die zijn ontworpen om compromittering van inloggegevens te weerstaan.
Marktimpact en reactie van de sector
Het nieuws over het AFX Trade-incident verspreidde zich snel over de cryptomarkten en voegde zich bij een toch al uitdagend jaar voor DeFi-beveiliging. Hoewel de exploit één protocol trof en niet het bredere Arbitrum-netwerk, leidde dit bij marktdeelnemers opnieuw tot kritische vragen over de algemene veiligheid van cross-chain bridge-infrastructuur.
Beveiligingsbedrijven, blockchainanalysebedrijven en ecosysteemontwikkelaars begonnen direct transactiestromen te onderzoeken en riepen protocollen op hun validatorbeheer te versterken. De snelheid van de reactie liet zien hoe blockchaintransparantie onderzoekers in staat stelt om gestolen activa na grote exploits vrijwel in realtime te traceren.
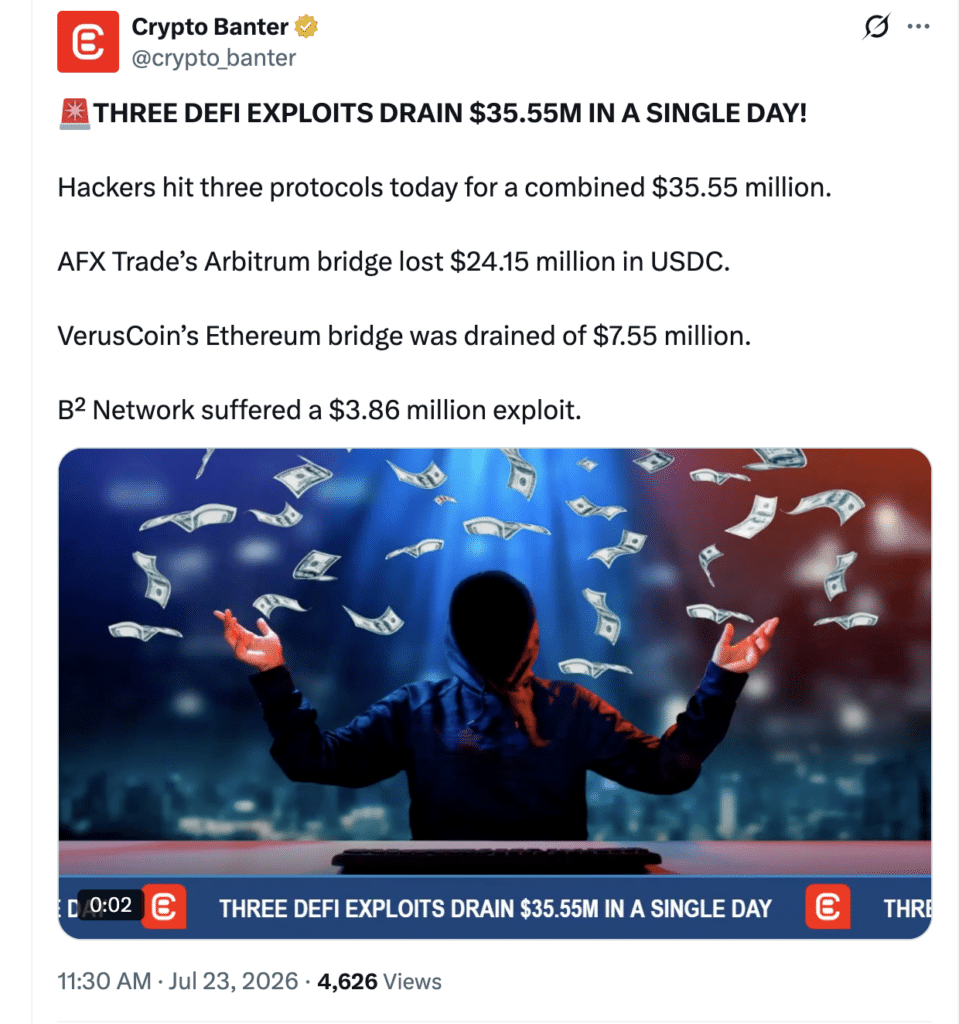
Crypto Banter behandelde het incident op X, en AFX Trade bracht een verklaring uit via zijn officiële X-account. CoinDesk berichtte ook over de exploit.
De weg vooruit voor bridge-beveiliging
De terugkerende vraag na elke grote bridge-exploit is of cross-chain infrastructuur substantieel veiliger kan worden. Sectoranalisten denken steeds vaker dat verbeteringen haalbaar zijn, maar alleen via meerdere overlappende waarborgen. Daaronder vallen gedecentraliseerde validatornetwerken, ondertekeningsprocedures via cold storage, voortdurende sleutelrotatie, realtime anomaliedetectie en geavanceerde systemen voor transactiemonitoring — maatregelen die allemaal het beschikbare aanvalsoppervlak verkleinen.
Het AFX Trade-incident kan de invoering van deze best practices versnellen, nu ontwikkelaars erkennen dat operationele beveiliging dezelfde mate van zorgvuldigheid vereist als smart contract-ontwikkeling en protocolinnovatie.
Verklarende woordenlijst
AFX Trade: Een gedecentraliseerde perpetual-futuresbeurs gebouwd op de Arbitrum-blockchain die transacties afwikkelt in USDC.
Arbitrum: Een Ethereum Layer 2-schaalnetwerk dat is ontworpen om transactiesnelheid te verhogen en kosten te verlagen.
Bridge: Infrastructuur waarmee digitale activa tussen verschillende blockchainnetwerken kunnen worden verplaatst.
Validator Signing Keys: Cryptografische sleutels die door validators worden gebruikt om transacties en bridge-opnames te autoriseren.
USDC: Een door de Amerikaanse dollar gedekte stablecoin die veel wordt gebruikt binnen decentralized finance.
ETH: De native cryptocurrency van de Ethereum-blockchain.
Total Value Locked (TVL): De totale waarde van activa die binnen een decentralized finance-protocol zijn gestort.
Bridge Exploit: Een beveiligingsincident dat gericht is op blockchain-bridge-infrastructuur in plaats van op de onderliggende blockchain zelf.
Belangrijke vragen en antwoorden
Wat is er met AFX Trade gebeurd?
AFX Trade verloor ongeveer $24,15 miljoen nadat aanvallers validatorsigningkeys compromitteerden die werden gebruikt door een bridge die het protocol beheerde.
Is Arbitrum gehackt?
Nee. Beveiligingsonderzoekers en Offchain Labs bevestigden dat Arbitrum's native bridge en onderliggende netwerk niet zijn gecompromitteerd.
Hoe hebben aanvallers de fondsen gestolen?
Aanvallers verkregen genoeg validatorhandtekeningen om te voldoen aan de quorumvereiste van de bridge, waardoor frauduleuze opnames uit de bridge-infrastructuur van het protocol werden geautoriseerd.
Waar zijn de gestolen fondsen naartoe gegaan?
De gestolen USDC werd naar het Ethereum-netwerk overgebracht en omgewisseld voor ongeveer 12,467 ETH.
Heeft de exploit gevolgen voor het vertrouwen in Arbitrum?
Het huidige bewijs wijst erop dat de exploit uitsluitend de bridge-infrastructuur van AFX Trade trof, niet de onderliggende blockchain van Arbitrum.
Het AFX Trade-incident is een nieuwe herinnering dat beveiliging binnen decentralized finance veel verder gaat dan smart contract-code. Terwijl Arbitrum's native infrastructuur onaangetast bleef, konden aanvallers door gecompromitteerde validatorsigningkeys ongeveer $24,15 miljoen weghalen uit een bridge van een derde partij. Naarmate blockchain-ecosystemen blijven groeien, worden sterkere validatorbescherming, verbeterde bridge-architectuur en uitgebreide operationele controles steeds belangrijker.

