イーサリアムが新たな防御ツールを検証する中、Vitalik ButerinがAIサイバーセキュリティについて見解を示す
重要ポイント
- •Vitalik Buterinは9月17日のX上での議論で、性能が向上するAIシステムは形式的検証を通じて防御側のソフトウェア工学も強化できるため、AIによる攻撃が自動的にハッカーに永続的な優位性を与えるわけではないと論じた。
- •形式的検証は数学的証明を用いてソフトウェアが定義されたルールを満たすかを検証するが、仕様から漏れたリスクはカバーできず、プロトコル、サーバー、データベース、ネットワーク層にわたる幅広い検査と組み合わせる必要がある。
- •イーサリアム財団のプロトコルセキュリティチームは7月、協調動作するAIエージェントがイーサリアムが依存するシステムの実際の欠陥を発見したと発表した。その一例がRust libp2pのGossipsubコードにおけるリモートから引き起こされるクラッシュで、バージョン0.49.4で修正された。
- •財団は、AI生成の脆弱性レポートを受け入れる前に再現、自動検査、レビューを義務付けている。エージェントが到達不能なコードに関する説得力のある findings や、意図より弱い条件を検査する証明を出す可能性があるためである。
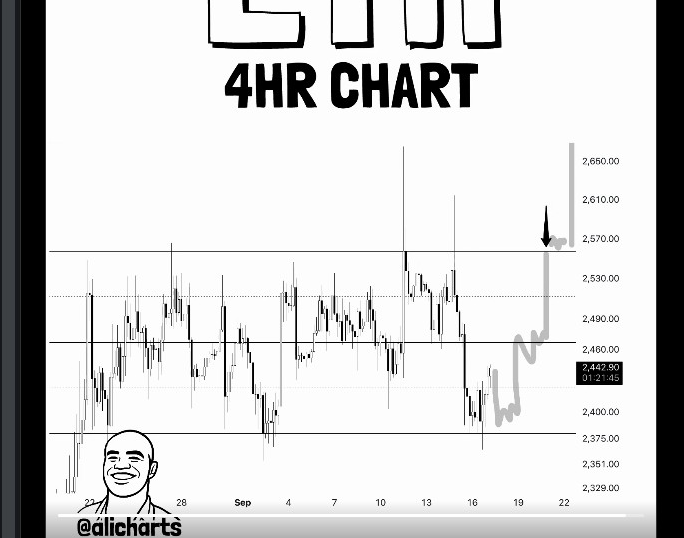
- •ETHは24時間で2.3%上昇して2,457.19ドルとなり、アナリストのAli Martinezは、出来高の増加を伴い4時間足で2,570ドルを上回る強い close が2,700ドルと3,000ドルへの動きを支えうると述べた。
イーサリアムの共同創設者Vitalik Buterinは、人工知能(AI)がサイバーセキュリティにおいて攻撃者に恒久的な優位性をもたらしうるという主張に反論した。9月17日にX上で共有された議論の中で、Buterinは、性能が向上するAIシステムは防御側のソフトウェア工学を同様に強化しうると論じた。その中核となるのが形式的検証であり、数学的証明を用いてソフトウェアが明確に定義されたセキュリティ特性を満たすかを検証する手法である。
この発言は、ソフトウェア業界全体に広がる問いに応えるものだ。AIがコードの脆弱性探索のコストを下げるなか、防御側は同等の速度で拡張できる手法を模索している。クライアントコードが公開され、攻防双方が同時に同じソフトウェアを監査するパブリックブロックチェーンにとって、この議論はとりわけ重要である。
AI攻撃への対抗手段としての形式的検証
Buterinは、AIによる攻撃が自動的にハッカーに永続的な優位性を与えるわけではないと述べた。彼の主張の基盤は形式的検証であり、数学的証明を用いてソフトウェアが定義されたルールに従うかを検証する。AIシステムが高度化するにつれ、開発者はより複雑なプログラムを検証し、より大規模にセキュリティ特性を検査できるようになるとは述べた。
この手法の魅力は網羅的なカバレッジにある。従来のテストは選択した入力でプログラムの挙動をサンプリングするが、完成した形式的証明は基礎となるモデルが許容するすべての実行をカバーし、違反のクラス全体を一度に排除できる。この取引 — 膨大な初期労力と引き換えに機械による検証済みの確実性を得る — こそ、AIがレビューすべきコード量と敵対的な探索の速度の両方を拡大するなかで、検証が魅力的な理由である。
ただし、この手法だけでは完全なセキュリティは保証されない。開発者はまず、ソフトウェアに満たしてほしい特性を明示しなければならない。証明はそのルールが成り立つことを確認できるが、仕様から漏れたリスクはカバーできない。
さらにButerinは、開発者にはプロトコル、サーバー、データベース、ネットワーク層、キャッシュ、その他の支援コンポーネントを含む幅広い検査が必要だと付け加えた。形式的証明は開発者が検証するよう求めた問いにのみ答えるものであり、欠落した前提をすべて特定するわけではないと彼は指摘した。
イーサリアム、プロトコルコードでAIエージェントを検証
イーサリアム財団はすでにプロトコルセキュリティ業務でAIエージェントを活用している。同財団のプロトコルセキュリティチームは7月、協調動作するエージェントがイーサリアムが依存するシステムの実際の欠陥を発見したと発表した。一例は、Rust libp2pのGossipsubネットワーキングコード — イーサリアムのコンセンサスクライアントがブロックやアテステーションを交換するために使うピアツーピアネットワーキングライブラリ — におけるリモートから引き起こされるクラッシュで、開発者はバージョン0.49.4で修正した。
同チームは、AI生成のセキュリティレポートにおける実務上の弱点も特定した。エージェントは、本番システムに影響しない説得力のある findings を生み出すことがある。到達不能なコードやテスト専用の挙動を指摘する報告もあれば、研究者が意図したよりも弱い条件を検査する形式的証明を出すケースもある。そのため財団は、脆弱性を受け入れる前に再現、自動検査、人間によるレビューを義務付けている。
AI生成の監査レポートが増加するか、この再現とレビューのハードルが、機械速度の findings と修正に値する欠陥を分ける実務上の境界線となっている。
形式的検証、イーサリアム研究で重要性を増す
形式的検証は、イーサリアムの現在のプロトコル研究計画においてより広い役割を担う予定だ。イーサリアム財団は9月7日、この手法が2029年まで複数の研究トラックを支援すると発表した。対象にはプライバシー、ステート設計、zkEVM開発、耐量子セキュリティが含まれる。この計画は検証業務と将来のプロトコルエンジニアリングも結び付けている。
財団は、L1 zkEVM — ゼロ知識証明でイーサリアム自身のブロック実行を検証する設計 — に関する作業が検証ツールや検証済み暗号コンポーネントの向上につながると期待している。別のプロジェクトであるbetter.codesは、AIエージェントとLeanにおける機械検証済み証明を組み合わせている。研究者はAIシステムを形式化された暗号問題に向け、Leanカーネルが提出された各証明が記述された定理を満たすかを検査する。このアプローチは、モデルの出力だけに頼るのではなく、機械生成の高速な作業と厳密な数学的検査を組み合わせるものである。
AIの脅威が拡大するなか、イーサリアムは防御作業を継続
Buterinの発言は、セキュリティ研究者がAIの攻撃的利用の拡大を記録するなかで出された。Anthropicは9月の脅威レポートで、2025年12月から2026年8月にかけて悪意ある行為者がサイバー活動やその他の悪用カテゴリーでClaudeを使用した事例を扱ったと述べた。同社によると、一部の攻撃者はAIを脆弱性研究、エクスプロイテーション、より広範な攻撃ワークフローの支援に利用していた。
セキュリティチームもまた、同じ技術をコードの検索、テストの生成、障害のより迅速な再現に活用している。イーサリアム自身の試みは、研究者が到達可能性、本番環境への関連性、証明が検査する正確な特性を依然として確認する必要があることを示している。
セキュリティをめぐる議論のなか、ETHは2,460ドル付近へ上昇
執筆時点で、イーサリアムは過去24時間で2.3%上昇し、2,457.19ドルとなった。ETHは一時2,400ドルを下回る安値から回復し、2,460ドル付近へ戻った。4時間足チャートでは、イーサリアムは下限が2,375ドル付近、上限が2,570ドル付近のより広いレンジ内で取引されている。
アナリストのAli Martinezは、イーサリアムが反発を延ばせば3,000ドルへの道が開ける可能性にも言及した。Xへの投稿で彼は、ETHはまず4時間足レンジの中間地点へ向かい、その後に2,570ドルを試す可能性があると述べた。Martinezによれば、出来高の増加を伴い4時間足で2,570ドルを上回って強く引け close すれば、2,700ドル、続いて3,000ドルへの動きを支えうるという。
この記事は情報提供のみを目的としており、財務上または投資に関する助言を構成するものではありません。暗号通貨への投資にはリスクが伴い、テクニカルな目標やセキュリティ研究の進展が将来の価格パフォーマンスを保証するものではありません。

