Ledgerが暗号資産ウォレットにスパイ不正チップを発見、Trezorが正規販売店網を縮小
重要ポイント
- •Trezorはパートナーに対し、販売店としての認定が2027年1月1日に終了し、新たな庫は出荷されないと通知しました。
- •LedgerのセキュリティチームDonjonは、東南アジアの販売店CryptoBilisが販売したウォレットに、画面を読み取り、リカバリーフレーズを解読し、内蔵eSIM経由でLTE経由で送信する不正なコンポーネントが搭載されていたことを発見しました。
- •この不正チップは鍵格納チップやOSを変更しないため、改ざんされたウォレットは外観・動作とも通常どおりに見えます。
- •オンチェーン調査会社Specterは、この手口に関連する疑いのある窃取額として8,600万ドル超を追跡していますが、Ledgerはこの数値を検証していません。
- •Trezorは自社デバイスが侵害された証拠はないと述べ、CryptoBilisはすでに販売者リストから削除されています。
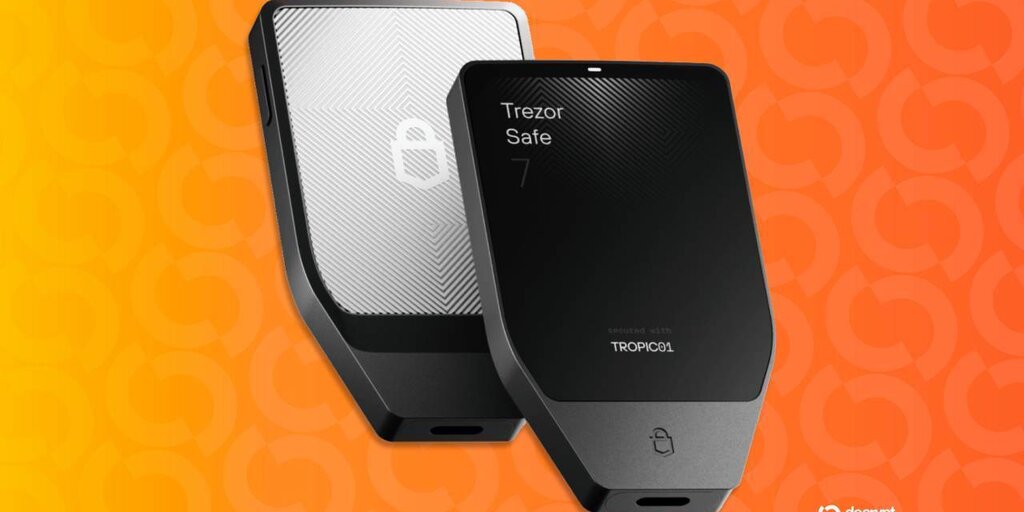
Trezorは正規販売店ネットワークの縮小を進めており、パートナーに対し、代理店としての認定が2027年1月1日に終了し、新たな在庫は出荷しないと通知しました。この決定は、競合するハードウェアウォレットメーカーLedgerが調査を開始し、最終的に第三者店舗経由で販売された暗号資産ウォレットに隠されたスパイ不正チップが搭載されていたことを確認した、わずか数日後に行われたものです。Trezorは、一連のサプライチェーンセキュリティ事故を受け、流通チャネルへの監視を強化することを目的とした動きであると説明しています。
同社は火曜日にXでこの方針を発表し、Trezorデバイスが侵害された証拠は「一切ない」と述べました。今回の縮小は、あくまで慎重さから取られた予防措置であるとしています。
「最近のサプライチェーンインシデントを受けて、協業先をより効果的に審査できるよう、販売店の数を減らすことを決めました」とTrezorは述べました。
##が発見した内容
Ledgerのセキュリティチーム「Donjon」によると、東南アジアの販売店CryptoBilisが販売したウォレットには、デバイスの画面を読み取り、リカバリーフレーズが表示された瞬間にそれを解読する不正なコンポーネントが搭載されていたといいます。スパイ不正チップは、ハードウェアに内蔵されたSIMカードであるeSIMを通じて、スマートフォンと同じモバイルデータ通信網であるLTE経由でこれらの単語を外部に送信します。
Ledgerによると、この不正チップは鍵を格納するチップやデバイスのOSを変更しないため、改ざんされたウォレットは外観も動作も通常どおりに見えます。オンチェーン調査会社Specterは、この手口に関連する疑いのある窃取額として8,600万ドル超を追跡していますが、Ledgerはこの数値を検証していないとしています。
ハードウェアウォレットとは、暗号資産の秘密鍵をハッカーから離れたオフライン環境で保管する小型デバイスです。セットアップ時に生成される24単語のリカバリーフレーズはマスターパスワードとして機能し、これらの単語を知る者は世界中のどこからでもウォレットを空にすることができます。リカバリーフレーズだけで別のデバイス上でウォレットを復元できるため、これを盗み取られると攻撃者に資金への完全なアクセスを許すことになります。
販売店への通知書
Trezorの最高商務責任者(CCO)Danny Sandersは、契約を打ち切るパートナーに送付した通知書を公開しました。
「この通知書を受け取られた場合、貴社の認定は2027年1月1日に終了します。同日付で、Trezorの正規販売店リストから貴社を削除いたします」と通知書は記載しています。「申し訳ございません。この決定は、貴社の努力や当社の代理としての活動を否定するものではありません」
「これは当社のサプライチェーンと顧客を守るための予防措置です」とSanders氏は述べました。「今後状況が変われば見直します」
影響を受ける販売店には新規在庫は供給されませんが、ブラックフライデーやホリデーシーズンを通じて残りの在庫を販売し続けることは可能です。Sanders氏は、この決定はTrezorが自社で密に審査できるパートナーの数を反映したにすぎないと述べました。影響を受ける販売店の数は、にも通知書にも明記されていません。
Trezorは、国ごとに個別に見直しを行い、売上や流通網を自社の現地でのプレゼンスと比較検討したと説明しています。契約が続く販売店は、更新された法的枠組みの下で、デバイスの調達・保管・取り扱いに関するより厳格な規則を順守することになります。したがって、2027年1月1日の変更と更新された規則が、既存販売店の残り在庫が売り切れた後の正規品の入手方法を決めることになります。
Trezorはまた、今週前半にX上で、CryptoBilisがすでに販売者リストから削除されており、同小売店からのTrezorデバイス改ざんの報告は受けていないと述べました。
「こんにちは、開封しないでください。筐体を無理に開けるとデバイスが損傷する可能性があり、Safe 7の場合、内蔵バッテリーがあるため本当に危険です。デバイスに不安がある場合は、 経由でご連絡ください。確認いたします。現在積極的に調査を進めています…」
サプライチェーン懸念の歴史
2022年5月、Trezorは、正規販売店ではない販売者がロシアのマーケットプレイスで偽物のModel Tウォレットを販売していたと警告しました。これらのデバイスは開封・再封印され、内部コンポーネントが交換されており、Trezorは生成されるリカバリーフレーズが推測可能または事前定義されていたため、他人がすでに単語を知っている可能性があると説明しました。当時のTrezorのアドバイスは、公式ショップまたは正規販売店からのみ購入することでした。後者が、現在縮小されているまさにそのネットワークです。
さらに最近では8月、配送パートナーのShipMonkが不正アクセスによりTrezorの顧客データを漏えいし、9月の更新で影響を受けた顧客は80,689人と発表されました。Trezorは、自社のシステム、デバイス、秘密鍵、ウォレットバックアップには影響がないとしています。
Ledgerからの購入者への警告
Ledgerは、過去90日以内にCryptoBilisからデバイスを購入した人にはセットアップしないよう呼びかけ、すでにセットアップした人には、Ledgerから直接購入したデバイス上で新しいシードフレーズに資金を移すよう勧めています。LedgerとTrezorの両社は、正規販売者以外からのハードウェアウォレット購入に対して警告を行っています。

