THORChain、Bitgetの3億8,750万ドル流出ハック後にハッカーウォレット遮断の要請を拒否
重要ポイント
- •THORChainは、ハッカーに関連するウォレットアドレスを遮断するというBitgetの要請を拒否した。ネットワーク停止は緊急時のセキュリティメカニズムであり資金を選択的に凍結できず、同プロトコルは設計上検閲を行わないと述べた。
- •Bitgetは9月24日のインシデントの損失見積もりを、当初公表の3億5,160万ドルから約3億8,750万ドルに上方修正した。
- •北朝鮮のLazarus Groupに結びついているとされる攻撃者はTHORChainを使って盗んだイーサリアムをビットコインに換えており、MistTrackはBybitハックの約12億ドルが以前このプロトコル経由で追跡されたと指摘している。
- •Bitgetはウォレットインフラの脆弱性を修正後、9月28日にビットコイン出金を再開し、新たな不正送金はなくユーザーの資金も影響を受けていないと報告した。
- •Bitget約5,500 BTCのProtection Fundから約1億6,900万ドル相当の2,042.28 BTCをホットウォレットに移動させており、Gracy Chen CEOは1週間以内に基金を3億ドルの基準額まで回復させる計画だ。
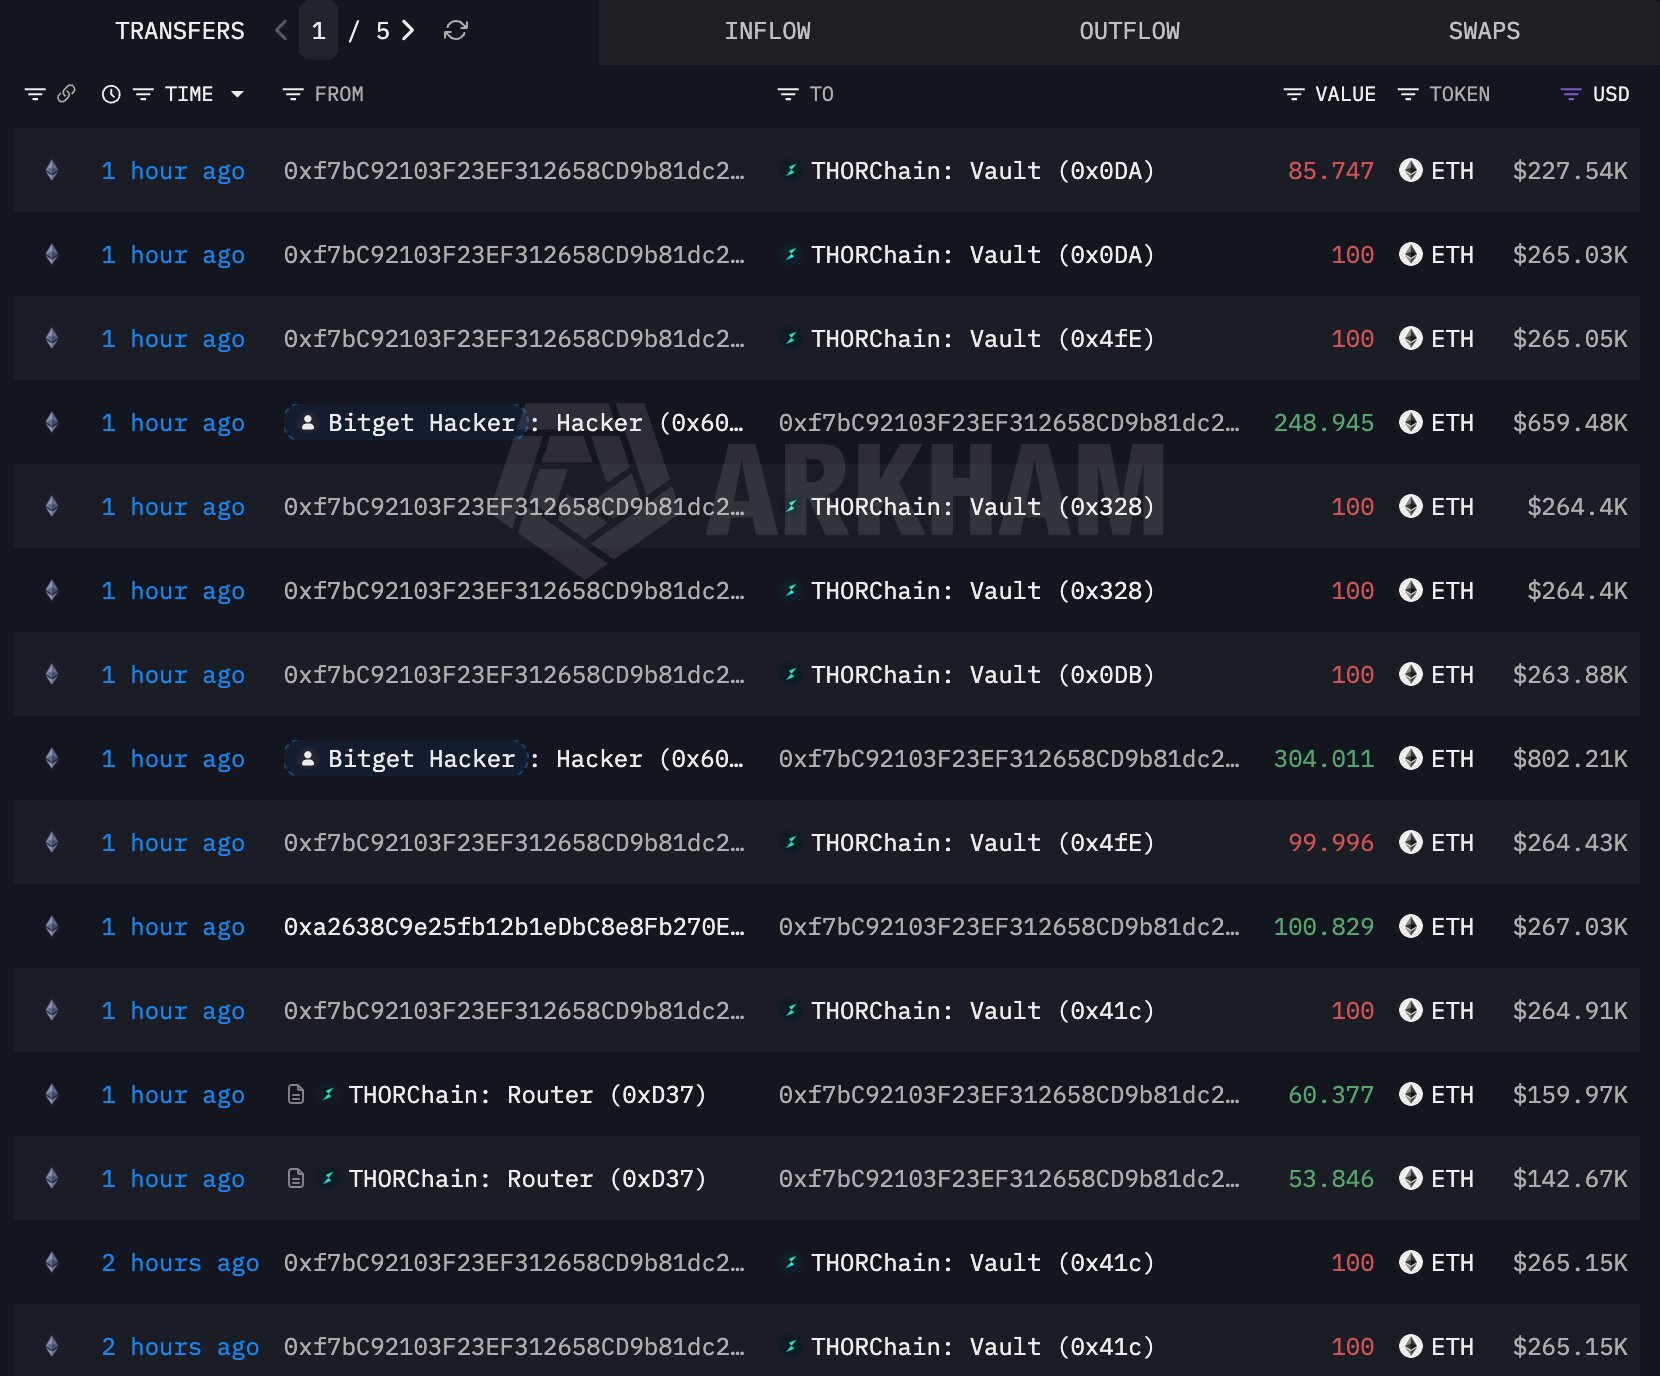
THORChainは、同取引所の最近のハックに関連するウォレットアドレスへのサービス提供を拒否するよう求めたBitgetの正式な要請を退け、攻撃者に関連する資金がクロスチェーンプロトコルを通じて移動し続けるなか、そのパーミッションレスなアーキテクチャを擁護しました。
Bitgetは現在、9月24日のインシデントで約3億8,750万ドルが攻撃者が管理するアドレスに到達したと推定しており、これは当初同取引所が公表した3億5,160万ドルから上方修正されたものです。攻撃者に関連するウォレットはTHORChainをクロスチェーンスワップに利用しており、調査当局はブロックチェーン間で盗まれた資金を追跡しています。その一方でBitgetは、流出の原因となったウォレットインフラの脆弱性を修正した後、9月28日にビットコイン出金の再開を開始しました。
ハッが盗んだ資金の換金にTHORChainを利用
オンチェーンデータによると、今回の攻撃の背後にいるハッカーは資金移動にTHORChainを悪用しています。Arkham Intelligenceのデータでは、ハッカーアドレスは北朝鮮の悪名高いLazarus Groupに結びついているとされ、イーサリアム(ETH)をビットコイン(BTC)へ一括移動させています。同アドレスはArkhamのブロックチェーンエクスプローラーで公開されています。
以前報じられたとおり、ハッカーは同取引所から8,500万ドル相当の34,890 ETHを盗んでおり、これは金額ベースでXRPに次ぐ、Bitgetから盗まれた2番目に大きな暗号資産です。
9月25日(金)、ブロックチェーン追跡企業のMistTrackは、攻撃者が資産スワップとクロスチェーン送金によって盗んだ資金を持って逃れるため、THORChainプラットフォームを悪用していると報告しました。MistTrackは次のように指摘しています。「昨年の14.6億ドルのBybitハックの後、約12億ドルの盗まれた資金が、攻撃者が資産をチェーン間で移動するなかTHORChain経由で追跡されたと報じられています」。
Bybitとの比較が示すのは、大規模流出の資金がこのプロトコルを通じて追跡されるのは今回が初めてではないということです。このパターンにより、クロスチェーンスワップの舞台はハック後の資金追跡における繰り返しの焦点となっています。攻撃者に関連するアドレスは公開されており、取引所、ブロックチェーンセキュリティ企業、AML企業によって現在も積極的に監視されています。MistTrackは、THORChainは責任を果たすべきであり、攻撃者が資産をスップするための格好のプラットフォームになるべきではないと主張しました。
この件について、BitgetのGracy Chen CEOは次のように述べました。「当社の攻撃者アドレスは公開され、積極的に追跡されています。私たちはTHORChainに対し、これらのアドレスへのサービス提供を拒否するよう正式に求めています。分散化とは設計原則であり、既知の盗難資金の移動を助長する盾ではありません。業界全体が見守っています」。
THORChain、アドレス遮断拒否の立場を擁護
THORChainは、ネットワークの停止はプロトコルを保護するために設計された緊急時のセキュリティメカニズムであり、特定の資金を選択的に凍結したり個別のスワップを遮断したりする道具として使用することはできないと述べました。
同プロトコルは、2026年5月に流動性プールから1,070万ドルが盗まれたエクスプロイトを例に挙げました。このインシデントでは、攻撃者のアドレスはブラックリストに登録されず、そのためネットワーク上でのスワップも妨げられませんでした。
「THORChainはパーミッションレスであり、設計上検閲を行いません」と、Xプラットフォーム上のメッセージで付け加えました。
この結果として、公開ラベルが付けられた攻撃者のウォレットであってもTHORChainの遮断メカニズムの対象外に留まり、現在講じられている対応は、オンチェーンでの妨害ではなく、取引所や分析企業による追跡となっています。一方、業界関係者の一部はTHORChainの立場を支持しています。デジタルノマドのMichael Perkins氏は次のように書きました。「世の中に存在するすべての道具は本質的に中立です。道具を善にも悪にも使うかを決めるのはそれを使う人間であり、人間の行為を道具のせいにすることはできません」。
Bitget、ビットコイン出金を再開
予定されていたタイムラインに基づき、暗号資産取引所Bitgetは本日9月28日からプラットフォーム上の出金を再開しました。同取引所は、脆弱性は修正済みであり、インシデントの封じ込め以降、新たな不正送金は確認されていないと述べました。さらに、ユーザーの資金は影響を受けていないとしています。
Gracy Chen CEOは以前、Bitgetが1週間以内にProtection Fundを3億ドルの基準額まで補充する計画だと述べており、この公表された期限は、ハック後の取引所の回復状況を測る具体的な短期的な目安を業界に与えるものです。
Xハンドル「Ai」の報告によると、Bitgetは約5,500 BTCのProtection Fundから約1億6,900万ドル相当の2,042.28 BTCをホットウォレットに移動させており、さらに3,457.72 BTCがオンチェーンに残っています。Chen氏は、これらの移動は事前に行われたものであり、実際のユーザー出金活動と解釈すべきではないと述べています。
本記事は情報提供のみを目的としたものです。ブロックチェーンのラベルや分析は、ウォレットの管理者の身元を独立して特定するものではありません。

