韓国大統領、63億ドルのBinanceハッキングを受けて「サイバーセキュリティ担当長官」の設置を呼びかけ
重要ポイント
- •韓国の李在明(イ・ジェミョン)大統領は、公的機関と民間企業にまたがる防御を統括するため、強力な権限を持つサイバーセキュリティ担当長官の任命を提案しました。
- •この呼びかけは、FBIが北朝鮮に連なるハッキンググループ「TraderTraitor」の犯行とした10月29日のBinanceからの63億ドルの資金窃取の数日後に行われたもので、北朝鮮は関与を否定しています。
- •李大統領は、点検中心の事後対応型の現行セキュリティ体制には明確な限界があると主張し、早期の脅威検知と情報共有の迅速化を求めました。
- •大統領は、急速に進歩する人工知能(AI)がサイバー犯罪者をより高度で対処困難な存在にしていると警告しました。
- •国家情報院は2,100を超える政府機関に安全点検を命じており、科学技術情報通信部も金融・通信企業を含む約170の主要な民間インフラ施設を点検しています。
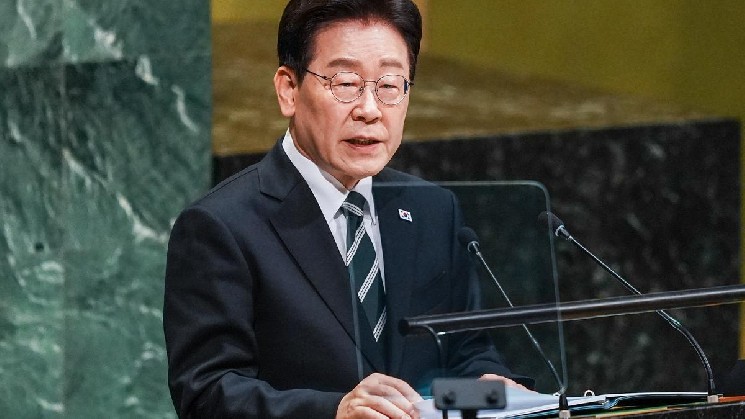
韓国の李在明(イ・ジェミョン)大統領は火曜日、暗号資産取引所Binanceの63億ドルのハッキングを金融機関と重要インフラへの脅威の高まりを示す証拠として挙げ、「強力な権限を持つサイバーセキュリティ担当長官」の任命を呼びかけました。
ソウルでの閣議で、李大統領は公的機関と民間企業にまたがるサイバーセキュリティを統括する権限を持つ政府全体の組織が必要だと述べたと、韓国タイムズが伝えました。
「点検と事後対応を中心とする既存のセキュリティ体制には、明確な限界が現れている」と李大統領は述べました。
この提案は、FBIが北朝鮮に連なるハッキンググループ「TraderTraitor」の犯行とした10月29日のBinanceからの資金窃取の数日後に行われたものです。北朝鮮(平壌)はこの攻撃への関与を否定しています。李大統領はBinance事件について言及する際、北朝鮮には言及しませんでした。この被害は規模の大きさと、FBIが国家に連なるグループによる犯行と特定した点で際立っており、李大統領が、点検と事後対応では金融機関や重要インフラが現在直面する脅威に十分に対処できないと主張する根拠となった事件です。
また李大統領は、急速に進歩する人工知能(AI)がサイバー犯罪者をより高度で対処困難な存在にしていると警告しました。事後の点検に頼るのではなく、早期の脅威検知と情報共有の迅速化を求めており、提案中の統括組織は、公的機関と民間企業の双方にこうした先制的な体制をもたらすことを目的としています。
韓国の国家情報院はすでに2,100を超える政府機関・公共機関に安全点検を命じており、科学技術情報通信部も金融・通信企業を含む約170の主要な民間インフラ施設を点検していると、韓国タイムズが伝えました。この二つの点検は、李大統領の提案する統括組織が対象とする公共部門と民間部門の双方をカバーしています。
政府は、提案されているサイバーセキュリティ組織の設置スケジュールをまだ発表していません。決定されるまでの間、短期的な注目点は、現在進行中の安全点検の結果と、新組織の権限を定める発表、とりわけその統括権限が暗号資産取引所などの民間金融事業にどのように適用されるかです。
原文報道:CoinDesk

