研究者ら、秘密鍵を取り出さずに1024ビットRSA署名を偽造
重要ポイント
- •UCサンディエゴ校とInriaの研究者らは、秘密鍵を取り出すことなく1024ビットRSA署名を偽造した。攻撃にはHSM上のパディングなしの素の署名オラクルへの約43億回のクエリが使用された。
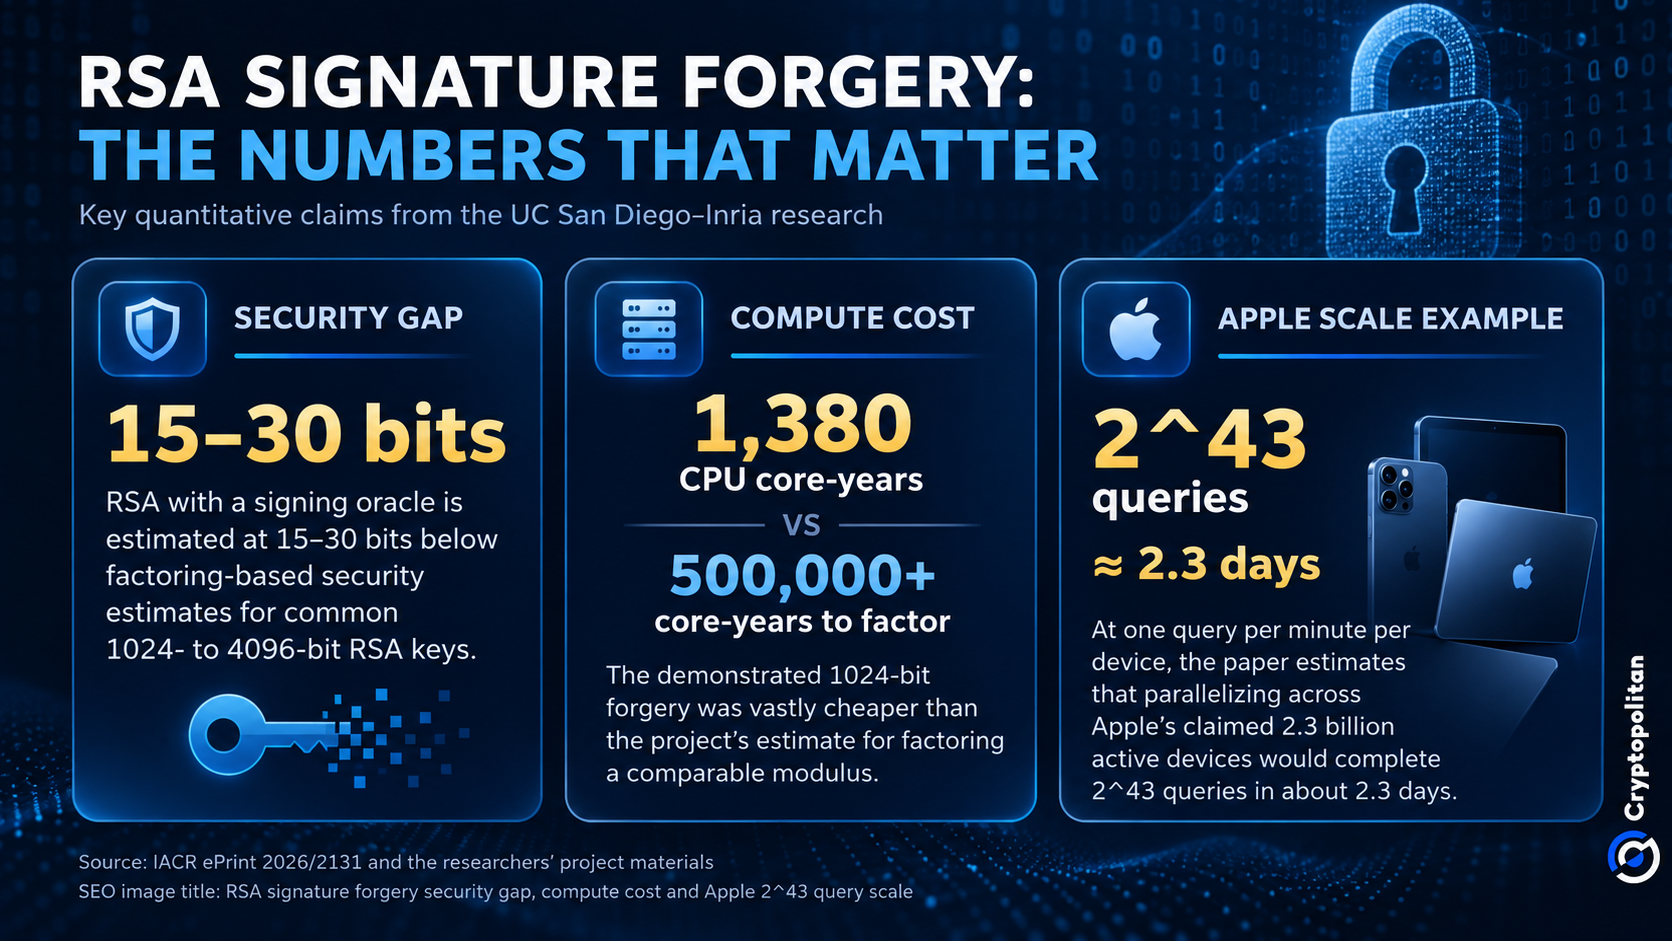
- •この攻撃は5か月間で1,380CPUコア年を消費したが、同じ鍵の因数分解に要すると推定される50万〜100万コア年をはるかに下回り、事前計算後の追加偽造は約180コア年で済むはずだ。
- •この手法にはパディングなしの素のRSA署名インターフェースへのアクセスが必要なため、標準的なPKCS#1 v1.5やRSA-PSSの署名は現実的には脆弱ではなく、secp256k1のECDSAとSchnorr署名に依存するBitcoinやEthereumも影響を受けない。
- •1024ビット鍵サイズはNISTにより2013年以降デジタル署名での使用が禁止されており、基盤アルゴリズムは2007年に遡る。新規性は研究者らによる実際の実装にある。
- •暗号資産カストディアンにとって、署名APIや承認ワークフローが侵害された場合、安全なハードウェアだけでは不十分であることを示す発見であり、EYの2026年調査やESMAの7月8日の鍵・ストレージ管理に関する監督アクションにも反映されたリスクだ。
UCサンディエゴ校の研究チームは、ハードウェアセキュリティモジュール(HSM)—鍵素材を内部に隔離した状態で生成・保管するよう設計された堅牢なデバイス—に対して大量のクエリを送信することで、秘密鍵をデバイスから一切取り出すことなく1024ビットRSA署名を偽造できることを実証しました。
この発見は、暗号資産カストディアンにとって特有のリスクカテゴリーを示しています。改ざん耐性のあるハードウェア内に鍵を保管するだけでは、攻撃者がその鍵の利用を許可されたシステムを侵害した場合、十分とは言えません。
鍵が一度も署名していない署名の偽造
IACR ePrint 2026/2131において、UCサンディエゴ校のLaura Shea、Miro Haller、Adam Suhl、Nadia Heningerの各氏と、InriaのEmmanuel Thomé氏は、素のRSA署名オラクル—提出されたデータを一切のパディングなしにそのまま署名するインターフェース—への一時的なアクセスが、最終的に攻撃者がオフラインで署名を偽造することを可能にしうる仕組みを解説しています。
この攻撃には2^32回の基本的な署名リクエスト—43億回強のクエリ—が必要で、5暦月にわたり1,380CPUコア年の計算時間を消費しました。比較として、研究者らのプロジェクト資料によれば、同じ1024ビットRSA係数を因数分解するには約50万〜100万コア年が必要とされます。その作業の大半は事前計算時に一度だけ行われ、その後、任意の署名の偽造には約180コア年で足りるはずです。
1024ビットというターゲット自体が時代遅れです。NISTのガイダンスでは、3年以降、デジタル署名の生成に1024ビットRSA鍵を使用することは認められていません。
基盤となるアルゴリズムは2007年に遡ります。変わったのは、研究チームが実際に攻撃を実行したことです。Bruce Schneier氏が9月28日に指摘したとおりです:
"What is new is the implementation." — Bruce Schneier
なぜパディングなしの署名が要点なのか
この種の攻撃には重要な制約があります。パディングなしの素のRSA署名または復号オラクルへのアクセスが必要なのです。PKCS#1 v1.5やRSA-PSSを使用する標準的なRSA署名はこうしたインターフェースを公開しないため、この手法は適切に実装されたRSAへの現実的な攻撃にはなりません。この区別はこの実証をはるかに超えて重要です。RSAは今なお最も広く展開されている公開鍵アルゴリズムの一つであり、TLSハンドシェイク、コード署名、決済システムを保護しています。
Decryptが報じたとおり、研究者らはHSMの認証済みFIPSモード—米国連邦暗号標準の下で検証された構成—を無効化し、独自のテスト鍵を使用しました。
論文によれば、素の署名アクセスはHSMのAPIやRSAブラインド署名システムに依然として現れる可能性があります。論文はRFC 9474を例に挙げ、サーバーが元のメッセージを一切見ることなくブラインド化されたメッセージに署名するシナリオを説明しています。
同時リクエストがどれほど速く蓄積しうるかを示すため、この研究ではAppleの23億台というアクティブデバイス数を使用しています。1デバイスが毎分1トークンのペースで送信した場合、2^43回のクエリに到達するには約1,700万年かかります。しかし23億台に分散すれば、同じ回数のリクエストは約2.3日で送信できます。
セキュリティ境界の一部としての署名インターフェース
暗号資産カストディアンにとって、秘密鍵を安全なハードウェアにロックしても完全な安全性は得られません。鍵を呼び出すAPI、承認ワークフロー、自動システムにはそれぞれ固有のリスクがあります。
業界ではすでにこうした懸念が反映されています。EYの2026年調査によれば、デジタル資産のセキュリティと鍵署名手順は、カストディアン選定プロセスにおいてはるかに重要な要素となっています。7月8日に開始されたESMAのCommon Supervisory Actionも同様に、鍵とストレージ管理、取引管理、インシデント対応への精査に焦点を当てています。
研究者らによれば、署名オラクルにさらされたRSAは、1024〜4096ビットの典型的な鍵について、因数分解に基づく推定よりも15〜30ビット低いセキュリティしか提供しません。このモデルでは、4096ビットRSAですら128ビット暗号のセキュリティには達しません。
BitcoinやEthereumの破綻
この研究はRSAのみに関するものです。Ethereumはsecp256k1のECDSAを、Bitcoinはsecp256k1のECDSAとSchnorr署名を使用しているため、実証された攻撃はこれらのトランザクション署名システムには適用されません。
しかし、より広いカストディリスクの問題自体は全く新しいものではありません。9月20日のCryptopolitanの報道では、署名権限の侵害によりFetch.aiとNuNetから約200万ドルが流出した経緯が説明されています。あの事例では個人が鍵そのものを入手していましたが、今回の新研究は、攻撃者が鍵を一切保持しないまま署名権限を獲得しうることを示しています。

