北朝鮮関連のハッカー集団、暗号資産取引所Binanceから63.6億ドルを盗み、11のチェーンに資金を分散
重要ポイント
- •FBIが北朝鮮との関連を指摘している攻撃者により、2026年10月29日にBinanceのインターネット接続型ホットウォレットから63.6億ドルが盗まれたことが、Crypto Briefingが2026年11月10日に公開した調査で明らかになった。
- •分析企業TRM Labsに基づく盗難額は、北朝鮮の2025年の物品輸出額の約13.6倍に相当する。
- •Ellipticのデータによると、攻撃者は3.5日以内に資金を約12,000のウォレットを通じて11のブロックチェーンに分散させた。
- •資産凍結により盗まれたステーブルコインの大半が確保された一方、ビットコインは一切回収されず、約584,000 ETHと18,270 BTCが残存しており、レポートは市場への移動を示すウォレットの動きを特定している。
- •北朝鮮の暗号資産窃取額は2023年以降毎年増加しており、レポートはこの傾向をもとに、次回の大規模ハッキングによる資金の流れをどの資産が吸収する可能性があるかを評価している。
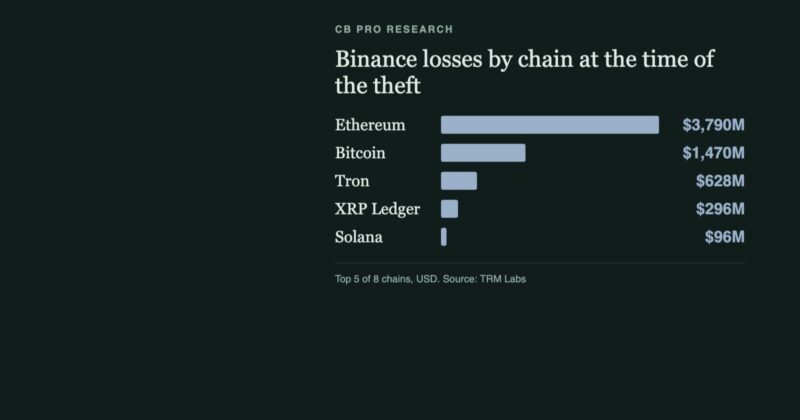
FBIが北朝鮮との関連を指摘している攻撃者により、2026年10月29日にBinanceのホットウォレット(取引所が日常業務のために保有するインターネット接続型ウォレット)から63.6億ドルが盗まれたことが、Crypto Briefingが2026年11月10日に公開した調査で明らかになりました。ブロックチェーン分析企業TRM Labsに基づくこの金額は、北朝鮮の2025年の物品輸出額の約13.6倍に相当します。また、分析企業Ellipticのデータによると、攻撃者は3.5日以内に約12,000のウォレットを通じて資金を11のチェーンに分散させました。
2026年11月4日時点のデータに基づくこの調査は、単一のレポートで2つの分析を組み合わせたものです。すなわち、窃取がどのように行われたかという経緯の説明と、盗まれた資産がどこに向かい、何に変換されているかの追跡です。冒頭のセクションでは窃取の規模を検証し、何が盗まれたか、北朝鮮の経済とどう比較されるか、攻撃者が資金をどの程度広く分散させたかを示しています。その後、凍結によって阻止された資産と残存した資産、北朝鮮の直近の10億ドル超の窃取がどうなったか、そして今後のハッキングによる資金の流れについてこのパターンが何を示唆するかを検証しています。
主な調査結果
凍結により、盗まれたステーブルコインの大部分が確保された一方、ビットコインは一切確保されませんでした。この2つの資産クラスは構造的に異なります。ステーブルコインは一般的に発行者が凍結できますが、ビットコインにはそれに相当する一元的な凍結手段が存在しません。レポートは資産タイプごとの内訳を示し、最初の凍結が発効する前に攻撃者がどれほどの資金を売却したかを定量化しています。
約584,000 ETHと18,270 BTCが残存しています。レポートはこれらの保有資産がどこに存在するかを追跡し、市場に向かうことを示すウォレットの動きを特定しています。
ハッキング以降、あるトークンがETHやBTCよりも大きな価格リスクを担っています。レポートはこれを他の4つの取引所トークンと比較測定しています。
北朝鮮の窃取額は2023年以降毎年増加しています。レポートはこの傾向を図示し、次回の大規模ハッキングによる資金の流れをどの資産が吸収するかについて、この傾向が何を示唆するかを検証しています。
レポート全文へのアクセス
レポートの全文は、同ニュースルームのサブスクリプションアプリであるCrypto Briefing Proを通じて閲覧できます。この調査は情報提供を目的としたものであり、投資助言ではありません。
開示事項:本記事はDiego Almada Lopezが編集しました。同メディアのコンテンツ作成およびレビュープロセスの詳細は編集ポリシーに記載されています。

