Ledger、隠し インプラントがウォレットのリカバリーフレーズを複製したと発表 — セキュアチップを装備しても回避できず
重要ポイント
- •Ledgerは、その種の抽出を防ぐように設計されたセキュアチップを搭載したデバイスであっても、隠し インプラントがウォレットのリカバリーフレーズを複製することに成功したと報告しました。
- •リカバリーフレーズは12〜24語の単語列でマスターキーとして機能するため、入手した者は互換性のある任意のデバイスからウォレットの資金にアクセスできます。
- •この事件は物理的な侵入として扱われており、工場からユーザーに至るまでの間にハードウェアへアクセスした人物がインプラントを仕込んだ可能性があり、デジタル攻撃やソフトウェア攻撃は示されていません。
- •Ledgerは影響を受けたデバイスの台数、発生日時、インプラントの組み込まれた経緯を確認しておらず、今後の追加情報は同社の公式チャンネルを通じて発表される見込みです。
- •推奨される予防策としては、メーカーまたは正規代理店からのみ購入すること、到着時に耐タンパ性の封印を確認すること、使用前に公式の真贋チェックを完了すること、そしてリカバリーフレーズをデジタルで保存しないことが挙げられます。
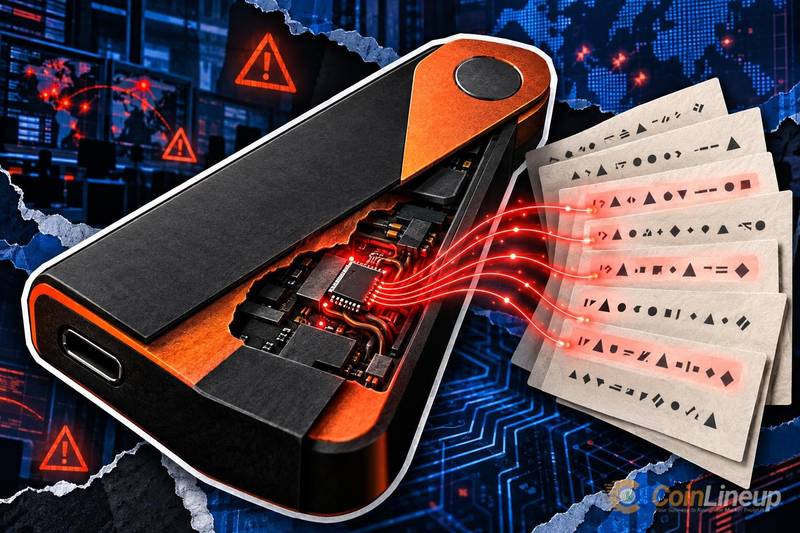
ハードウェアウォレットメーカーのLedgerは、隠し インプラントがデバイスからウォレットのリカバリーフレーズを複製できたと報告しました。この事件は、まさにその種の機密情報を保護するために設計されたセキュアチップを中心に構築されたハードウェアであっても発生しました。
Ledgerが語る隠し インプラントの動作
Ledgerによると、デバイスに仕込まれた隠し インプラントがウォレットのリカバリーフレーズの複製に成功しました。リカバリーフレーズ(シードフレーズとも呼ばれる)は、12〜24語の単語列で、暗号資産ウォレットのマスターキーとして機能します。これらの単語を知る者は、どのデバイスを使っていても、その資金を管理することになります。
この報告が注目に値するのは、インプラントがデバイスのセキュアチップを回避して動作したという主張です。セキュアチップは、デバイスの他の電子部品から隔離された環境で機密データを保存するためにハードウェアウォレットが使用する耐タンパ性部品であり、その目的はまさにこの種の抽出を防ぐことにあります。
Ledgerは、影響を受けたデバイスの台数、事件の発生日時、インプラントが組み込まれた経緯について、公開の場で詳細を確認していません。CryptoSlateは、ハードウェアウォレットのサプライチェーンリスクというより広範な問題を取り上げており、デバイスがエンドユーザーに届くまでに複数の手を経由する可能性があると指摘しています。今回報じられた事件は、デバイスがユーザーの手に届く前の物理的な改ざんに対するこうした懸念と合致するものです。今後注目すべきはこうした未解明の点です。影響を受けたデバイスの特定や具体的な検証手順の推奨など、Ledgerからの追加情報は同社の公式チャンネルを通じて発表される見込みであり、確認済みの情報源としてはそれらが最も信頼できます。
Ledgerの声明に基づけば、このインプラントは物理的な侵入として扱われるべきであり、工場からユーザーに至るまでの過程のどこかで、ハードウェアにアクセスした人物が悪意ある部品を組み込んだ可能性があります。報じられた説明からは、デジタル攻撃やソフトウェア攻撃を示すものはありません。
ハードウェアウォットユーザーにとっての意義
ハードウェアウォレットは、秘密鍵をオフラインで管理するため、暗号資産を保護する最良の方法と広く見なされています。しかし今回の事件は、その保護の限界を示しています。セキュアチップはリモート攻撃には有効でも、所有者の手に渡る前にデバイス内部へ物理的にアクセスした者に対しては無力です。
リカバリーフレーズは、暗号資産ウォレットに関連する情報の中で最も機密性の高いものです。物理デバイスがなくても、これらの単語を知る者は互換性のある任意のハードウェア上でウォレットを復元し、すべての資金にアクセスできるよう意図的に設計されています。この設計は、所有者が知らない間に単語が複製されると、重大な脆弱性となります。
リスクを軽減するための実践的対策
ハードウェアウォレットを使用している方、または購入を検討している方は、以下の実践的な対策でリスクを軽減できます:
- メーカーまたは正規代理店からのみ購入する。 中古市場や非公式なルートでの購入は、改ざんされたデバイスを受け取るリスクを大幅に高めます。
- 届いたら梱包を確認する。 正規品には耐タンパ性の封印が施されています。封印が破られていたり貼り直されていたりする場合は、デバイスを使用しないでください。
- セットアップ時にメーカーの真贋チェックを完了する。 ハードウェアウォレット各社は、初回使用前にデバイスが本物かを確認する公式手順を公開しています。資金を移す前にこのチェックを実施することで、本物に見える改ざん済みデバイスへの備えが一層強化されます。
- リカバリーフレーズをデジタルで保存しない。 写真、メモアプリ、クラウドドキュメントのいずれであっても、デジタルコピーは漏えいの恐れがあります。紙に書き留め、その紙を物理的に安全な場所で保管してください。
ハードウェアウォレットは多層防御の1つであり、それ単体で完全な解決策ではありません。シードフレーズのセキュリティは業界全体で進化を続けており、単一の書面バックアップへの依存を減らすアカウントリカバリー手法を探るプロジェクトもあります。こうした代替手段が主流になるまでの間、書面によるリカバリーフレーズの安全性はウォレット保有者自身の責任です。
また、ウォレットの移行やサービス終了の際も、リカバリーフレーズのリスクが高まる場面です。ユーザーは資金を移動させるため、通常より不注意にこれらの単語を扱ってしまう可能性があります。
最も重要な教訓
Ledgerの報告が伝える核心的なメッセージは明快です。デバイスはチップレベルで強固なセキュリティを備えていても、所有者の手に届く前に物理的に改ざんされれば侵害され得ます。デバイスの入手元を確認し、到着時に点検し、リカバリーフレーズを自分が持つ最も機密性の高い紙として扱ってください。
出典:CoinLineup (https://coinlineup.com/ledger-hidden-implant-copied-wallet-recovery-words)
免責事項:本記事は情報提供のみを目的としたものであり、金融または投資に関する助言を構成するものではありません。暗号資産およびデジタル資産市場には重大なリスクが伴います。意思決定の前に必ずご自身で調査を行ってください。

